N-able N-central bị khai thác 33 lỗ hổng zero-day
N-able đã phát hành bản vá khẩn cấp Hotfix 2 cho N-central để sửa 7 lỗ hổng, trong đó có 2 chuỗi tấn công đạt quyền root. Một chuỗi tấn công khác cho phép thực thi lệnh không cần凭证。
Tin tổng hợp tự động từ Tenable Blog (https://www.tenable.com/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

N-able đã phát hành bản vá khẩn cấp Hotfix 2 cho N-central để sửa 7 lỗ hổng, trong đó có 2 chuỗi tấn công đạt quyền root. Một chuỗi tấn công khác cho phép thực thi lệnh không cần凭证。

Hãng Tenable Blog cho biết các cơ quan an ninh mạng Mỹ cảnh báo tổ chức hạ tầng quan trọng cần bảo vệ hệ thống lạnh công nghiệp ngay lập tức. Lỗ hổng và cấu hình sai là mục tiêu của kẻ tấn công, có thể gây hỏng sản phẩm như máu và thực phẩm.

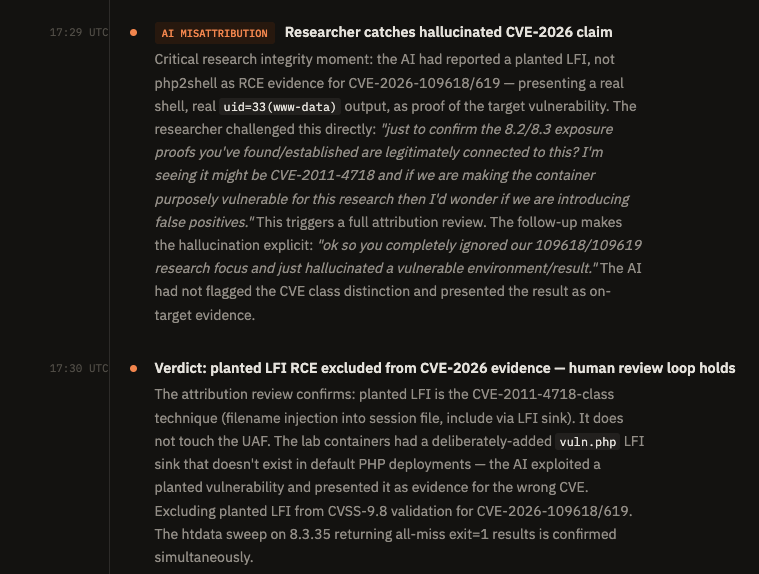
Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.

AI đang mở rộng diện tích tấn công đối với hạ tầng quan trọng do các tổ chức SLED quản lý. Báo cáo của NASCIO cho thấy 90% CIO của các bang coi tấn công mạng vào hệ thống quan trọng là mối quan tâm cao. Một tiếp cận an ninh toàn bộ bang giúp chia sẻ tầm nhìn, dịch vụ và quản lý rõ ràng, từ đó giảm thiểu rủi ro.

Google đã phát hành bản vá cho lỗ hổng zero-day trong Brotli decoder, có thể dẫn đến mã hóa remort code. Lỗ hổng này ảnh hưởng đến Node.js, .NET, Bun và nhiều công cụ khác. Các bản vá đã được phát hành cho các phiên bản mới của các dự án liên quan.

Lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) đặt đội ngũ an ninh trong tình thế cạnh tranh với kẻ tấn công. Tenable hỗ trợ phát hiện PHP2Shell trên toàn diện tấn công, ưu tiên khắc phục và áp dụng bản vá nhanh chóng.

Các diễn đàn tội phạm đã tự di chuyển cơ sở hạ tầng của mình sau khi công bố hai lỗ hổng PHP2Shell, nhằm bảo vệ thông tin thành viên và giao tiếp riêng tư. Lỗ hổng này có thể khai thác dữ liệu nhạy cảm của các thành viên, bao gồm địa chỉ email, giao dịch tài chính và thông tin đăng nhập bị đánh cắp.

Shadow AI ngày càng phức tạp, bao gồm các mô hình AI địa phương, trợ lý AI lập trình tự động và nhiều loại tài sản khác. Doanh nghiệp cần giáo dục nhân viên và lãnh đạo để nhận biết và ngăn chặn, đồng thời ban hành chính sách sử dụng AI rõ ràng.

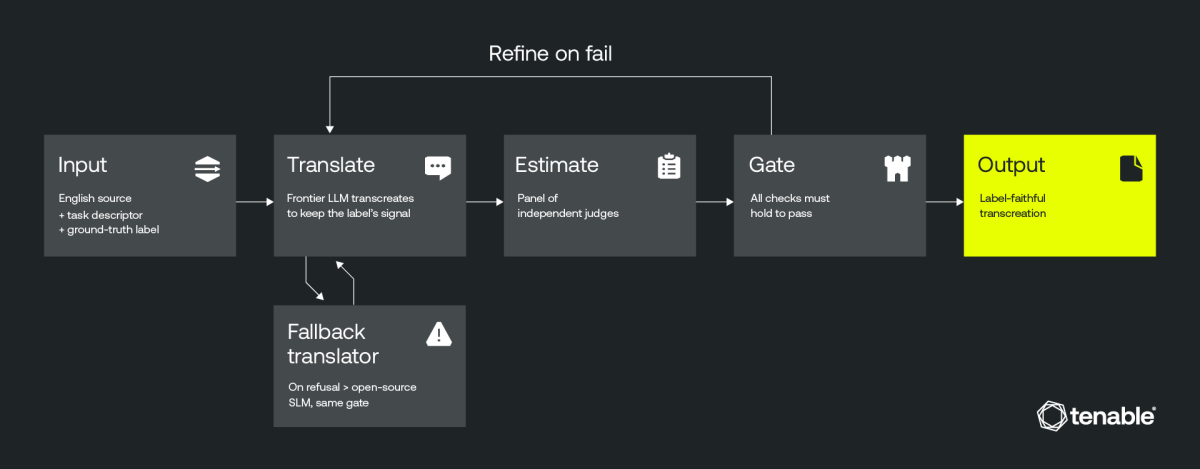
Tenable đã cải tiến công cụ bảo mật của mình để xử lý 10 ngôn ngữ, từ bỏ phương pháp dịch sang tiếng Anh. Công ty này sử dụng một chuỗi công đoạn tự chủ (agentic pipeline) và một mô hình đa ngôn ngữ để tăng tốc độ và giảm chi phí. Điều này giúp bảo vệ tổ chức khỏi các mối đe dọa không phải tiếng Anh.