




FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust
Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.
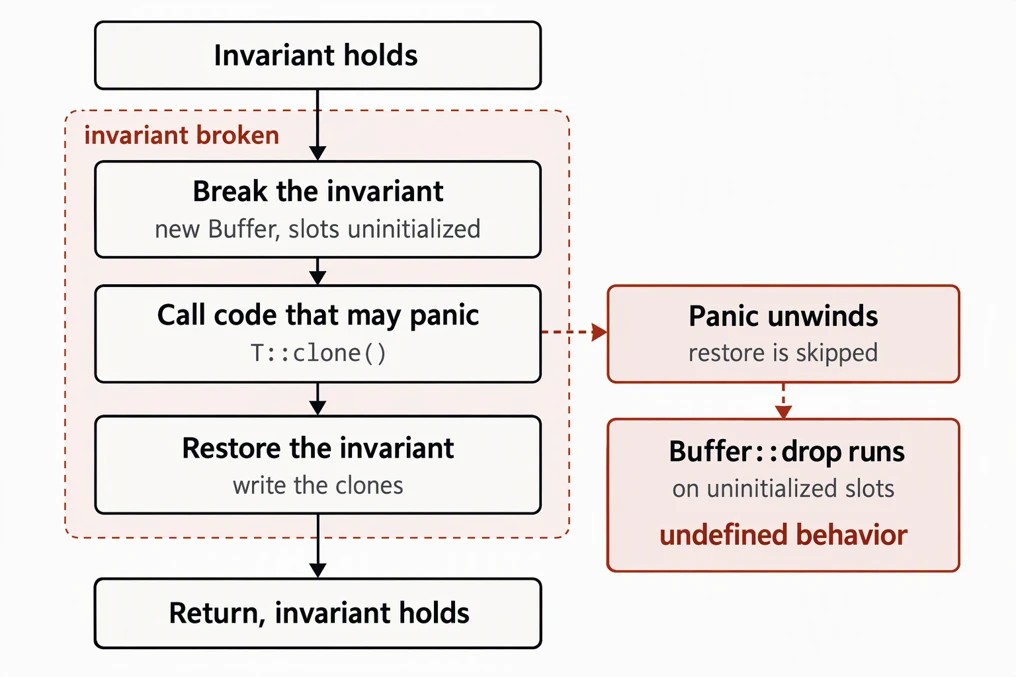
Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.
Điểm chính
- FORGE Lab sử dụng công cụ AI để phát hiện lỗi an ninh trong Rust
- Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn
- Rust vẫn quan trọng vì đảm bảo an toàn của nó
Khuyến nghị
- Nhà phát triển nên thận trọng khi sử dụng mã không an toàn trong Rust
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AITrong thư viện chuẩn Rust trước 1.52.0, có một tối ưu hóa cho việc kết hợp chuỗi mà có thể khiến các byte chưa được khởi tạo được暴露出(或导致程序崩溃)如果借用的字符串在检查其长度之后发生了变化。
Trong thư viện chuẩn Rust trước 1.2.0, BinaryHeap không an toàn khi panicking. Khi so sánh các phần tử generics bên trong sift_up hoặc sift_down_range xảy ra panicking, đống nhị phân sẽ bị để trong trạng thái không nhất quán. Lỗi này dẫn đến việc rớt bộ nhớ đã được làm null như một kiểu tùy ý, có thể dẫn đến vi phạm an toàn về mặt nhớ.
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
