Nhóm tấn công ArcticRAT sử dụng AI phân tích tài chính nạn nhân
Nhóm tấn công ArcticRAT đã mở rộng Android malware để kiểm soát toàn bộ thiết bị và sử dụng AI phân tích thông tin bị truy xuất. Nghiên cứu này được đăng tải trên Dark Reading.
Tổng hợp bài viết được gắn thẻ “android”.

Nhóm tấn công ArcticRAT đã mở rộng Android malware để kiểm soát toàn bộ thiết bị và sử dụng AI phân tích thông tin bị truy xuất. Nghiên cứu này được đăng tải trên Dark Reading.

Microsoft đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong các sản phẩm .NET và Aspire. Lỗ hổng này đã bị khai thác theo thông báo từ Cybersecurity and Infrastructure Security Agency (CISA).

Muse, ứng dụng AI của Meta, đã bị phát hiện có lỗ hổng zero-day cho phép kẻ tấn công truy cập và kiểm soát ứng dụng. Ngoài ra, Muse còn có khả năng đọc tin nhắn của người dùng mà không cần sự đồng ý rõ ràng.

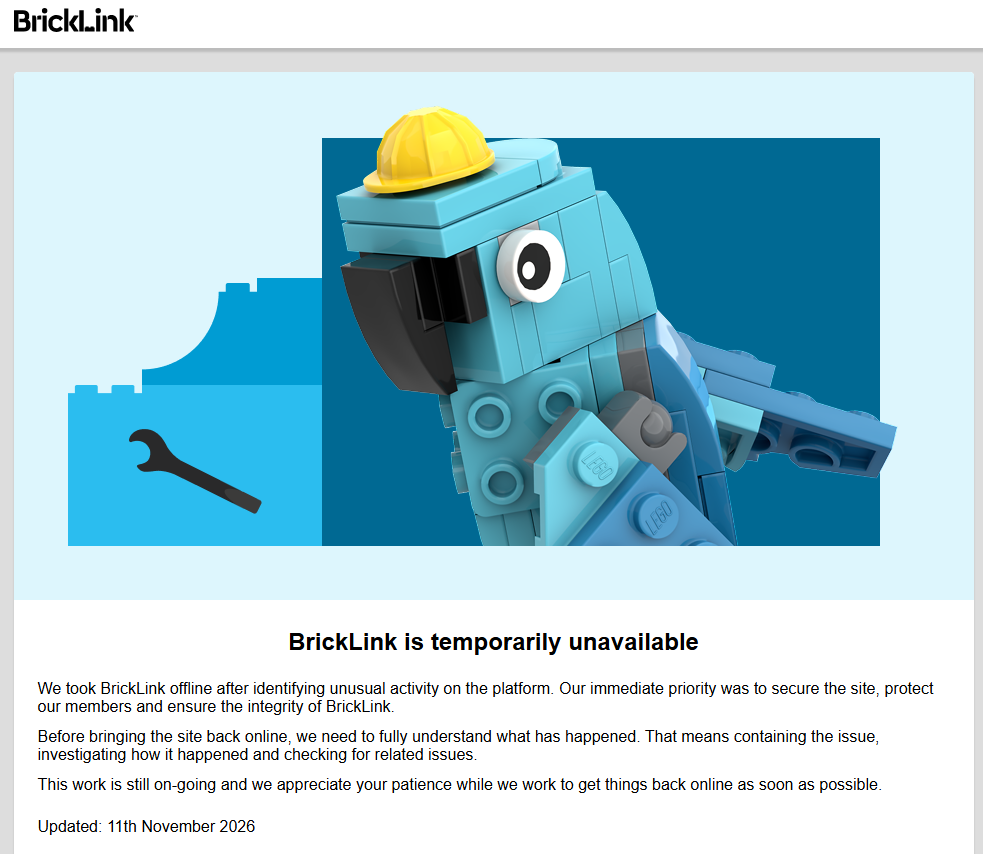
LEGO đã đóng cửa BrickLink sau khi phát hiện hoạt động bất thường. Công ty đang điều tra nhưng chưa xác nhận có bị tấn công hay khách hàng bị ảnh hưởng. Người dùng nên cẩn thận với các yêu cầu thanh toán bất thường và không sử dụng lại mật khẩu.

Zoom đã phát hành bản cập nhật an ninh để sửa hai lỗ hổng trong Zoom Workplace cho Windows. Một trong số đó là lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công nâng cao quyền truy cập mà không cần đăng nhập. Zoom cũng đã sửa một lỗ hổng khác, được gọi là 'Zoomsday', có thể cho phép một người tham gia cuộc họp thực thi mã trên máy tính của người khác mà không cần tương tác của nạn nhân.

Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel, bao gồm những lỗi tồn tại hơn 20 năm. Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người. Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao, 8 có exploit sẵn sàng.

Scammer khai thác quyền push notification để gửi thông báo giả mạo về virus, thanh toán bị bỏ lỡ hoặc vấn đề pháp lý, giữ cho nạn nhân tiếp tục nhận thông báo ngay cả khi họ không truy cập trang web. Điều này cho phép scammers tạo ra cơ hội tiếp cận lại và lừa đảo.

Một lỗ hổng an ninh trong hệ điều hành Android có thể biến việc cài đặt ứng dụng thông thường thành một vấn đề khôi phục nghiêm trọng, khiến điện thoại mắc kẹt trong chu trình khởi động lại.

Vanderbilt đang khôi phục hệ thống sau cuộc tấn công mạng do BYOD thực hiện. BYOD tuyên bố đã mã hóa dữ liệu của trường, bao gồm hơn một triệu số bảo hiểm xã hội và thông tin cá nhân khác. Trường chưa xác nhận số liệu này và đang xác định liệu có dữ liệu nào bị truy cập không.
Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.