




Microsoft sử dụng AI phát hiện 59 lỗ hổng Linux tồn tại lâu năm
Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel, bao gồm những lỗi tồn tại hơn 20 năm. Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người. Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao, 8 có exploit sẵn sàng.
Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel, bao gồm những lỗi tồn tại hơn 20 năm. Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người. Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao, 8 có exploit sẵn sàng.
Điểm chính
- Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel.
- Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao.
- 8 lỗ hổng có exploit sẵn sàng.
- Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người.
Khuyến nghị
- Các nhà phát triển nên tăng cường kiểm tra và phát hiện lỗi bằng công nghệ AI.
- Cần có quy trình tự động hóa để xác nhận và phát hành bản vá lỗi.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn CSO Online. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (2)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIrhashtable: xóa stale iter->p khi khởi động lại bảng
Trong Linux kernel, đã giải quyết một lỗ hổng như sau: rhashtable: xóa stale iter->p khi khởi động lại bảng rhashtable_walk_start_check() có hai đường khởi động lại khi tiếp tục một vòng lặp. Khi iter->walker.tbl hợp lệ, nó sẽ kiểm tra lại iter->p so với bảng và đặt iter->p = NULL nếu đối tượng đã bị xóa. Khi iter->walker.tbl là NULL (bảng đã được giải phóng trong quá trình thay đổi kích thước), nó sẽ đặt lại sl…
net/sched: cls_u32: kiểm tra offshift để ngăn chặn việc dịch ra ngoài giới hạn
Trong Linux kernel, đã giải quyết được vấn đề sau: net/sched: cls_u32: kiểm tra offshift để ngăn chặn việc dịch ra ngoài giới hạn Hàm u32_change() sao chép giá trị tc_u32_sel.offshift (unsigned char, 0-255) do người dùng cung cấp vào đối tượng knode của kernel mà không có kiểm tra giới hạn. Khi sau này một gói tin gặp phải hàm u32_classify() với TC_U32_VAROFFSET được đặt, nó sẽ đánh giá `ntohs(offmask & *data) >…
📰 Tin liên quan cùng sự kiện (3)
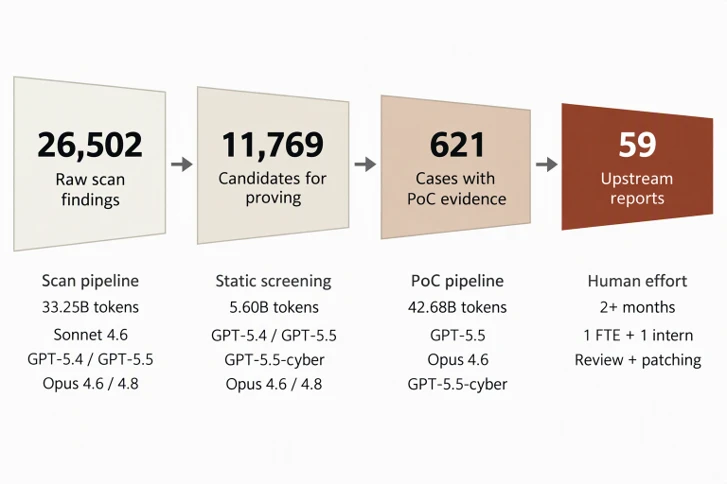 Microsoft phát hiện 59 lỗ hổng trong Linux kernel, 8-18 từNguồn: Microsoft Security Blog · 11/11/2026 · Cùng CVE-2026-74544, CVE-2026-64563
- Những lỗ hổng trong kernel Linux của Red Hat bị phát hiệnNguồn: CERT-FR (ANSSI) · 13/11/2026 · Cùng sự kiện
 Sinh viên Việt dùng AI phát hiện lỗ hổng 7-ZipNguồn: VnExpress · Khoa học công nghệ · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ CSO Online (https://www.csoonline.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
