Microsoft phát hiện 59 lỗ hổng trong Linux kernel, 8-18 từ
Microsoft FORGE Lab đã phát hiện 59 lỗ hổng trong Linux kernel qua quét các hệ thống nội bộ từ tháng 5 đến giữa tháng 6 năm 2026. Trong số này, có 8 lỗ hổng đã được xác nhận có thể nâng cấp quyền truy cập root. Fixes cho 38 báo cáo đã được tích hợp vào mainline.
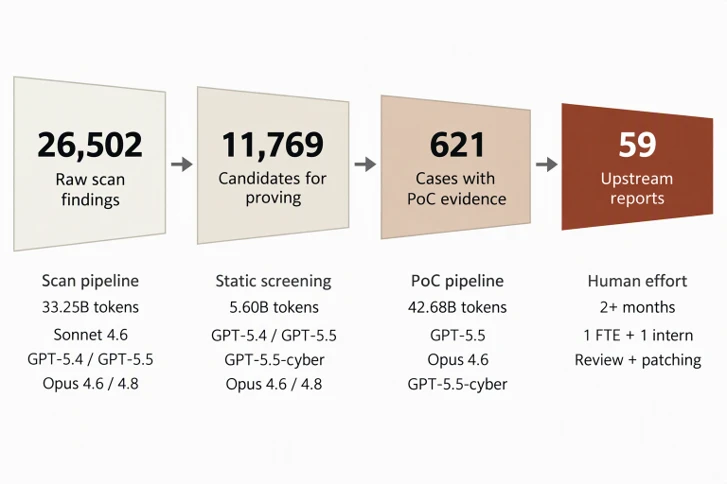
Microsoft FORGE Lab đã phát hiện 59 lỗ hổng trong Linux kernel qua quét các hệ thống nội bộ từ tháng 5 đến giữa tháng 6 năm 2026. Trong số này, có 8 lỗ hổng đã được xác nhận có thể nâng cấp quyền truy cập root. Fixes cho 38 báo cáo đã được tích hợp vào mainline.
Điểm chính
- Microsoft FORGE Lab đã quét 59 lỗ hổng trong Linux kernel từ tháng 5 đến giữa tháng 6 năm 2026.
- 8 lỗ hổng đã được xác nhận có thể nâng cấp quyền truy cập root.
- 38 báo cáo đã được tích hợp vào mainline.
Khuyến nghị
- Các nhà phát triển nên tăng cường kiểm tra và phát hiện lỗ hổng trong mã nguồn của họ.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (9)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AInet/sched: cls_u32: kiểm tra offshift để ngăn chặn việc dịch ra ngoài giới hạn
Trong Linux kernel, đã giải quyết được vấn đề sau: net/sched: cls_u32: kiểm tra offshift để ngăn chặn việc dịch ra ngoài giới hạn Hàm u32_change() sao chép giá trị tc_u32_sel.offshift (unsigned char, 0-255) do người dùng cung cấp vào đối tượng knode của kernel mà không có kiểm tra giới hạn. Khi sau này một gói tin gặp phải hàm u32_classify() với TC_U32_VAROFFSET được đặt, nó sẽ đánh giá `ntohs(offmask & *data) >…
netfilter: bridge: sửa chỉ số prevhdr cũ trong br_ip6_fragment()
Trong Linux kernel, đã giải quyết một lỗ hổng như sau: netfilter: bridge: sửa chỉ số prevhdr cũ trong br_ip6_fragment() br_ip6_fragment() lấy prevhdr, một chỉ số vào đầu skb, từ ip6_find_1stfragopt(), sau đó gọi skb_checksum_help(). Đối với một skb đã sao chép, skb_checksum_help() tái phân bổ đầu thông qua pskb_expand_head(), để lại prevhdr dangling. Nó sau đó được trích dẫn trong ip6_frag_next(), gây ra lỗi use…
rhashtable: xóa stale iter->p khi khởi động lại bảng
Trong Linux kernel, đã giải quyết một lỗ hổng như sau: rhashtable: xóa stale iter->p khi khởi động lại bảng rhashtable_walk_start_check() có hai đường khởi động lại khi tiếp tục một vòng lặp. Khi iter->walker.tbl hợp lệ, nó sẽ kiểm tra lại iter->p so với bảng và đặt iter->p = NULL nếu đối tượng đã bị xóa. Khi iter->walker.tbl là NULL (bảng đã được giải phóng trong quá trình thay đổi kích thước), nó sẽ đặt lại sl…
xfrm6: xóa dst.dev khi có lỗi để tránh việc gọi netdev_put() hai lần trong xfrm6_fill_dst()
Trong Linux kernel, đã giải quyết được vấn đề sau: xfrm6: xóa dst.dev khi có lỗi để tránh việc gọi netdev_put() hai lần trong xfrm6_fill_dst() Trên đường truyền lỗi, khi in6_dev_get(dev) trả về NULL, xfrm6_fill_dst() giải phóng tham chiếu thiết bị bằng netdev_put() nhưng vẫn để xdst->u.dst.dev được thiết lập. dst_destroy() sau đó gọi netdev_put(dst->dev) một lần nữa, do đó cùng một tham chiếu net_device được giả…
nexthop: tránh việc duyệt f6i_list không khóa trong nh_rt_cache_flush
Trong Linux kernel, đã giải quyết vấn đề sau: nexthop: tránh việc duyệt f6i_list không khóa trong nh_rt_cache_flush nh_rt_cache_flush() duyệt nh->f6i_list trong quá trình thay thế nhánh next hop được serialize bởi RTNL mà không giữ nh->lock, cạnh tranh với việc thêm/xóa route IPv6 không khóa đó thay đổi danh sách dưới nh->lock và giải phóng fib6_info (nh_rt_cache_flush() được inlined vào rtm_new_nexthop()): B…
nexthop: lấy nh->lock cho việc duyệt nh->f6i_list trong quá trình kiểm tra và thông báo thay thế
Trong Linux kernel, đã giải quyết một lỗ hổng như sau: nexthop: lấy nh->lock cho việc duyệt nh->f6i_list trong quá trình kiểm tra và thông báo thay thế fib6_check_nh_list() và __nexthop_replace_notify() duyệt nh->f6i_list trong quá trình thay thế nexthop được serial hóa bởi RTNL mà không giữ nh->lock. IPv6 RTM_NEWROUTE/RTM_DELROUTE chạy mà không có RTNL và thay đổi danh sách dưới nh->lock (fib6_add_rt2node_nh(),…
gtp: thêm synchronize_net() vào đường dẫn lỗi của gtp_newlink() để ngăn chặn use-after-free
Trong Linux kernel, đã giải quyết một lỗ hổng như sau: gtp: thêm synchronize_net() vào đường dẫn lỗi của gtp_newlink() để ngăn chặn use-after-free gtp_newlink()'s error path giải phóng tid_hash và addr_hash mà không chờ qua một chu kỳ RCU sau khi xóa sk_user_data. Một gtp_encap_recv() đồng thời trong softirq có thể vẫn giữ gtp_dev chỉ dẫn được lấy qua rcu_dereference_sk_user_data() và truy cập vào bộ nhớ đã giải…
KEYS: mã hóa: sửa lỗi tràn số nguyên của datablob_len
Trong Linux kernel, đã giải quyết được vấn đề sau: KEYS: mã hóa: sửa lỗi tràn số nguyên của datablob_len Hàm encrypted_key_alloc() lưu datablob_len vào một u16. Dữ liệu này được tính từ các độ dài chuỗi và tải. Nếu kết quả vượt quá U16_MAX, gán giá trị sẽ cắt nhỏ kích thước phân bổ. KASAN báo cáo một lỗi ghi ngoài ranh giới 32760-byte khi __ekey_init() sao chép mô tả khóa master vào bộ đệm có kích thước nhỏ hơn.…
xfrm: giữ tham chiếu net_device dưới RCU trong quá trình tạo bundle
Trong Linux kernel, đã giải quyết vấn đề sau: xfrm: giữ tham chiếu net_device dưới RCU trong quá trình tạo bundle xfrm_bundle_create() và xfrm_create_dummy_bundle() đọc dst->dev vào một con trỏ địa phương mà không lấy tham chiếu thiết bị, sau đó truyền nó cho xfrm_fill_dst(). Một RTM_DELLINK đồng thời thay thế dst->dev thông qua dst_dev_put() và giải phóng net_device cũ, gây ra use-after-free khi xfrm6_fill_dst(…
📰 Tin liên quan cùng sự kiện (2)
 Microsoft sử dụng AI phát hiện 59 lỗ hổng Linux tồn tại lâu nămNguồn: CSO Online · 12/11/2026 · Cùng CVE-2026-64563, CVE-2026-74544
- Những lỗ hổng trong kernel Linux của Red Hat bị phát hiệnNguồn: CERT-FR (ANSSI) · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa