Từ khoá

#azure

Tổng hợp bài viết được gắn thẻ “azure”.

Tổng số 18 bài viết•Trang 2 / 2

Bài viết theo từ khoá

10 bài trên trang
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

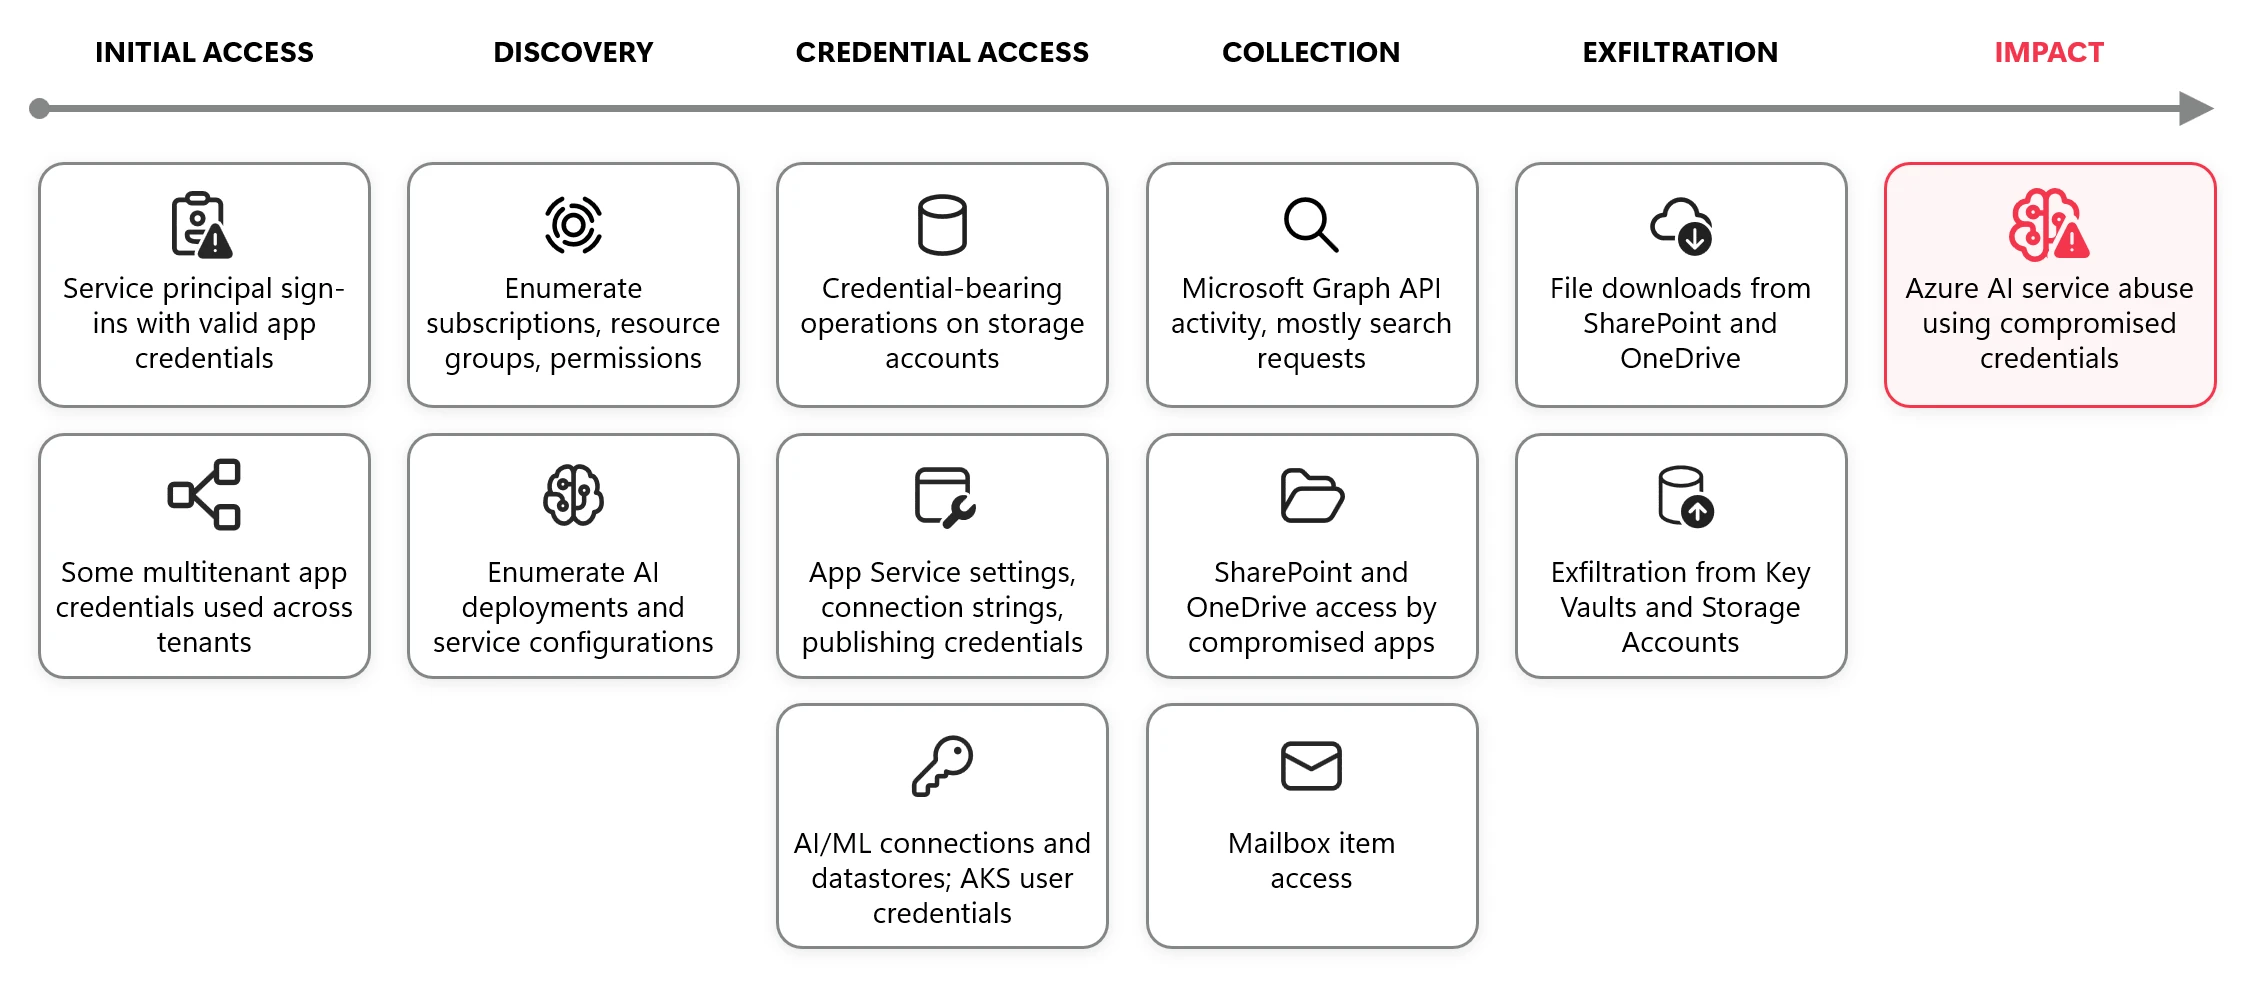
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
Microsoft cập nhật Intune và Defender để quản lý quyền truy cập động cho agent AI
Trí tuệ nhân tạo

Microsoft cập nhật Intune và Defender để quản lý quyền truy cập động cho agent AI

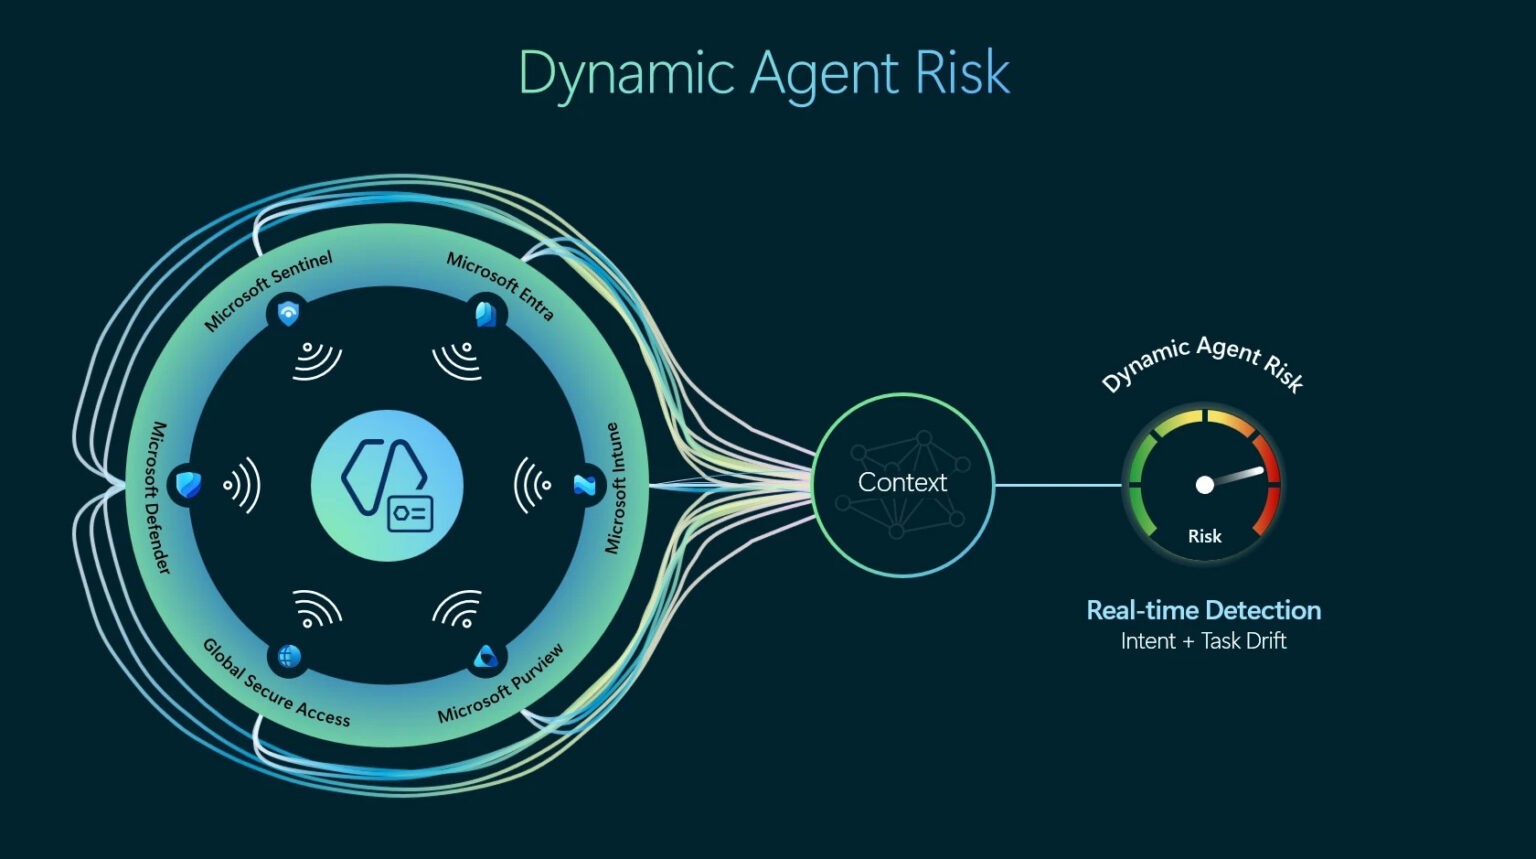
Microsoft đã cập nhật Intune và Defender để giới hạn quyền truy cập động cho agent AI, áp dụng các biện pháp ít đặc quyền trên Windows và mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng thông qua Endpoint Privilege Management. Các cập nhật này giúp tổ chức quản lý và điều chỉnh quyền truy cập của agent AI dựa trên mức độ rủi ro.

Microsoft Security Blog· Quốc tế EN
Tin tặc sử dụng AI trong cuộc tấn công thực tế
Trí tuệ nhân tạo

Tin tặc sử dụng AI trong cuộc tấn công thực tế

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Kaspersky Securelist· Quốc tế EN
InsightGovCloud hỗ trợ tuân thủ BOD 22-01 của CISA
Lỗ hổng

InsightGovCloud hỗ trợ tuân thủ BOD 22-01 của CISA

InsightGovCloud, giải pháp an ninh của Rapid7, giúp tổ chức tuân thủ BOD 22-01 của CISA bằng cách cung cấp giám sát tự động, báo cáo tuân thủ và quản lý rủi ro. Giải pháp này giúp tổ chức xác định tài sản có rủi ro, ưu tiên việc khắc phục và duy trì hồ sơ tuân thủ.

Rapid7· Quốc tế EN
AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory
Phòng thủ

AWS IAM Identity Center hỗ trợ chuyển đổi nguồn nhận dạng từ Active Directory

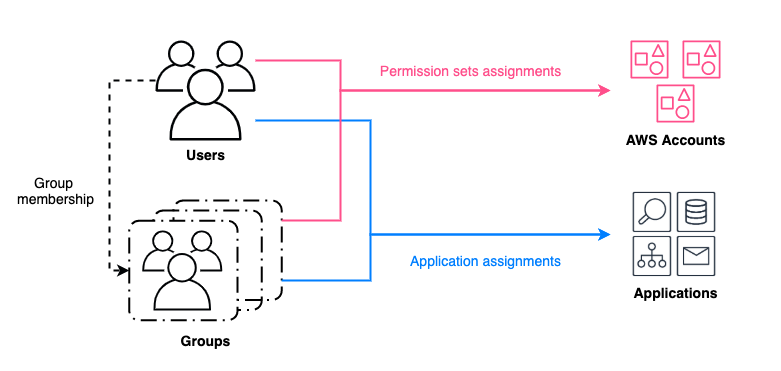
AWS IAM Identity Center đã cập nhật khả năng chuyển đổi nguồn nhận dạng từ Active Directory sang một nhà cung cấp nhận dạng bên ngoài hoặc trung tâm nhận dạng, giúp bảo toàn thông tin người dùng và nhóm. Tuy nhiên, chuyển đổi sang Active Directory vẫn xóa bỏ thông tin người dùng và nhóm.

AWS Security Blog· Quốc tế EN
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai
Lỗ hổng

AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai

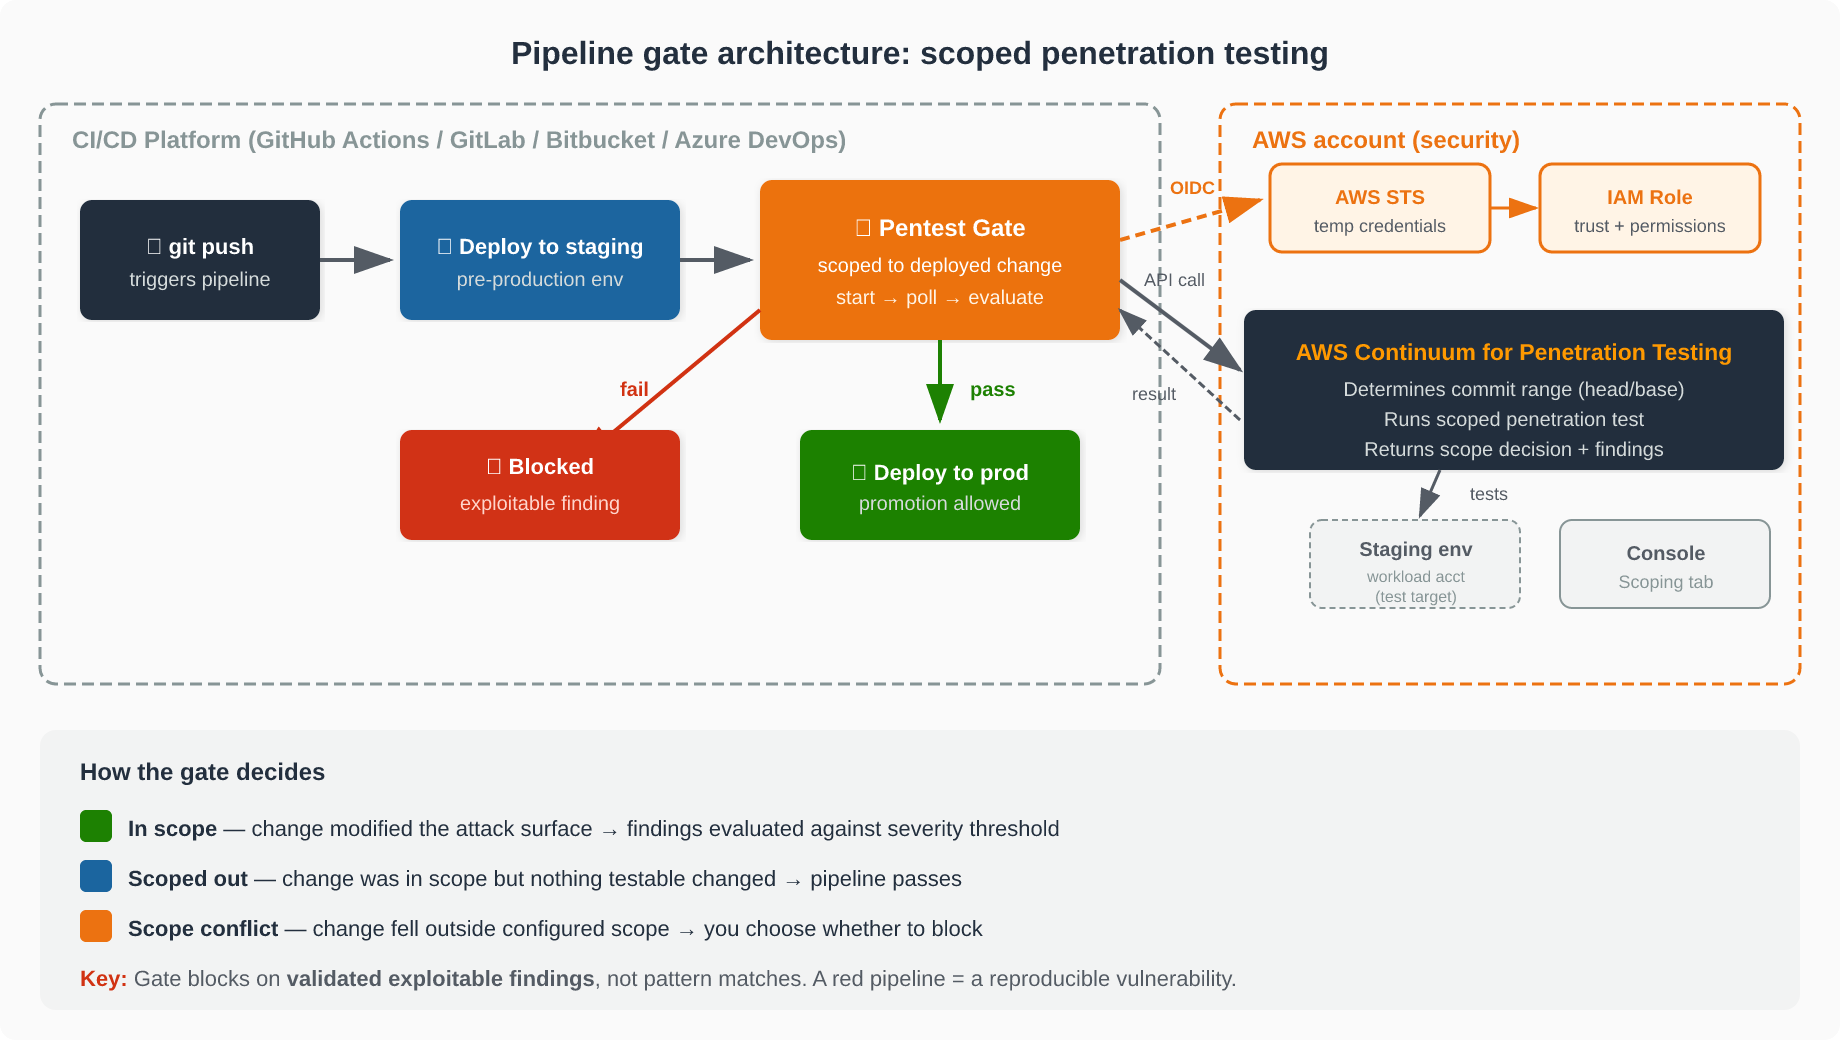
AWS Continuum là dịch vụ sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng đang chạy. Dịch vụ này tự động xác định phạm vi kiểm thử dựa trên thay đổi mới triển khai và có thể chặn việc chuyển sang môi trường sản xuất khi có phát hiện nghiêm trọng.

AWS Security Blog· Quốc tế EN
Từ khoá #azure — HueCA-CYBER