




Microsoft cập nhật Intune và Defender để quản lý quyền truy cập động cho agent AI
Microsoft đã cập nhật Intune và Defender để giới hạn quyền truy cập động cho agent AI, áp dụng các biện pháp ít đặc quyền trên Windows và mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng thông qua Endpoint Privilege Management. Các cập nhật này giúp tổ chức quản lý và điều chỉnh quyền truy cập của agent AI dựa trên mức độ rủi ro.
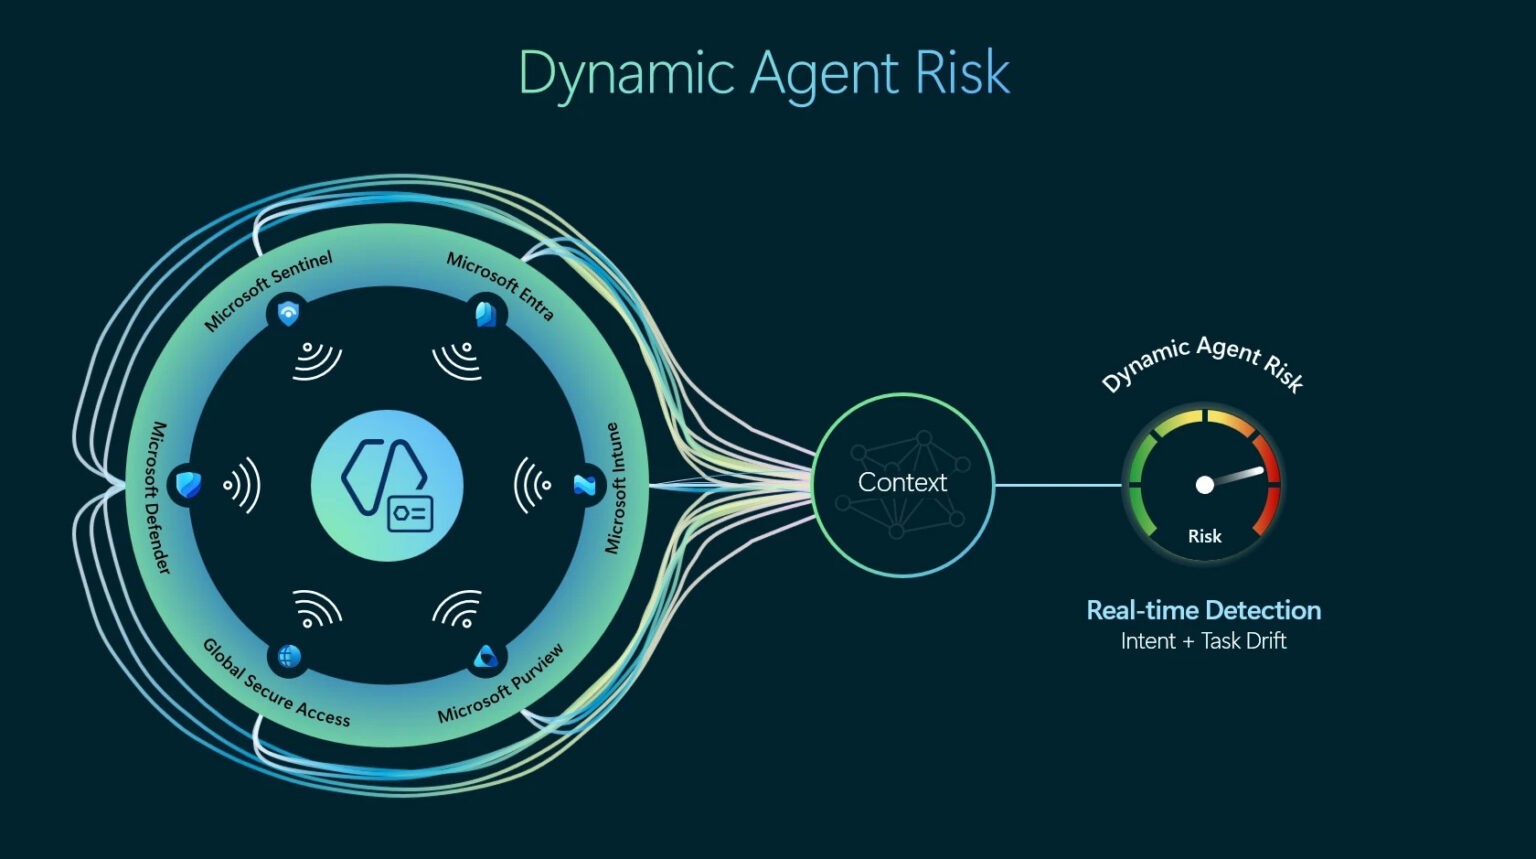
Microsoft đã cập nhật Intune và Defender để giới hạn quyền truy cập động cho agent AI, áp dụng các biện pháp ít đặc quyền trên Windows và mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng thông qua Endpoint Privilege Management. Các cập nhật này giúp tổ chức quản lý và điều chỉnh quyền truy cập của agent AI dựa trên mức độ rủi ro.
Điểm chính
- Intune và Defender cập nhật để quản lý quyền truy cập động cho agent AI.
- Microsoft Execution Containers (MXC) giới hạn quyền truy cập của agent AI.
- Endpoint Privilege Management mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng.
Khuyến nghị
- Tích hợp và kiểm tra chính sách Microsoft Execution Containers trước khi áp dụng rộng rãi.
- Sử dụng Endpoint Privilege Management để quản lý quyền truy cập ít đặc quyền cho người dùng.
- Theo dõi và điều chỉnh quyền truy cập động cho agent AI dựa trên mức độ rủi ro.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Cursor xác nhận bị tràn ngập bảo mật dẫn đến phát hành mã độc Claude Code Extension

Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
