




Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.
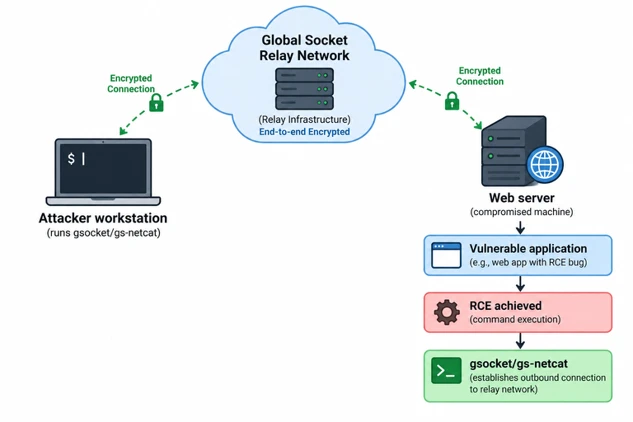
Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.
Điểm chính
- Threat actors khai thác lỗ hổng RCE trong web application để truy cập hệ thống Linux.
- Sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng ban đầu.
- GSocket hoạt động qua mạng relay công khai, không có địa chỉ IP hoặc domain của threat actors.
Khuyến nghị
- Điều tra các bằng chứng của GSocket trên các hệ thống bị tấn công, bao gồm sự tồn tại, duy trì, nâng cao quyền và kết nối ra.
- Giảm thiểu rủi ro bằng cách hạn chế truy cập đến relay công khai.
- Theo dõi và giám sát giao thức mạng để phát hiện các kết nối ra bất thường.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Microsoft Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIxfrm: esp: tránh giải mã tại chỗ trên các mảnh skb chia sẻ
Trong Linux kernel, đã giải quyết được vấn đề sau: xfrm: esp: tránh giải mã tại chỗ trên các mảnh skb chia sẻ MSG_SPLICE_PAGES có thể gắn các trang từ ống trực tiếp vào skb. TCP đánh dấu các skb như vậy với SKBFL_SHARED_FRAG sau khi skb_splice_from_iter(), do đó các đường dẫn sau này có thể thay đổi dữ liệu gói trước khi tạo một bản sao riêng. Các đường dẫn thêm datagram IPv4/IPv6 khi gắn trang vào UDP skb không…
📰 Tin liên quan cùng sự kiện (2)
 Kiểm thử an ninh mây: vượt qua ranh giới tin cậyNguồn: Kaspersky Securelist · 12/11/2026 · Cùng CVE-2026-43284
 Tấn công viên sử dụng GSocket để duy trì truy cập vào máy chủ Linux sau khi vá lỗ hổngNguồn: BleepingComputer · 12/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Microsoft Security Blog (https://www.microsoft.com/en-us/security/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
