Attacker sử dụng 4,837 tài khoản GitHub đã trộm để cài đặt kẻ Trộm mật khẩu trong 1,806+ Repo
Từ thứ hai, một kẻ tấn công đã sử dụng thông tin đăng nhập trộm từ 4,837 tài khoản GitHub để cài đặt một kẻ trộm mật khẩu vào các kho lưu trữ mà những tài khoản này có thể viết. Kẻ trộm này được thiết kế để lấy mật khẩu và thông tin tài khoản đám mây mà các quy trình CI của kho lưu trữ có thể tiếp cận.
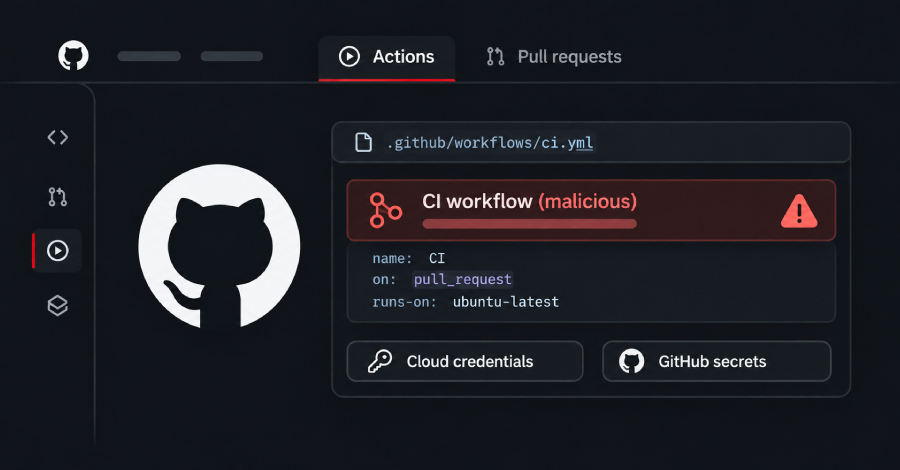
Từ thứ hai, một kẻ tấn công đã sử dụng thông tin đăng nhập trộm từ 4,837 tài khoản GitHub để cài đặt một kẻ trộm mật khẩu vào các kho lưu trữ mà những tài khoản này có thể viết. Kẻ trộm này được thiết kế để lấy mật khẩu và thông tin tài khoản đám mây mà các quy trình CI của kho lưu trữ có thể tiếp cận.
Điểm chính
- kẻ tấn công sử dụng 4,837 tài khoản GitHub đã trộm
- cài đặt kẻ trộm mật khẩu vào 1,806+ repo
- kẻ trộm lấy mật khẩu và thông tin tài khoản đám mây
- kẻ tấn công có thể đã thu thập thông tin từ các repo
Khuyến nghị
- các tổ chức nên kiểm tra lại quyền truy cập vào GitHub
- cần cập nhật mật khẩu và thông tin đăng nhập
- phát triển quy trình kiểm tra và xác minh thông tin đăng nhập thường xuyên
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn The Hacker News. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ The Hacker News (https://thehackernews.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật