




Mối đe dọaTrung bình
StingyBasilisk: Chiến dịch gián điệp mạng sử dụng Windows Named Pipes và SMB
Nhóm gián điệp mạng StingyBasilisk đang sử dụng kỹ thuật Windows Named Pipes và giao thức SMB để phát tán mã độc trong các mạng lưới chính phủ bị cô lập.
VNADSec Việt NamBiên tập & Phân tích
0 lượt xem
Nguồn: ADSec Việt Nam
Nhóm gián điệp mạng StingyBasilisk đang sử dụng kỹ thuật Windows Named Pipes và giao thức SMB để phát tán mã độc trong các mạng lưới chính phủ bị cô lập.
Đọc toàn văn bài viết tại nguồn: ADSec Việt Nam.
Nguồn: ADSec Việt Nam ↗
Từ khoá:#windows
VN
ADSec Việt NamXem tất cả bài viết →
Tin tổng hợp tự động từ ADSec Việt Nam (https://adsecvn.com/bai-viet/phan-tich-chien-dich-khai-thac-lo-hong-check-point-tan-cong-vmware-esxi). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Phân tích kỹ thuật mã độc tống tiền Beast: Bảng điều khiển ẩn và cơ chế tấn công tinh vi
13/11/2026ADSec Việt Nam· Trong nước
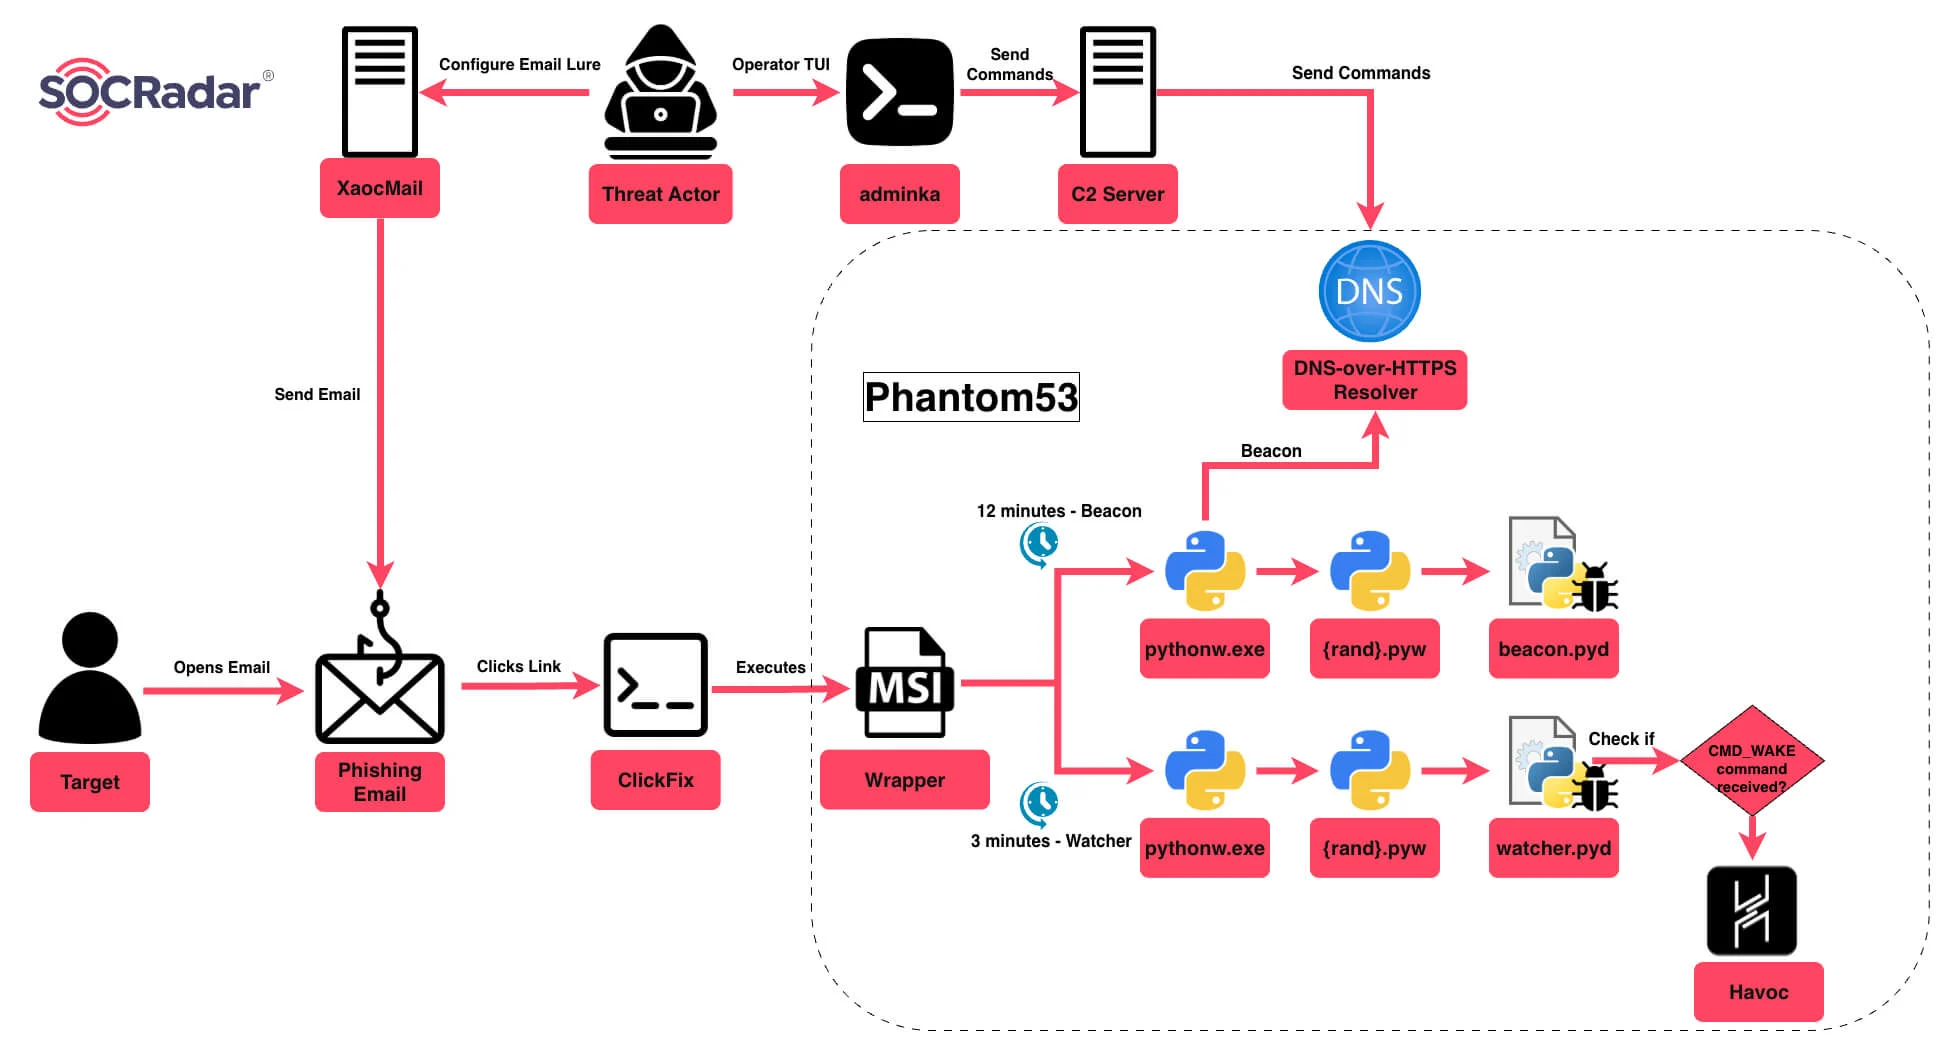
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
13/11/2026SOCRadar· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
13/11/2026Kaspersky Securelist· Quốc tế EN
Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS
13/11/2026SANS Internet Storm Center· Quốc tế EN