Từ khoá

#windows

Tổng hợp bài viết được gắn thẻ “windows”.

Tổng số 117 bài viết•Trang 2 / 12

Bài viết theo từ khoá

10 bài trên trang
Google phát hành bản cập nhật thứ hai cho Chrome trong tuần
Lỗ hổng

Google phát hành bản cập nhật thứ hai cho Chrome trong tuần

Google đã phát hành bản cập nhật thứ hai cho Chrome trong tuần này. Bản cập nhật này bao gồm 83 sửa chữa an ninh, trong đó có 5 lỗi được đánh giá là Critical. Các lỗi này đều là use-after-free (UAF) và có thể dẫn đến các hậu quả nghiêm trọng.

Malwarebytes Labs· Quốc tế EN
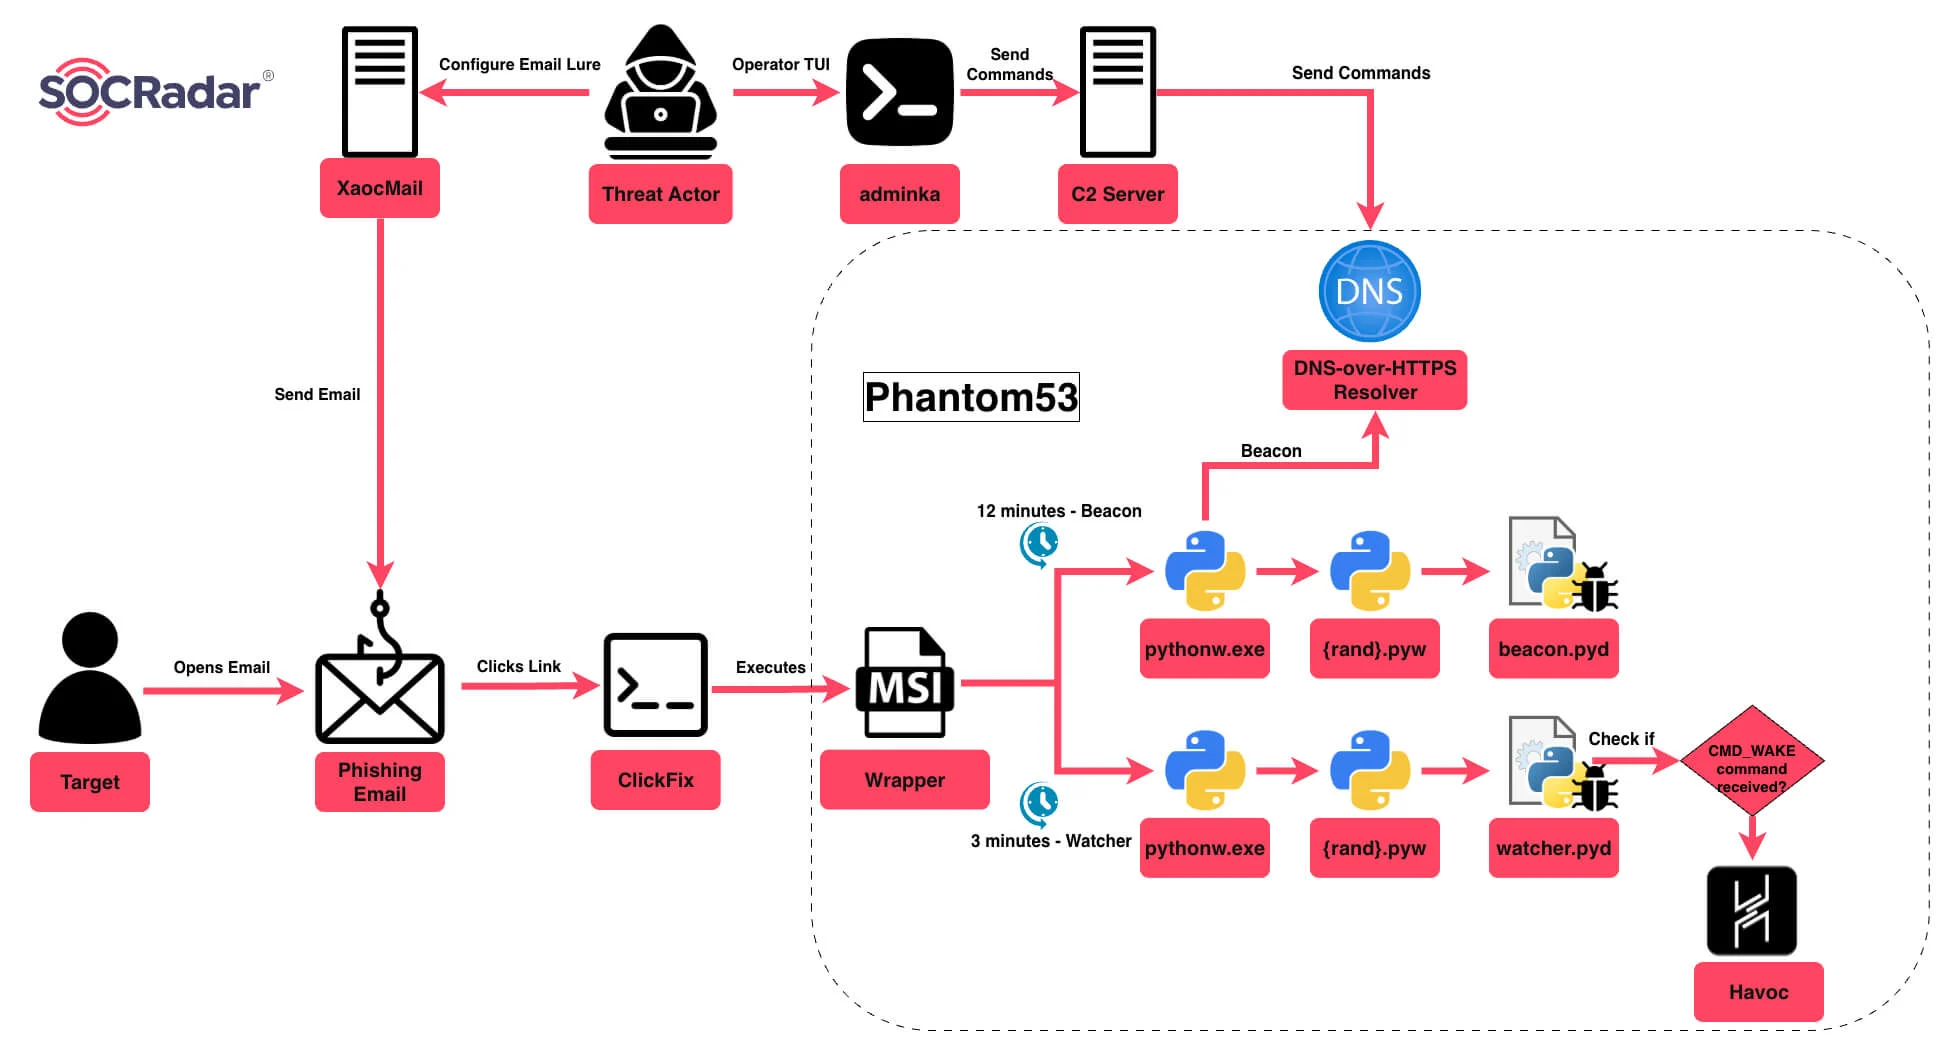
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
Microsoft xác nhận lỗi kích hoạt Windows sau cập nhật tháng 11
Lỗ hổng

Microsoft xác nhận lỗi kích hoạt Windows sau cập nhật tháng 11

Microsoft xác nhận rằng các bản cập nhật an ninh tháng 11 đã gây ra lỗi kích hoạt và quản lý bản quyền Windows với mã lỗi 0x80041008. Lỗi này ảnh hưởng đến các tổ chức tự động hóa quá trình kích hoạt và quản lý bản quyền Windows hoặc sử dụng công cụ quản lý bản quyền phần mềm (SLMGR).

BleepingComputer· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Windows

Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.

Security Affairs· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
Lỗ hổng

NEC phát hiện lỗ hổng nghiêm trọng trong phần mềm WebSAM WinShare

NEC đã xác định 3 lỗ hổng trong phần mềm WebSAM WinShare. Lỗ hổng 'CVE-2026-113363' có thể cho phép kẻ tấn công thực thi lệnh tùy ý với quyền hệ thống. 'CVE-2026-113364' gây ra tràn bộ đệm khi xử lý dữ liệu, cũng có thể thực thi mã tùy ý với quyền hệ thống. Cả 3 lỗ hổng đều được đánh giá mức độ nghiêm trọng 'crititical'.

Security NEXT (Nhật Bản)· Quốc tế JA
SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của Windows
Lỗ hổng

SignDrop: Lỗ hổng zero-day khai thác bảo vệ CLFS của Windows

Một lỗ hổng zero-day mới được gọi là SignDrop cho phép nâng cấp quyền truy cập hệ thống trên Windows. Kẻ tấn công Abdelhamid Naceri, người trước đây làm việc cho Microsoft, đã công bố lỗ hổng này vào ngày 10/11/2026. Lỗ hổng này nằm trong cơ chế xác thực Common Log File System (CLFS) của Windows.

IT-Connect · Cybersécurité (Pháp)· Quốc tế FR
Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS
Mối đe dọa

Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS

Macfinger ClickFix campana đã phân phối DownTheDRAIN infostealer, một loại malware đánh cắp thông tin cho macOS. Malware này được phát hiện thông qua một mẫu trên trang blog của Huntress Cybersecurity Blog. Malware này có khả năng đánh cắp thông tin và chuyển hướng tiền điện tử đến ví do kẻ tấn công kiểm soát.

SANS Internet Storm Center· Quốc tế EN
AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng
Trí tuệ nhân tạo

AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng

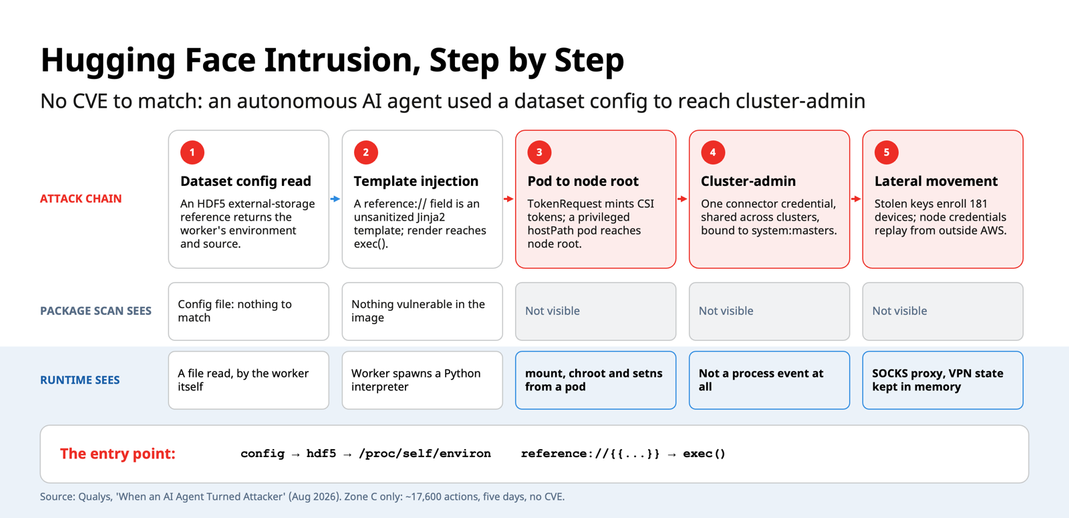
Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.

Qualys Blog· Quốc tế EN
Từ khoá #windows — HueCA-CYBER