Từ khoá

#windows

Tổng hợp bài viết được gắn thẻ “windows”.

Tổng số 117 bài viết•Trang 3 / 12

Bài viết theo từ khoá

10 bài trên trang
Trang giả Zillow sử dụng ClickFix NetSupport RAT tấn công người tìm phòng
Mối đe dọa

Trang giả Zillow sử dụng ClickFix NetSupport RAT tấn công người tìm phòng

Nghiên cứu của EfficientIP Research Labs đã phát hiện một chiến dịch ClickFix sử dụng trang web giả mạo Zillow để cài đặt NetSupport RAT trên máy tính Windows của người truy cập. Mỗi trang web hiển thị như một kiểm tra xác thực thông thường, nhưng thực tế đã sao chép lệnh PowerShell vào clipboard và hướng dẫn người truy cập thực hiện và chạy nó để cài đặt phần mềm điều khiển từ xa ẩn danh.

Help Net Security· Quốc tế EN
Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường
Mối đe dọa

Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường

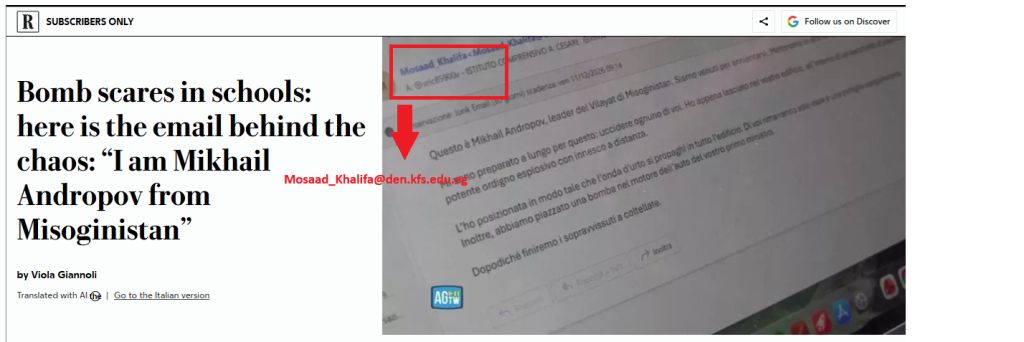
Nghiên cứu của Hudson Rock phát hiện hai địa chỉ email của đại học liên quan đến đe dọa nổ bom tại trường ở Ý đã xuất hiện trong dữ liệu thông tin đã bị rò rỉ. Email đe dọa được gửi vào ngày 11 tháng 11, và có liên kết với một địa chỉ email từ đại học Ai Cập và một địa chỉ từ đại học Đài Loan. Các địa chỉ này đã xuất hiện trong dữ liệu của infostealer từ năm 2021, cho thấy rò rỉ thông tin đã diễn

Security Affairs· Quốc tế EN
Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day

Microsoft đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong các sản phẩm .NET và Aspire. Lỗ hổng này đã bị khai thác theo thông báo từ Cybersecurity and Infrastructure Security Agency (CISA).

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Google phát hành bản vá khẩn cấp cho Chrome
Lỗ hổng

Google phát hành bản vá khẩn cấp cho Chrome

Google đã phát hành bản vá khẩn cấp cho các phiên bản Chrome trước 157.0.8103.78/.79 cho Windows/Mac và 157.0.8103.78 cho Linux. Trung tâm An ninh Mạng Canada khuyến nghị người dùng và quản trị viên cập nhật ngay.

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
AMD công bố bản vá cho nhiều dòng chip xử lý
Lỗ hổng

AMD công bố bản vá cho nhiều dòng chip xử lý

AMD công bố bản vá cho nhiều dòng chip xử lý, bao gồm Ryzen, EPYC và Ryzen Embedded. Các lỗ hổng này ảnh hưởng đến các phiên bản cụ thể của các dòng chip này. Người dùng và quản trị viên nên kiểm tra và cập nhật ngay.

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Citrix công bố bản vá cho lỗ hổng trong NetScaler và Secure Access Client
Lỗ hổng

Citrix công bố bản vá cho lỗ hổng trong NetScaler và Secure Access Client

Citrix công bố bản vá cho các lỗ hổng trong NetScaler ADC, NetScaler Gateway và Secure Access Client. Những lỗ hổng này tồn tại trước phiên bản 13.1-64.39, 14.1-73.57 và 26.10.4. Người dùng và quản trị viên nên cập nhật ngay.

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Lỗ hổng zero-day trong Common Log File System driver bị khai thác, nâng cấp quyền truy cập SYSTEM
Lỗ hổng

Lỗ hổng zero-day trong Common Log File System driver bị khai thác, nâng cấp quyền truy cập SYSTEM

Một exploit code công khai cho thấy một người dùng Windows địa phương có thể nâng cấp quyền truy cập thành SYSTEM thông qua Common Log File System driver. Hacker tận dụng cách clfs.sys tạo file đồng hành khi quá trình có quyền mở nhật ký chuẩn bị.

The Hacker News· Quốc tế EN
Nghiên cứu viên phát hiện lỗ hổng zero-day trong Windows cho phép kẻ tấn công có quyền SYSTEM
Lỗ hổng

Nghiên cứu viên phát hiện lỗ hổng zero-day trong Windows cho phép kẻ tấn công có quyền SYSTEM

Nghiên cứu viên Abdelhamid Naceri đã phát hiện một lỗ hổng zero-day trong Windows, cho phép kẻ tấn công chiếm quyền SYSTEM. Đây là một lỗ hổng nghiêm trọng có thể được khai thác để thực hiện các hoạt động tấn công mạng.

BleepingComputer· Quốc tế EN
Microsoft tuyên bố Exchange Server 2016 và 2019 'permanently vulnerable
Lỗ hổng

Microsoft tuyên bố Exchange Server 2016 và 2019 'permanently vulnerable

Microsoft đã cảnh báo rằng khách hàng vẫn sử dụng Exchange Server 2016 và 2019 nên xem chúng là 'permanently vulnerable' và cần nâng cấp ngay lập tức. Công ty đã kết thúc hỗ trợ cho các phiên bản này vào ngày 14 tháng 10 năm 2025, nhưng đã cung cấp chương trình Extended Security Updates (ESU) đến ngày 14 tháng 4 năm 2026. Cuối cùng, Microsoft đã phát hành bản vá cuối cùng cho các phiên bản này vào

The Register Security· Quốc tế EN
Từ khoá #windows — HueCA-CYBER