




Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.
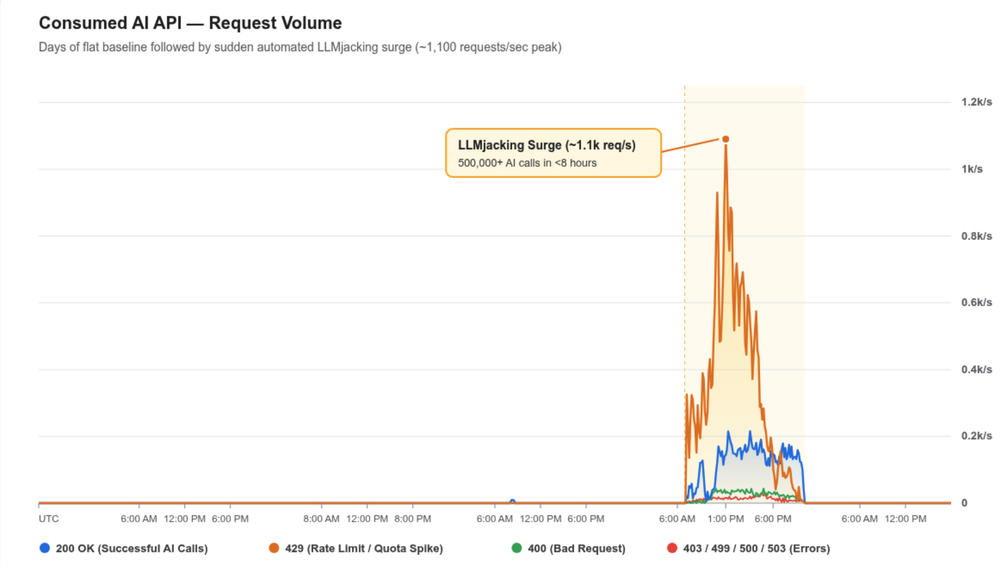
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.
Điểm chính
- Threat actors thực hiện LLMJacking bằng cách truy cập vào tài khoản cloud identity bị lộ hoặc bị đánh cắp.
- Sử dụng các tài khoản này để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày.
- Threat actors sử dụng các API để chạy mô hình của riêng họ trên các dịch vụ LLM bị lộ.
Khuyến nghị
- Đảm bảo quản lý chặt chẽ các token cloud identity và API keys.
- Kiểm tra và sửa chữa các điểm yếu phần mềm để ngăn chặn việc truy cập trái phép.
- Phát hiện sớm thông qua theo dõi chi phí cloud và API requests bất thường.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Google Threat Intelligence. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AILiteLLM phiên bản qua 2026-04-08 cho phép kẻ tấn công từ xa thực thi mã/arbitrary code thông qua việc chỉnh sửa lại bytecode tại địa chỉ URI /guardrails/test_custom_code.
Tin tổng hợp tự động từ Google Threat Intelligence (https://cloud.google.com/blog/topics/threat-intelligence). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
