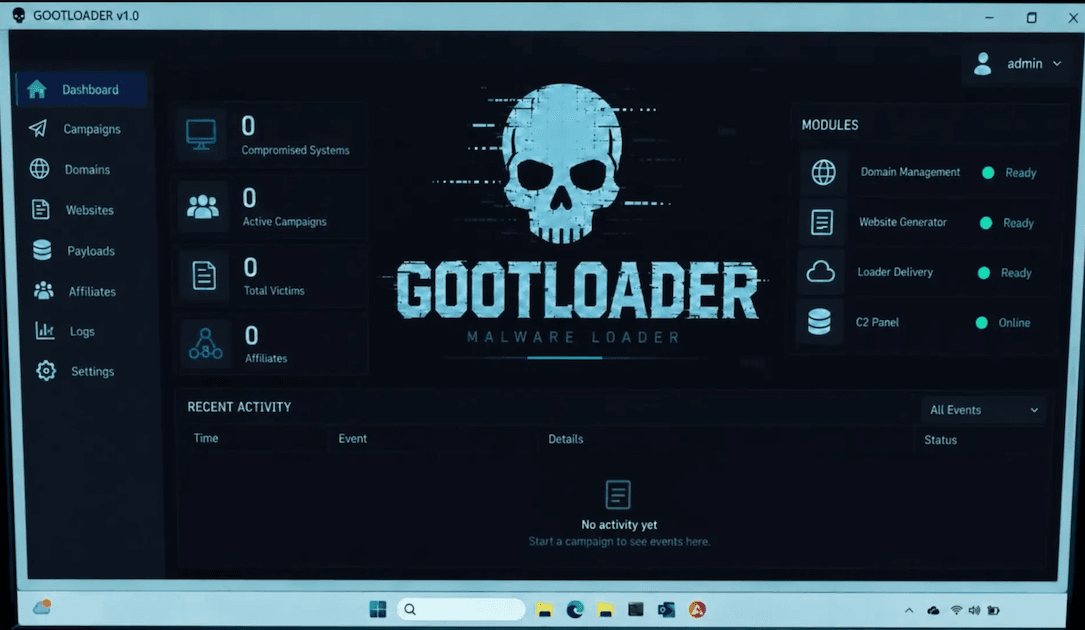
Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV
Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google. Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.
Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google. Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.
Nội dung chính
- Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV.
- Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google.
- Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.
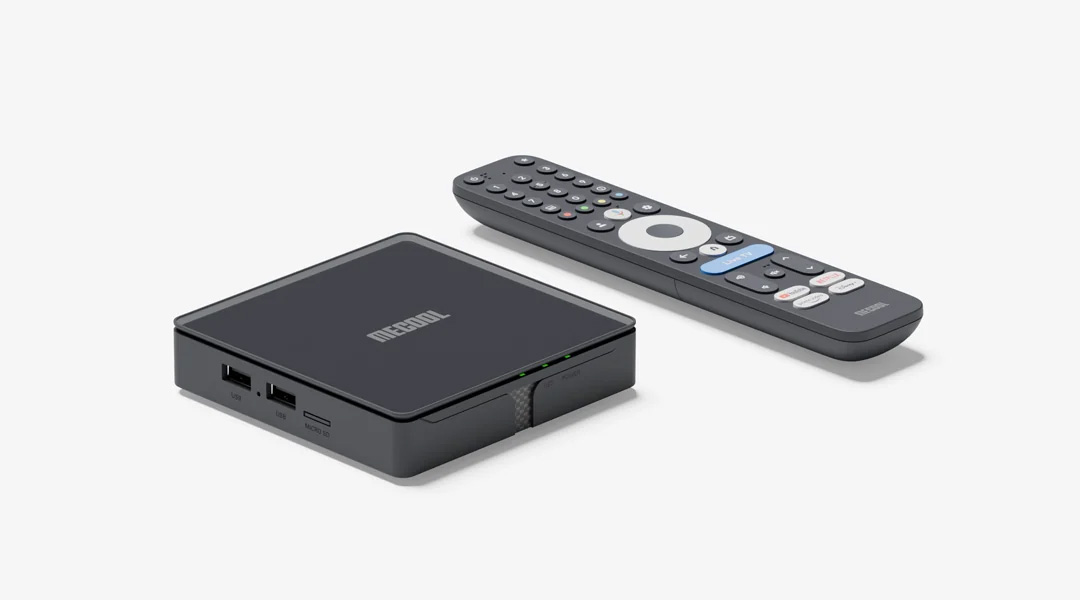
- Thiết bị bị ảnh hưởng chủ yếu được bán dưới thương hiệu MECOOL.
- Videostrong Technology đã sử dụng backdoor để cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.
Chi tiết sự việc
Google's Threat Intelligence Group đã xác nhận việc giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Botnet này đã phát triển nhanh chóng từ một phần mềm phân phát một giai đoạn thành một nền tảng malware ba giai đoạn có thể bán cho bên thứ ba.
Thiết bị Android TV phải được chứng nhận để có quyền truy cập vào các ứng dụng và thương hiệu của Google, nhưng Videostrong Technology đã sử dụng kỹ thuật che giấu để bypass quá trình này.
Thiết bị bị ảnh hưởng chủ yếu được bán dưới thương hiệu MECOOL. Videostrong Technology đã sử dụng backdoor để cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.
Sau khi thiết bị xuất hiện trên mạng, một ứng dụng stub gọi là x.cpe hoặc com.oemservice sẽ liên lạc với máy chủ. Ứng dụng này không có khả năng độc hại riêng, nhưng nó có quyền hệ thống cần thiết để cài đặt module malware theo yêu cầu của người điều hành.
Ứng dụng này cũng vô hiệu hóa Play Protect, công cụ này sẽ phát hiện các gói được cài đặt lặng lẽ là độc hại.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Ars Technica Security. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Ars Technica Security (https://arstechnica.com/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi