




82 lỗ hổng cao ảnh hưởng trong tháng 10/2026
Trong tháng 10/2026, Insikt Group phát hiện 82 lỗ hổng cao ảnh hưởng, trong đó 52 lỗ hổng có điểm nguy cơ rất cao. Lỗ hổng này ảnh hưởng đến nhiều sản phẩm từ 51 nhà sản xuất khác nhau, với Citrix và Microsoft chiếm khoảng 15%. Các lỗ hổng này đã được khai thác bởi các nhóm tấn công, bao gồm cả ransomware và tin tặc sử dụng AI.
Trong tháng 10/2026, Insikt Group phát hiện 82 lỗ hổng cao ảnh hưởng, trong đó 52 lỗ hổng có điểm nguy cơ rất cao. Lỗ hổng này ảnh hưởng đến nhiều sản phẩm từ 51 nhà sản xuất khác nhau, với Citrix và Microsoft chiếm khoảng 15%. Các lỗ hổng này đã được khai thác bởi các nhóm tấn công, bao gồm cả ransomware và tin tặc sử dụng AI.
Điểm chính
- 82 lỗ hổng cao ảnh hưởng được phát hiện trong tháng 10/2026.
- 52 lỗ hổng có điểm nguy cơ rất cao, chiếm 63.4%.
- Citrix và Microsoft chiếm khoảng 15% số lỗ hổng.
- Các lỗ hổng đã được khai thác bởi các nhóm tấn công, bao gồm ransomware và tin tặc sử dụng AI.
Khuyến nghị
- Các tổ chức nên cập nhật và vá các lỗ hổng ngay lập tức.
- Nên sử dụng công cụ phát hiện PoC để kiểm tra các lỗ hổng.
- Nâng cao nhận thức về các mối đe dọa mới và cách thức khai thác.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Recorded Future. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (12)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIPHP Group PHP — Lỗ hổng Xâm hại Không gian Nhớ PHP. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về việc cập nhật an ninh dựa trên mức độ rủi ro (BOD 26-04) và yêu cầu phân tích pháp y (Forensics Triage Requirements) của CISA. Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật BOD 26-04.
RCE thông qua sự cố không gian nhớ
PHP sử dụng longjmp() cho các lỗi ngoại bộ về không gian nhớ (OOM) để thoát khỏi ngữ cảnh hiện tại và hủy bỏ xử lý yêu cầu. Một số ngữ cảnh có thể không tính toán đúng cho tình huống này và để lại không gian nhớ của yêu cầu trong trạng thái chưa được khởi tạo trước khi thực hiện phân bổ. Quá trình dọn dẹp yêu cầu sau đó có thể đọc hoặc nhánh trên không gian nhớ này. Nhiều chiến lược OOM có thể kích hoạt tình trạng…
PHP Group PHP — Lỗ hổng PHP trạng thái nội bộ yêu cầu cũ. Đưa vào KEV ngày 2026-10-26, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-29. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc cập nhật an ninh dựa trên rủi ro (xem URL trong Ghi chú) và yêu cầu điều tra pháp y của CISA (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
RCE thông qua trạng thái toàn cục cũ
PHP có nhiều trạng thái toàn cục tạm thời chỉ vào bộ nhớ yêu cầu. Trong một số tình huống, trạng thái toàn cục có thể không được đặt lại đúng cách hoặc có thể được tái tạo sau khi đã được đặt lại. Trạng thái toàn cục sau đó có thể tham chiếu đến bộ nhớ yêu cầu ngay cả sau khi nó đã được giải phóng. Các yêu cầu sau đó có thể đọc hoặc nhánh dựa trên trạng thái này trước khi nó được khởi tạo đầy đủ. Nhiều chiến lược …
WordPress Core — Vulnerability WordPress Core Bị Truy Xuất File Remotely. Đưa vào KEV ngày 2026-09-25, hạn khắc phục với cơ quan liên bang Mỹ: 2026-09-28. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA’s BOD 26-04 Prioritizing Security Updates Based on Risk và CISA’s “Forensics Triage Requirements”. Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật vá của BOD 26-04.
Người tấn công không cần xác thực có thể khiến hàm `get_page_template()` giải quyết template trang bao gồm một tệp `.php` đọc được từ xa nằm ngoài các thư mục chủ hiện hành. Nếu cả điều kiện trước của máy chủ và chủ đề hiện hành đều được đáp ứng, điều này có thể dẫn đến RCE (Remote Code Execution).
Tấn công Thực thi Mã từ xa không cần xác thực qua Server TCP Sandbox của AutoAgent
AutoAgent chứa một lỗ hổng thực thi mã từ xa không cần xác thực trong máy chủ TCP kết nối với tất cả các giao diện và thực thi các lệnh do người tấn công cung cấp với quyền root. Người tấn công có thể kết nối đến cổng giao tiếp được暴露出,并执行容器内的任意bash命令,从而访问绑定挂载的主机工作目录。
ProFTPD ProFTPD — Vulnerability of ProFTPD Improper Access Control. Đưa vào KEV ngày 2026-10-08, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-11. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn của CISA về BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong phần ghi chú) và hướng dẫn về yêu cầu triage forensics của CISA (xem URL trong phần ghi chú). Theo dõi hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu các biện pháp khắc phục không sẵn có. Các bên liên quan có trách nhiệm đánh giá sự phơi bày internet của mỗi tài sản và đảm bảo tuân thủ hướng dẫn về cập nhật vá của BOD 26-04.
Mô tả: Module mod_copy trong ProFTPD 1.3.5 cho phép kẻ tấn công từ xa đọc và ghi vào các tệp tin tùy ý thông qua các lệnh site cpfr và site cpto.
ISC BIND — ISC BIND Data Processing Errors Vulnerability. Đưa vào KEV ngày 2026-10-08, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-11. Yêu cầu: Apply mitigations in accordance with vendor instructions, ensuring compliance with CISA’s BOD 26-04 Prioritizing Security Updates Based on Risk (see URL in Notes) guidance and CISA’s “Forensics Triage Requirements” (see URL in Notes). Follow applicable BOD 26-04 guidance for cloud services or discontinue use of the product if mitigations are unavailable. Stakeholders are responsible for evaluating each asset's internet exposure and ensuring adherence to BOD 26-04 patching guidelines.
CVE-2015-5477 là một lỗ hổng bảo mật trong ISC BIND 9.x trước 9.9.7-P2 và 9.10.x trước 9.10.2-P3, cho phép remote tấn công có thể gây ra tình trạng không đáp ứng (REQUIRE assertion failure and daemon exit) thông qua các yêu cầu TKEY.
Apache Struts — Lỗ hổng Tiêm lệnh Command của Apache Struts. Đưa vào KEV ngày 2026-10-08, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-11. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA’s BOD 26-04 Prioritizing Security Updates Based on Risk và yêu cầu điều tra pháp y của CISA. Theo dõi hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn khắc phục lỗi của BOD 26-04.
Apache Struts 2.3.19 đến 2.3.20.2, 2.3.21 đến 2.3.24.1, và 2.3.25 đến 2.3.28, khi Dynamic Method Invocation được kích hoạt, cho phép kẻ tấn công từ xa thực thi mã arbitray code thông qua method: prefix, liên quan đến các biểu thức chained.
GitLab Community and Enterprise Editions — Vulnerability Lỗ hổng thực thi mã từ xa trong GitLab phiên bản cộng đồng và doanh nghiệp. Đưa vào KEV ngày 2021-11-03, hạn khắc phục với cơ quan liên bang Mỹ: 2021-11-17. Yêu cầu: Áp dụng cập nhật theo hướng dẫn nhà sản xuất.
Một vấn đề đã được phát hiện trong GitLab CE/EE ảnh hưởng đến tất cả các phiên bản từ 11.9 trở lên. GitLab không kiểm tra đúng các tệp hình ảnh được truyền đến một trình phân tích tệp, dẫn đến thực thi mã từ xa.
ONLYOFFICE Docs — Vulnerability Lỗ hổng Trình chuyển hướng thư mục của Server ONLYOFFICE Docs. Đưa vào KEV ngày 2026-10-08, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-11. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong phần ghi chú) và hướng dẫn về yêu cầu điều tra pháp y của CISA (xem URL trong phần ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không sẵn có. Các bên liên quan có trách nhiệm đánh giá sự phơi bày internet của mỗi tài sản và đảm bảo tuân thủ hướng dẫn về khắc phục của BOD 26-04.
Trình chuyển hướng thư mục với thực thi mã từ xa có thể xảy ra trong /upload của ONLYOFFICE Document Server trước 5.6.3, khi JWT được sử dụng, thông qua chuỗi /.. trong tham số tải lên hình ảnh.
Red Hat Polkit — Lỗ hổng Đọc và Viết ngoài giới hạn của Red Hat Polkit. Đưa vào KEV ngày 2022-06-27, hạn khắc phục với cơ quan liên bang Mỹ: 2022-07-18. Yêu cầu: Áp dụng các bản cập nhật theo hướng dẫn nhà sản xuất.
Đã phát hiện một lỗ hổng nâng cao quyền địa phương trên công cụ pkexec của polkit. Công cụ pkexec là một công cụ setuid được thiết kế để cho phép người dùng không có quyền thực thi lệnh với quyền người dùng đã định trước theo chính sách. Phiên bản hiện tại của pkexec không xử lý đúng số lượng tham số gọi và kết thúc bằng việc cố gắng thực thi biến môi trường như lệnh. Một kẻ tấn công có thể khai thác điều này bằng…
Strapi Strapi — Rủi ro lưu trữ rõ ràng thông tin nhạy cảm của Strapi. Đưa vào KEV ngày 2026-10-08, hạn khắc phục với cơ quan liên bang Mỹ: 2026-10-11. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn của nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 về việc ưu tiên cập nhật an ninh dựa trên rủi ro (xem URL trong Ghi chú) và hướng dẫn về yêu cầu điều tra pháp y của CISA (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không sẵn có. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn về cập nhật vá của BOD 26-04.
Strapi 4.5.5 trở xuống cho phép người tấn công (có quyền truy cập vào bảng điều khiển quản trị) phát hiện thông tin cá nhân nhạy cảm của người dùng bằng cách khai thác bộ lọc query. Người tấn công có thể lọc người dùng theo các cột chứa thông tin nhạy cảm và suy luận một giá trị từ phản hồi API. Nếu người tấn công có quyền truy cập quản trị viên siêu, thì điều này có thể được khai thác để phát hiện mật khẩu hash v…
Google Chromium WebP — Lỗ hổng Tràn bộ đệm heap dựa trên heap của libwebp trong Google Chromium. Đưa vào KEV ngày 2023-09-13, hạn khắc phục với cơ quan liên bang Mỹ: 2023-10-04. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không sẵn có.
Tràn bộ đệm heap trong libwebp trong Google Chrome trước 116.0.5845.187 và libwebp 1.3.2 cho phép kẻ tấn công từ xa thực hiện ghi không giới hạn ngoài vùng nhớ thông qua một trang HTML được tạo công thức. (Sức nặng bảo mật Chromium: Critical)
📰 Tin liên quan cùng sự kiện (6)
 PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏNguồn: Kaspersky Daily · 03/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
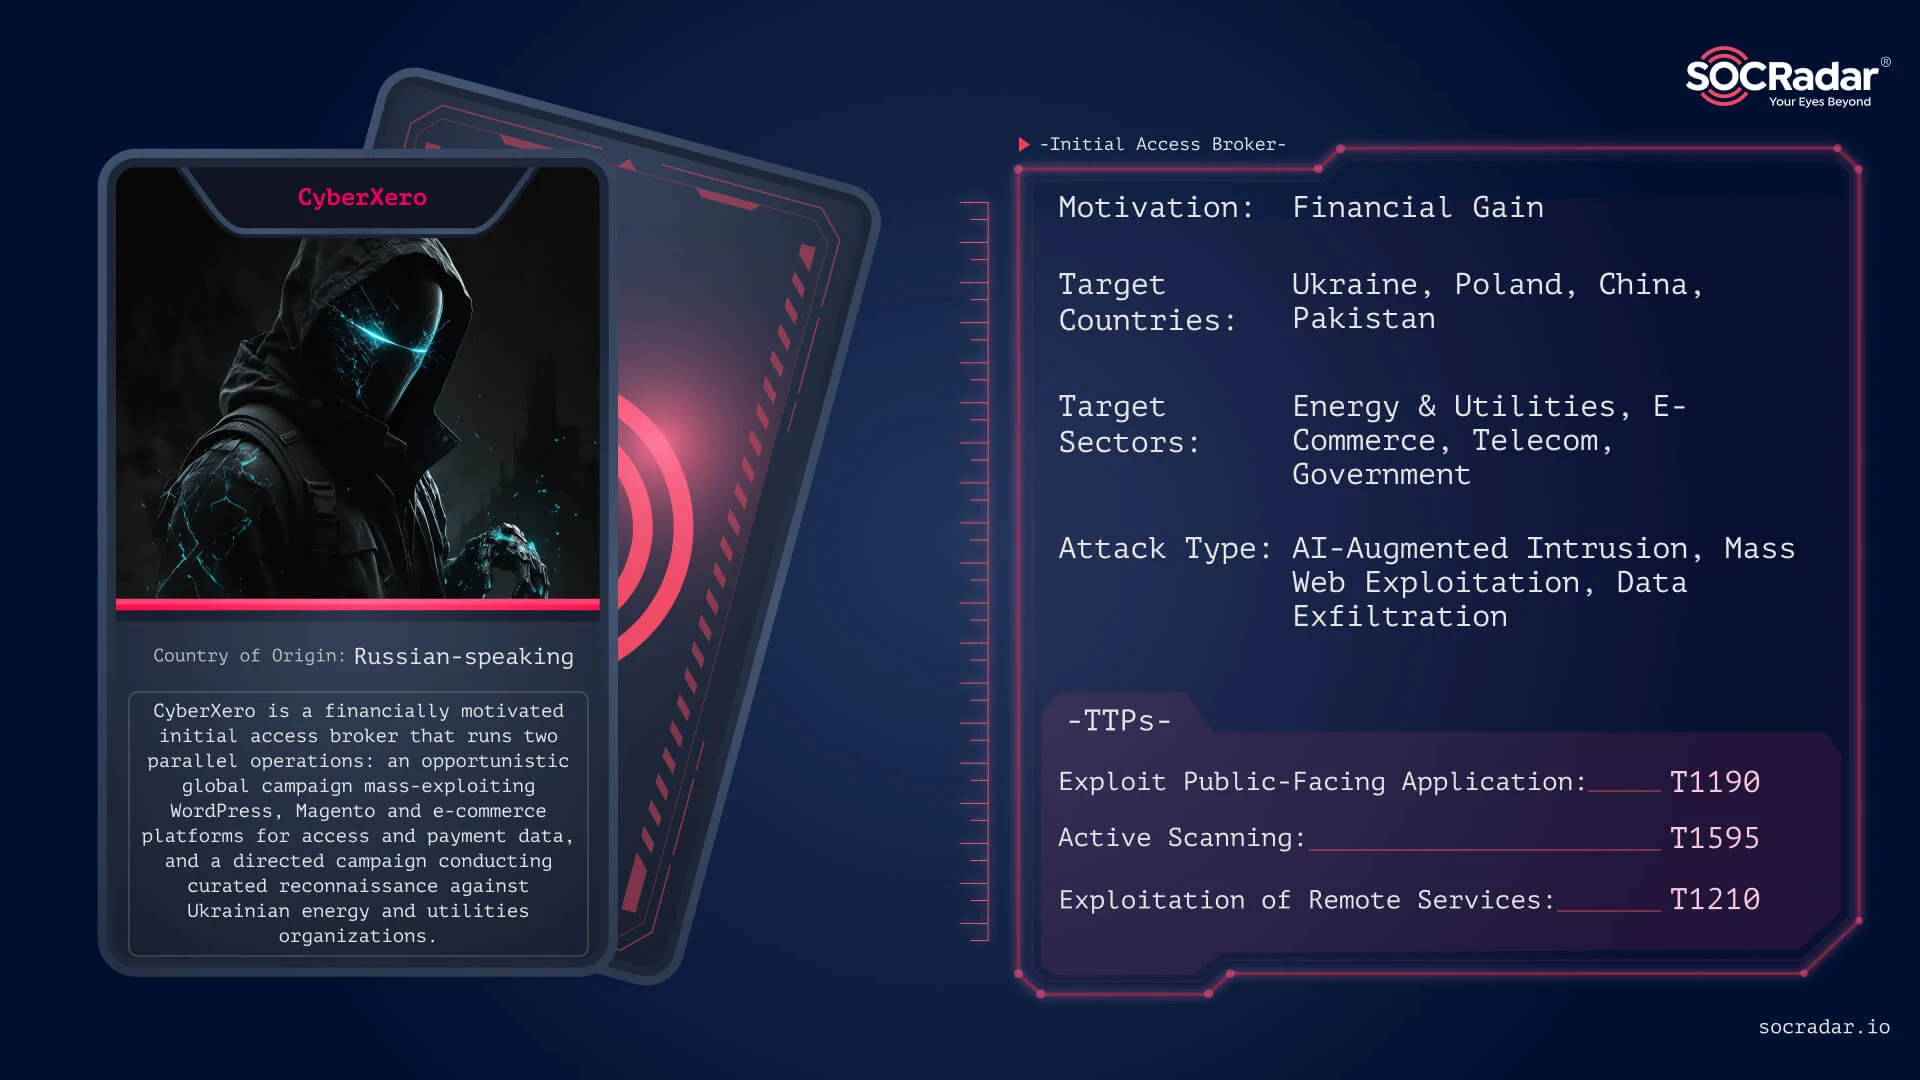 CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng UkraineNguồn: SOCRadar · 10/11/2026 · Cùng CVE-2026-4815, CVE-2026-63030
 Lỗ hổng zero-day trong Ivanti Connect Secure bị khai thác, ảnh hưởng đến khách hàngNguồn: Rapid7 · 02/11/2026 · Cùng CVE-2026-111357, CVE-2026-118527
 Threat actor Storm-2603 khai thác lỗ hổng SharePoint, cài ransomwareNguồn: Kaspersky Securelist · 05/11/2026 · Cùng CVE-2025-53770, CVE-2025-53771
 Qualys giới thiệu giải pháp tự động cập nhật PHP trên Windows và macOSNguồn: Qualys Blog · 04/11/2026 · Cùng CVE-2026-109618, CVE-2026-109619
 Lỗ hổng Brotli nghiêm trọng ảnh hưởng đến WordPressNguồn: Wordfence · 02/11/2026 · Cùng CVE-2026-111497
Tin tổng hợp tự động từ Recorded Future (https://www.recordedfuture.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
