




CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng Ukraine
CyberXero là một nhà môi giới truy cập ban đầu (IAB) nói tiếng Nga, có động cơ tài chính, hoạt động trên các diễn đàn mạng tối, bao gồm Dread và HackForums. Nhóm này sử dụng AI để thực hiện các chiến thuật tấn công, tập trung vào các tổ chức năng lượng và tiện ích ở Ukraine.
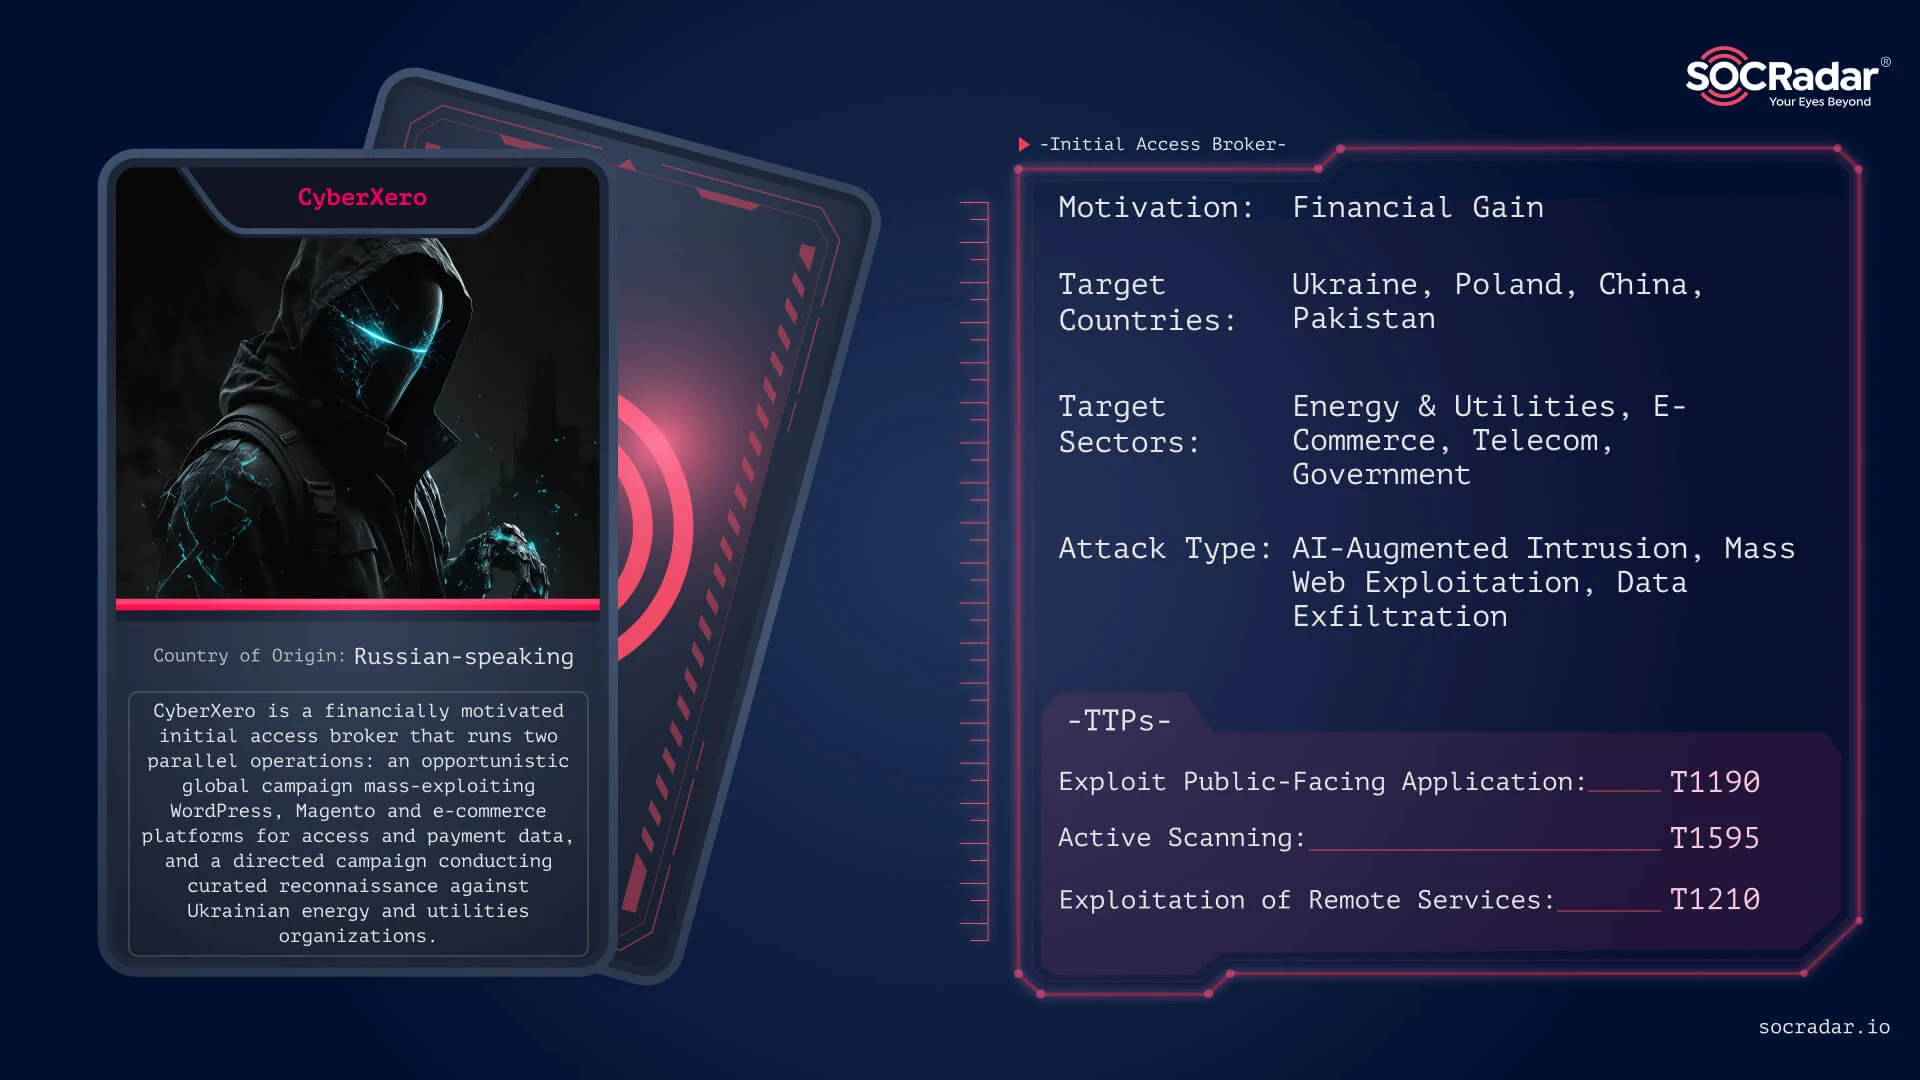
CyberXero là một nhà môi giới truy cập ban đầu (IAB) nói tiếng Nga, có động cơ tài chính, hoạt động trên các diễn đàn mạng tối, bao gồm Dread và HackForums. Nhóm này sử dụng AI để thực hiện các chiến thuật tấn công, tập trung vào các tổ chức năng lượng và tiện ích ở Ukraine.
Điểm chính
- CyberXero hoạt động trên các diễn đàn mạng tối như Dread và HackForums.
- Nhóm này sử dụng AI để thực hiện các chiến thuật tấn công.
- CyberXero tập trung vào các tổ chức năng lượng và tiện ích ở Ukraine.
Khuyến nghị
- Các tổ chức nên tăng cường bảo mật hệ thống, đặc biệt là trong ngành năng lượng và tiện ích.
- Nên giám sát chặt chẽ các hoạt động trên các diễn đàn mạng tối để phát hiện sớm các mối đe dọa.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn SOCRadar. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (4)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AILỗ hổng SQL Injection trong Support Board
Một lỗ hổng SQL Injection đã được phát hiện trong Support Board phiên bản 3.7.7. Lỗ hổng này cho phép kẻ tấn công truy xuất, tạo, cập nhật và xóa dữ liệu trong cơ sở dữ liệu thông qua tham số 'calls[0][message_ids][]' trong điểm kết thúc '/supportboard/include/ajax.php'.
WordPress Core — Vulnerability Lỗi Xung đột Giải Thích Core WordPress. Đưa vào KEV ngày 2026-07-21, hạn khắc phục với cơ quan liên bang Mỹ: 2026-07-24. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong Ghi chú) và CISA’s “Forensics Triage Requirements” (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn về cập nhật vá theo BOD 26-04.
WordPress < 7.0.2 - Vấn đề lộn xộn đường dẫn REST API batch và chèn SQL dẫn đến Thực thi Mã Remotely
WordPress 6.9.x trước 6.9.5 và 7.0.x trước 7.0.2 bị ảnh hưởng bởi vấn đề lộn xộn đường dẫn endpoint batch REST API, kết hợp với sự chèn SQL trong WP_Query (CVE-2026-60137), có thể cho phép kẻ tấn công thực hiện chèn SQL và đạt được Thực thi Mã Remotely.
WordPress Core — Lỗ hổng SQL Injection trong Core WordPress. Đưa vào KEV ngày 2026-07-21, hạn khắc phục với cơ quan liên bang Mỹ: 2026-08-04. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA về BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong Ghi chú) và hướng dẫn về “Forensics Triage Requirements” (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không khả dụng. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên internet và đảm bảo tuân thủ hướng dẫn về cập nhật vá của BOD 26-04.
WordPress < 7.0.2 - Phản ứng SQL Injection thông qua author__not_in trong WP_Query
WordPress 6.8.x trước 6.8.6, 6.9.x trước 6.9.5, và 7.0.x trước 7.0.2 không xử lý đúng tham số author__not_in của WP_Query, điều này có thể cho phép SQL Injection khi một plugin hoặc theme truyền input không tin cậy đến tham số này.
Vulnerabiliti\u00e1t ch\u00edn truy\u1ec1n SQL trong hàm getCsvFile trong lớp Mage_Adminhtml_Block_Widget_Grid trong Magento Community Edition (CE) 1.9.1.0 và Enterprise Edition (EE) 1.14.1.0 cho phép người quản trị remo\u1eb7t thực thi ng\u00e0y\u1ec1n truy\u1ec1n SQL bất kỳ透过参数 popularity[field_expr] 当 popularity[from] 或 popularity[to] 参数被设置时,远程管理员可以通过该参数执行任意 SQL 命令。
📰 Tin liên quan cùng sự kiện (1)
 82 lỗ hổng cao ảnh hưởng trong tháng 10/2026Nguồn: Recorded Future · 06/11/2026 · Cùng CVE-2026-60137, CVE-2026-63030
Tin tổng hợp tự động từ SOCRadar (https://socradar.io). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
