Từ khoá

#ransomware

Tổng hợp bài viết được gắn thẻ “ransomware”.

Tổng số 66 bài viết•Trang 2 / 7

Bài viết theo từ khoá

10 bài trên trang
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
CERT-In ra hướng dẫn kiểm toán an ninh AI, hệ thống nào cần độc lập?
Trí tuệ nhân tạo

CERT-In ra hướng dẫn kiểm toán an ninh AI, hệ thống nào cần độc lập?

CERT-In đã công bố hướng dẫn kiểm toán an ninh AI, quy định mỗi hệ thống AI được đánh giá trên 8 yếu tố rủi ro, từ mức thấp đến mức cực kỳ quan trọng. Điều này ảnh hưởng đến quy trình kiểm toán, tần suất và sự độc lập. Hệ thống AI có khả năng hành động độc lập như phát hành hoàn lại tiền có thể được nâng cấp lên mức rủi ro cao hơn.

Cyble Research· Quốc tế EN
Mối đe dọa

Ransomware khóa hệ thống vẫn phải báo cáo nếu vi phạm dữ liệu cá nhân

Một cuộc tấn công bằng ransomware ở Ấn Độ có thể được coi là một vụ vi phạm dữ liệu cá nhân cần báo cáo, ngay cả khi tin tặc không lấy bất kỳ tệp nào. Theo thông cáo báo chí của K7 CyberSecurity, theo quy định của Luật Bảo vệ Thông tin Cá nhân Điện tử (DPDP) của Ấn Độ, một cuộc tấn công ransomware có thể được coi là một vụ vi phạm dữ liệu cá nhân.

DataBreaches.net· Quốc tế EN
Maersk thông báo sự cố mạng ảnh hưởng đến hệ thống cũ
Mối đe dọa

Maersk thông báo sự cố mạng ảnh hưởng đến hệ thống cũ

Maersk xác nhận một sự cố mạng gần đây đã ảnh hưởng đến hệ thống cũ của công ty. Sự kiện này là một phần của chuỗi tấn công vào các cảng và tổ chức vận chuyển trên toàn thế giới, với cảng lớn nhất Brazil bị tấn công bởi ransomware tuần trước.

The Record· Quốc tế EN
Công an quốc tế giải体
Mối đe dọa

Công an quốc tế giải体

Công an từ chín quốc gia đã giải体三个恶意软件网络,缴获235台服务器和257个域名,并发现640万受害者的凭证。此次名为Operation Endgame的行动针对了‘网络犯罪即服务’市场,摧毁了用于勒索软件攻击和数据盗窃的工具包。

CyberScoop· Quốc tế EN
Công an 9 nước triệt pháOperation Endgame thu hơn 6 triệu tên đăng nhập
Mối đe dọa

Công an 9 nước triệt pháOperation Endgame thu hơn 6 triệu tên đăng nhập

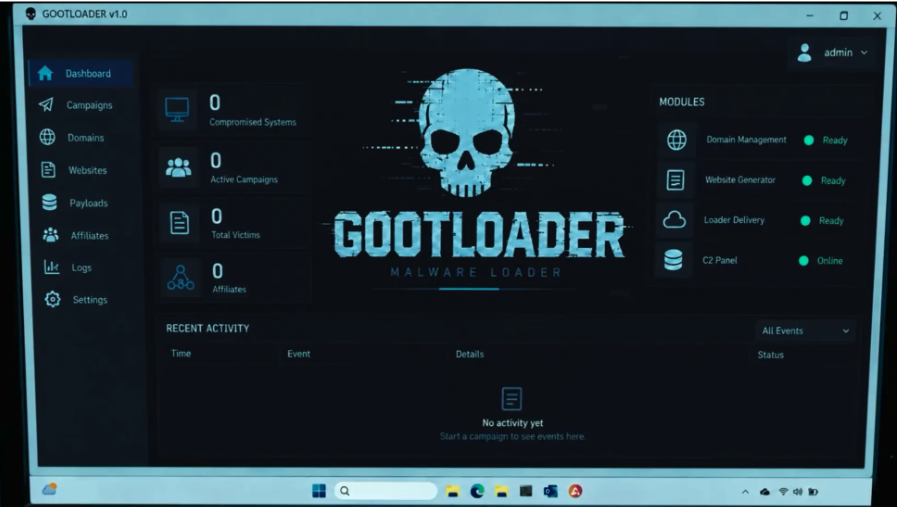
Công an 9 nước, cùng Europol, đã triệt phá các máy chủ đằng sau hoạt động của Gootloader, CastleRAT và StealC malware. Hơn 6 triệu thông tin đăng nhập bị đánh cắp từ máy bị nhiễm đã được thu hồi. Đây là phần của chiến dịch quốc tế Operation Endgame nhằm chống lại dịch vụ giúp các băng nhóm ransomware xâm nhập vào mạng.

Help Net Security· Quốc tế EN
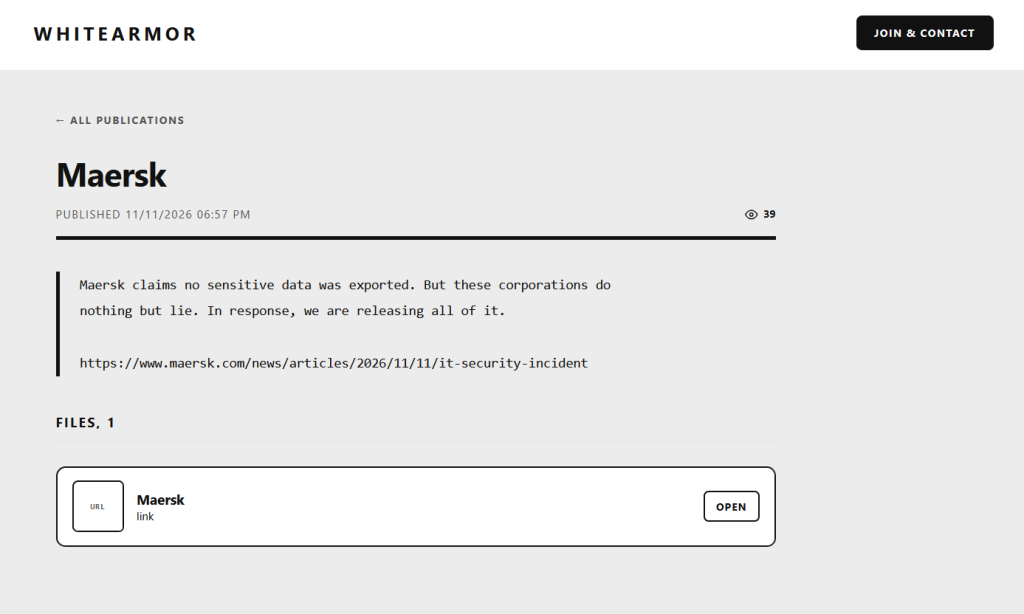
WhiteArmor yêu cầu 5 triệu đô từ Maersk, khẳng định trộm 100GB dữ liệu
Mối đe dọa

WhiteArmor yêu cầu 5 triệu đô từ Maersk, khẳng định trộm 100GB dữ liệu

Maersk xác nhận bị tấn công mạng từ hệ thống cũ, trong khi WhiteArmor khẳng định đã trộm 100GB dữ liệu và yêu cầu 5 triệu đô. Công ty chưa xác nhận thông tin này và cho biết chưa ảnh hưởng đến hệ thống chính.

Security Affairs· Quốc tế EN
Vanderbilt khôi phục hệ thống sau cuộc tấn công mạng, BYOD tuyên bố trộm dữ liệu
Mối đe dọa

Vanderbilt khôi phục hệ thống sau cuộc tấn công mạng, BYOD tuyên bố trộm dữ liệu

Vanderbilt đang khôi phục hệ thống sau cuộc tấn công mạng do BYOD thực hiện. BYOD tuyên bố đã mã hóa dữ liệu của trường, bao gồm hơn một triệu số bảo hiểm xã hội và thông tin cá nhân khác. Trường chưa xác nhận số liệu này và đang xác định liệu có dữ liệu nào bị truy cập không.

Malwarebytes Labs· Quốc tế EN
Từ khoá #ransomware — HueCA-CYBER