Từ khoá

#ransomware

Tổng hợp bài viết được gắn thẻ “ransomware”.

Tổng số 66 bài viết•Trang 3 / 7

Bài viết theo từ khoá

10 bài trên trang
Nhóm ransomware Qilin: 365 doanh nghiệp bị tấn công trong 3 tháng
Mối đe dọa

Nhóm ransomware Qilin: 365 doanh nghiệp bị tấn công trong 3 tháng

Nhóm ransomware Qilin, do 36 tuổi Aleksey Mikhailovich Yakovtsev từ St. Petersburg, Nga lãnh đạo, đã tấn công ít nhất 365 doanh nghiệp trong 3 tháng qua. Qilin hoạt động theo mô hình 'double extortion', đồng thời đánh cắp dữ liệu nhạy cảm và mã hóa hệ thống.

Krebs on Security· Quốc tế EN
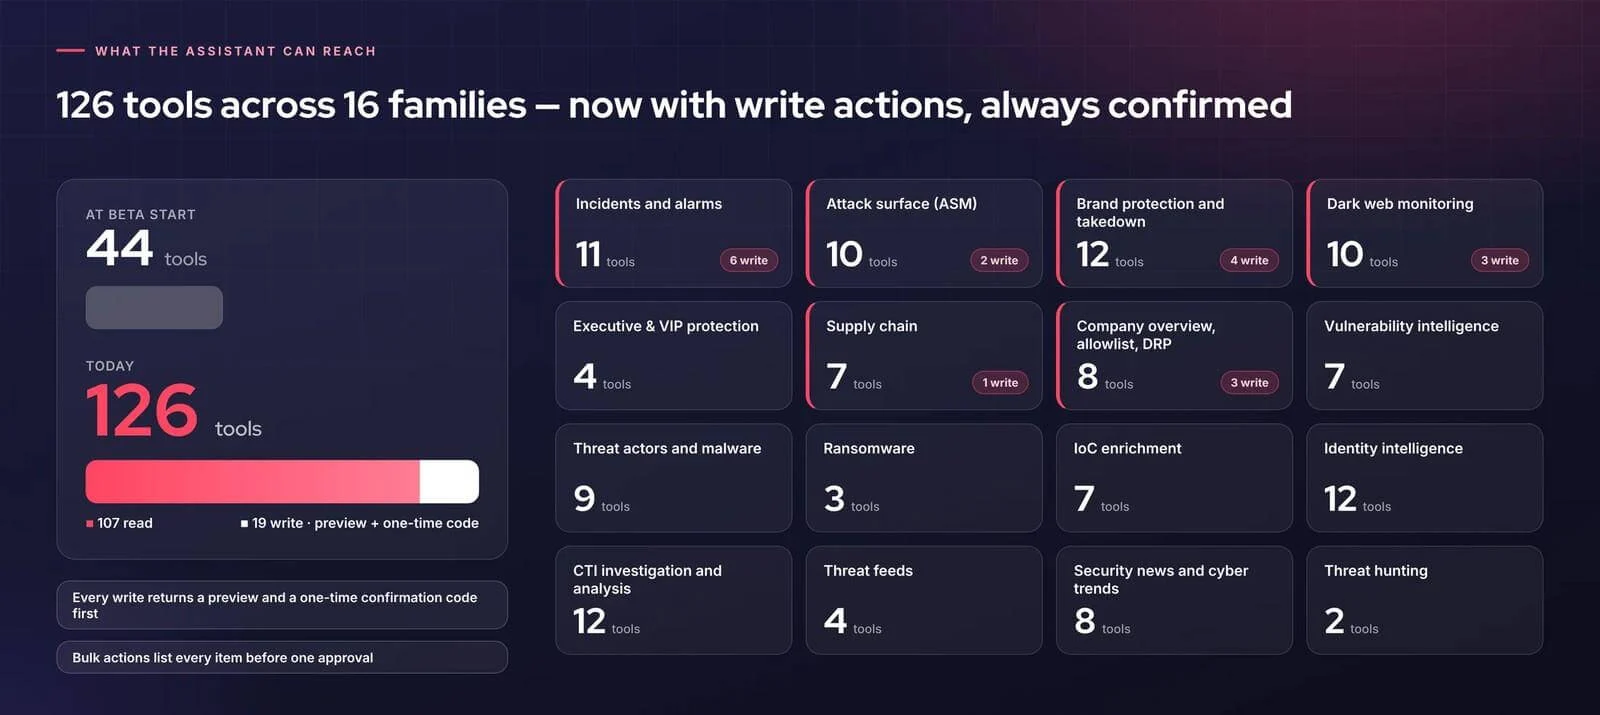
SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng
Lỗ hổng

SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng

SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.

SOCRadar· Quốc tế EN
Ransomware đạt kỷ lục, nguy cơ GenAI tăng cao, AI tấn công mới
Trí tuệ nhân tạo

Ransomware đạt kỷ lục, nguy cơ GenAI tăng cao, AI tấn công mới

Trong tháng十月,网络攻击数量有所下降,但教育部门仍然是主要目标。欧洲地区的攻击数量增长最快,而非洲的攻击数量最多。使用GenAI工具的组织中,每35个企业级提示中就有1个存在高风险的数据泄露风险。

Check Point Blog· Quốc tế EN
Maersk điều tra sự cố an ninh mạng, nghi ngờ mất dữ liệu từ hệ thống cũ
Mối đe dọa

Maersk điều tra sự cố an ninh mạng, nghi ngờ mất dữ liệu từ hệ thống cũ

Maersk đang điều tra một sự cố an ninh mạng liên quan đến việc nghi ngờ mất dữ liệu từ một hệ thống cũ. Công ty xác nhận đã lập tức tiến hành điều tra và đã bảo vệ hệ thống bị ảnh hưởng. Maersk cho biết không có dữ liệu nhạy cảm bị tiết lộ và sự cố chỉ ảnh hưởng đến một hệ thống địa phương.

The Register Security· Quốc tế EN
Citrus Ransomware kết hợp công nghệ mới trong tấn công
Trí tuệ nhân tạo

Citrus Ransomware kết hợp công nghệ mới trong tấn công

Citrus Ransomware sử dụng kỹ thuật kết hợp truyền thống và hiện đại, bao gồm việc sử dụng VLESS để che giấu lưu lượng mạng và Sn00py để mã hóa. Nhóm tấn công cũng sử dụng mô hình lớn ngôn ngữ (LLM) để tạo ra mã và script. Họ khai thác lỗ hổng CVE-2026-54121 để nâng quyền truy cập và sử dụng 1C:Enterprise với cấu hình không an toàn để nâng cấp quyền.

Kaspersky Securelist· Quốc tế EN
N-able N-central bị khai thác, công ty phát hành bản vá khẩn
Lỗ hổng

N-able N-central bị khai thác, công ty phát hành bản vá khẩn

N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.

CSO Online· Quốc tế EN
Zero Trust Network Access giảm nguy cơ tấn công qua VPN
Lỗ hổng

Zero Trust Network Access giảm nguy cơ tấn công qua VPN

Công nghệ Zero Trust Network Access (ZTNA) giúp cải thiện an ninh mạng và hiệu quả vận hành bằng cách thay đổi mô hình truy cập và đơn vị truy cập. ZTNA hạn chế quyền truy cập dựa trên nhiều yếu tố như danh tính, thiết bị và vị trí, thay vì truy cập toàn quyền cho người dùng.

Kaspersky Daily· Quốc tế EN
Nhóm BYOD khai thác ransomware tại Đại học Vanderbilt, ảnh hưởng lớn đến dữ liệu cá nhân
Mối đe dọa

Nhóm BYOD khai thác ransomware tại Đại học Vanderbilt, ảnh hưởng lớn đến dữ liệu cá nhân

Một ransomware tấn công Đại học Vanderbilt, Tennessee, làm lộ thông tin cá nhân của hàng triệu sinh viên và nhân viên. Nhóm BYOD đã nhận trách nhiệm và tuyên bố sở hữu hơn một triệu số bảo hiểm xã hội. Đại học đã tạm ngừng sử dụng một số dịch vụ kỹ thuật số và khuyến nghị người dùng cảnh giác với các hoạt động bất thường trên tài khoản.

CyberScoop· Quốc tế EN
Từ khoá #ransomware — HueCA-CYBER