N-central: Lỗ hổng zero-day bị khai thác, N-able phát hành bản vá khẩn
Một nhà nghiên cứu đã leake hơn 30 exploit cho lỗ hổng zero-day trong N-central, khiến N-able buộc phải đưa server offline. N-able đang phát hành bản vá khẩn cấp và khuyên người dùng tạm thời tắt máy chủ.
Một nhà nghiên cứu đã leake hơn 30 exploit cho lỗ hổng zero-day trong N-central, khiến N-able buộc phải đưa server offline. N-able đang phát hành bản vá khẩn cấp và khuyên người dùng tạm thời tắt máy chủ.
Nội dung chính
- N-able N-central là một giải pháp quản lý và giám sát IT-systems được nhiều doanh nghiệp sử dụng.
- Sean Bales, một nhà nghiên cứu an ninh, đã leake hơn 30 exploit cho lỗ hổng zero-day trong N-central.
- N-able đã đưa toàn bộ server N-central offline để kiểm tra và phát hành bản vá.
- Bales đã kiểm thử tất cả exploit với phiên bản pre-release mới nhất của N-central.
- N-able khuyên người dùng tự-hosted N-central nên tạm thời tắt máy chủ để bảo vệ.
- N-able đang làm việc để phát hành bản vá và đảm bảo hệ thống trở lại trạng thái bình thường.
Chi tiết sự việc
N-able N-central là một giải pháp quản lý và giám sát IT-systems được nhiều doanh nghiệp sử dụng. Sau khi một nhà nghiên cứu an ninh, Sean Bales, leake hơn 30 exploit cho lỗ hổng zero-day trong N-central, N-able đã buộc phải đưa toàn bộ server N-central offline để kiểm tra và phát hành bản vá.
Bales đã kiểm thử tất cả exploit với phiên bản pre-release mới nhất của N-central. Theo Bales, Able2Shell có thể giúp kẻ tấn công thu thập thông tin đăng nhập, tạo tài khoản admin mới hoặc thực thi mã root trên các máy chủ N-central bị tấn công.
N-able đã đưa toàn bộ server N-central offline để kiểm tra và phát hành bản vá. Theo thông báo của N-able, các hệ thống do N-able quản lý ở khu vực Mỹ, châu Âu và châu Á-Pacifik đều bị ảnh hưởng.
N-able khuyên người dùng tự-hosted N-central nên tạm thời tắt máy chủ để bảo vệ. 'Kunden sollten ihre N-central-Server so lange offline lassen, bis N-able weitere Anweisungen herausgibt, aus denen hervorgeht, wann sie sicher wieder online geschaltet werden können', nói trong thông báo.
N-able đang làm việc để phát hành bản vá và đảm bảo hệ thống trở lại trạng thái bình thường. Theo thông báo của N-able, các dịch vụ Ecoverse qua N-able-login vẫn chưa bị ảnh hưởng và vẫn còn khả dụng.
Sean Bales đã báo cáo với N-able hai lỗ hổng an ninh độc lập trước đây, nhưng N-able chưa kịp vá. Bales cho rằng N-able không tôn trọng nguyên tắc báo cáo an ninh trách nhiệm và đã quyết định leake exploit để thúc đẩy hành động.
N-able chưa đưa ra phản hồi nào về cáo buộc của Bales.
Đối tượng bị ảnh hưởng
Bị ảnh hưởng là các doanh nghiệp sử dụng N-able N-central, đặc biệt là doanh nghiệp tự-hosted.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Golem Security (Đức). Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
 N-central bị khai thác lỗ hổng zero-day, N-able phát hành bản vá khẩn cấpNguồn: Rapid7 · 10/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác, công ty phát hành bản vá khẩnNguồn: CSO Online · 11/11/2026 · Cùng sự kiện
 N-able phát hành bản vá khẩn cấp cho lỗ hổng zero-dayNguồn: BleepingComputer · 11/11/2026 · Cùng sự kiện
 N-able N-central bị khai thác 33 lỗ hổng zero-dayNguồn: Tenable Blog · 11/11/2026 · Cùng sự kiện
 PHP phát hành bản vá khẩn cấp cho hai lỗ hổng zero-dayNguồn: CERT-EU Security Advisories · 14/11/2026 · Cùng sự kiện
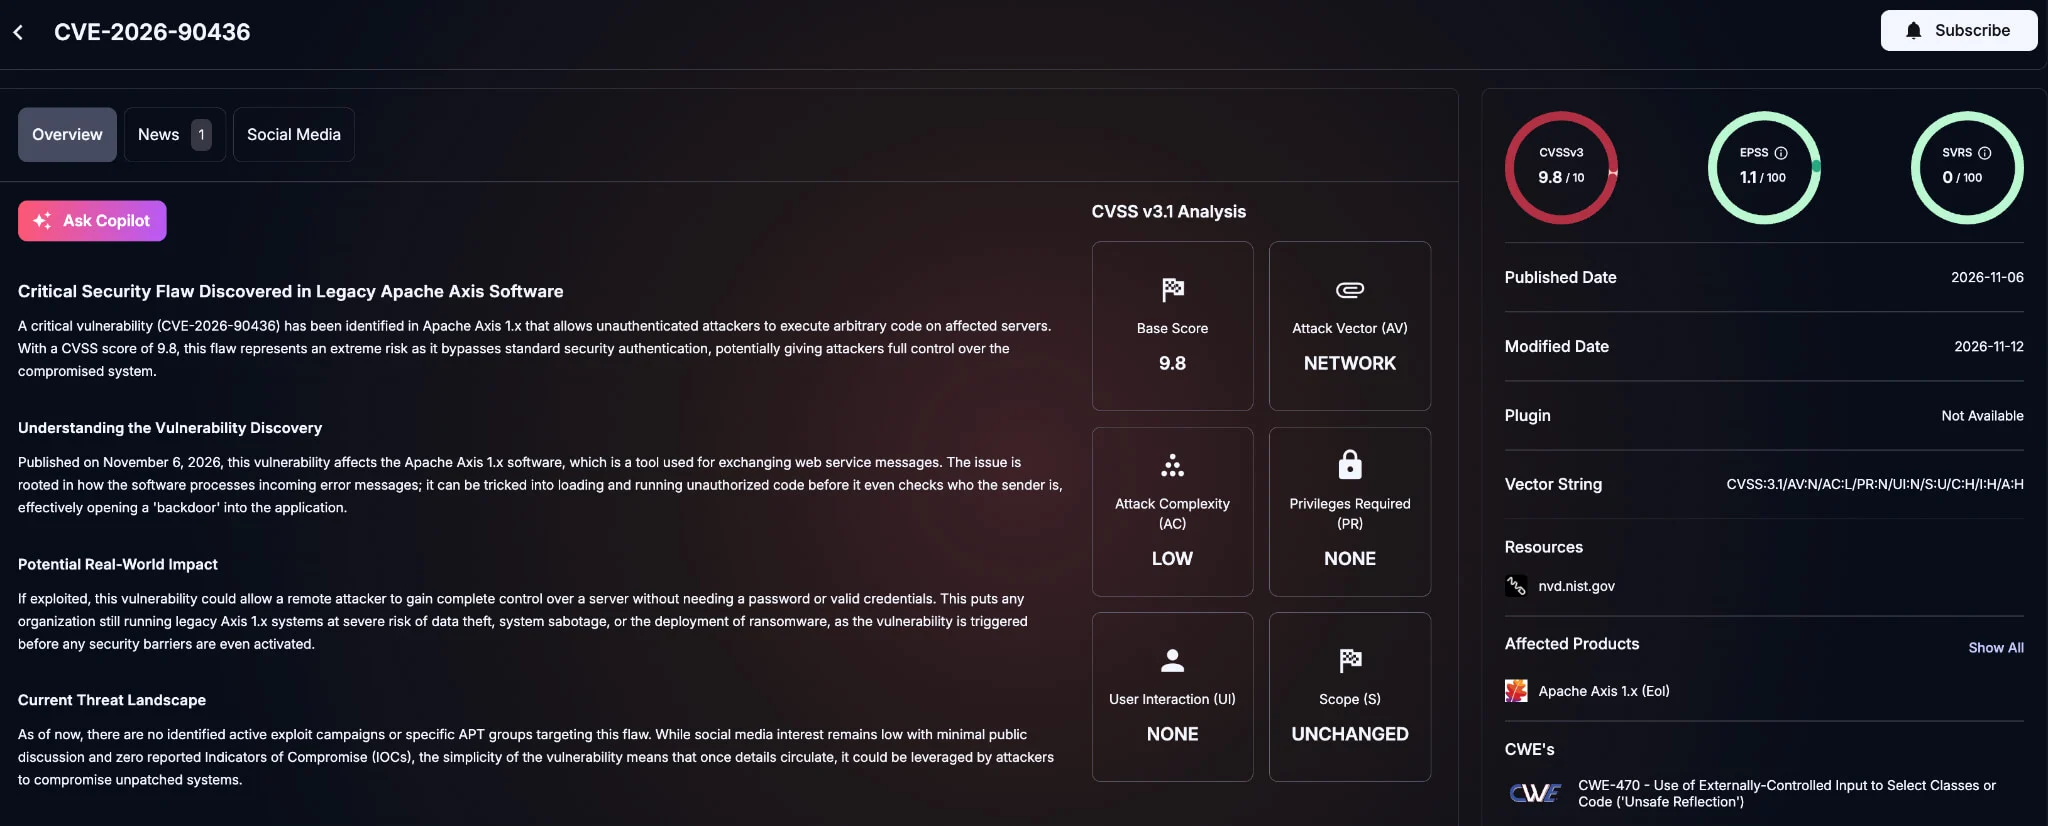 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Golem Security (Đức) (https://www.golem.de/specials/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Rào chắn lũ MOSE khiến Venice đối mặt đại dịch chuột
DJI và Hasselblad mở rộng trải nghiệm thiết bị hình ảnh tại Việt Nam
Robot tự hành thắng giải AIoT Developer InnoWorks 2026