




Lỗ hổng zero-day trong Confluence Data Center của Atlassian
Atlassian đã phát hành cảnh báo về một lỗ hổng zero-day trong Confluence Data Center, phiên bản 1.x đến 9.x. Kẻ tấn công có thể thực thi mã trên máy chủ nếu Remote API được kích hoạt. Mức độ nghiêm trọng được đánh giá là rất cao.
Atlassian đã phát hành cảnh báo về một lỗ hổng zero-day trong Confluence Data Center, phiên bản 1.x đến 9.x. Kẻ tấn công có thể thực thi mã trên máy chủ nếu Remote API được kích hoạt. Mức độ nghiêm trọng được đánh giá là rất cao.
Nội dung chính
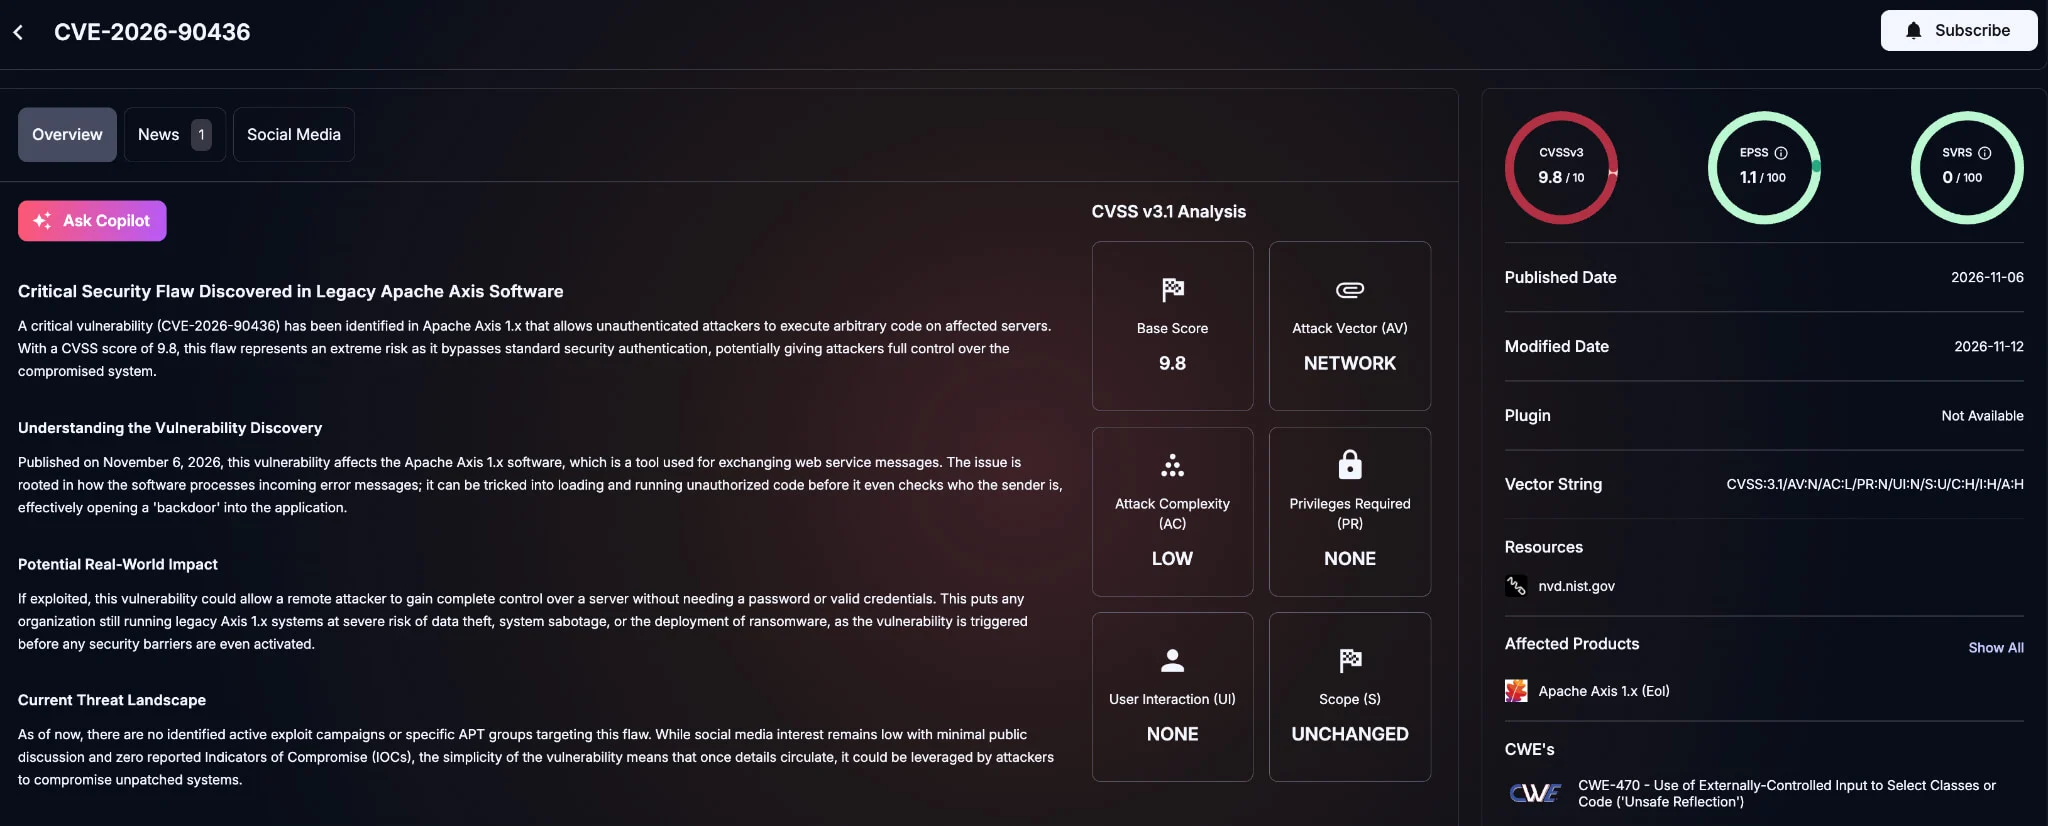
- Lỗ hổng nằm trong thư viện Apache Axis 1.x, mã CVE là CVE-2026-90436.
- Atlassian đã xác định 9.2.28 là phiên bản đã vá của 9.2 LTS.
- Hãng đề nghị cập nhật ngay hoặc vô hiệu hóa Remote API.
- Nhà nghiên cứu khuyến nghị kiểm tra trước khi vô hiệu hóa Remote API.
Chi tiết sự việc
Atlassian đã công bố cảnh báo về một lỗ hổng nghiêm trọng trong Confluence Data Center, phiên bản 1.x đến 9.x. Lỗ hổng này nằm trong thư viện Apache Axis 1.x, cho phép thực thi mã từ xa nếu Remote API được kích hoạt.
Atlassian xác định phiên bản 9.2.28 là phiên bản đã vá của 9.2 LTS. Phiên bản 10.0 đã loại bỏ Remote API.
Nếu không thể cập nhật ngay, Atlassian đề nghị vô hiệu hóa Remote API (XML-RPC & SOAP) từ cài đặt chung và lưu thay đổi.
Nhà nghiên cứu khuyến nghị kiểm tra trước khi vô hiệu hóa Remote API để đảm bảo không ảnh hưởng đến các script, tự động hóa hoặc bổ sung đang sử dụng chức năng này.
Atlassian đã phát hành bản vá cho lỗ hổng này, mã CVE là CVE-2026-90436.
Khuyến nghị
- Cập nhật Confluence Data Center lên phiên bản 9.2.28 hoặc phiên bản LTS sau đó.
- Nếu không thể cập nhật ngay, vô hiệu hóa Remote API (XML-RPC & SOAP) từ cài đặt chung.
- Kiểm tra trước khi vô hiệu hóa Remote API để đảm bảo không ảnh hưởng đến các script, tự động hóa hoặc bổ sung đang sử dụng chức năng này.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn INCIBE-CERT (Tây Ban Nha). Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIApache Axis 1.x (đã hết hỗ trợ): khởi tạo lớp không xác thực từ xa thông qua lỗi SOAP exceptionName
** KHI GIAO DỊCH ĐƯỢC GAN ** Deserialization của một lỗi SOAP nhập vào trong Apache Axis 1.x cho phép khởi tạo lớp không xác thực từ xa. Khi một SOAP <Fault> mang theo một <detail><exceptionName> element, Axis tải lớp được chỉ định và, nếu có một element <data> là String, khởi tạo nó thông qua constructor String trước khi kiểm tra xem nó có phải là AxisFault hay không. Việc tải lớp đơn độc chạy static initializer …
📰 Tin liên quan cùng sự kiện (1)
 Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-centralNguồn: SOCRadar · 13/11/2026 · Cùng CVE-2026-90436
Tin tổng hợp tự động từ INCIBE-CERT (Tây Ban Nha) (https://www.incibe.es/incibe-cert). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Citrix công bố 8 lỗ hổng nghiêm trọng trong NetScaler ADC và Gateway
PostgreSQL vá 52 lỗ hổng, bao gồm lỗ hổng 22 năm tuổi
