GhostFrame: Framework mới cho truy cập ESXi bị phát hiện
GhostFrame là một framework post-exploitation chưa được ghi nhận trước đây, cho phép kẻ tấn công kiểm soát môi trường VMware ESXi. TAG-218, một nhóm hoạt động liên quan đến Settra ransomware, đã sử dụng GhostFrame. Framework này cho phép kẻ tấn công truy cập vào nhiều máy ảo và hệ thống, mở rộng quyền truy cập mà không cần xâm phạm từng máy ảo riêng lẻ.
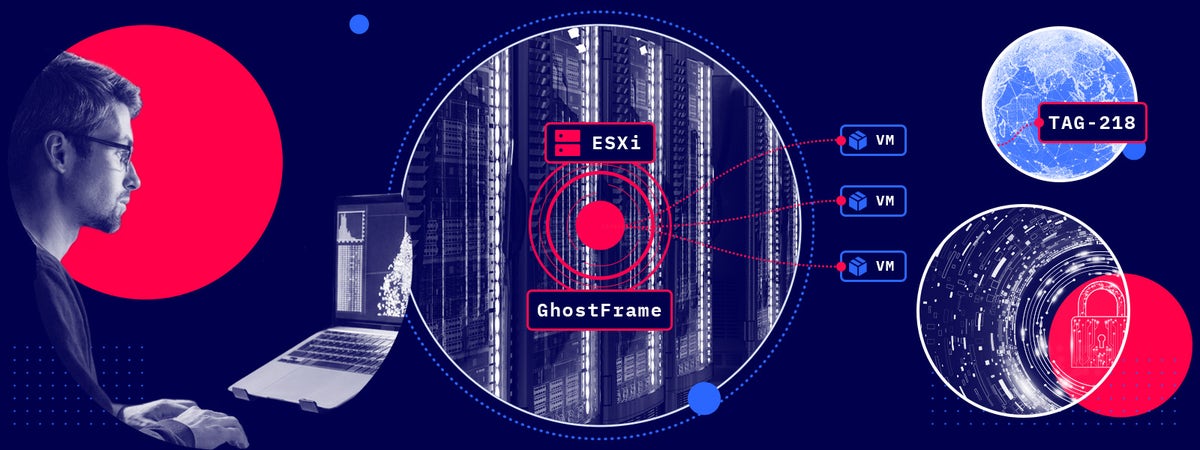
GhostFrame là một framework post-exploitation chưa được ghi nhận trước đây, cho phép kẻ tấn công kiểm soát môi trường VMware ESXi. TAG-218, một nhóm hoạt động liên quan đến Settra ransomware, đã sử dụng GhostFrame. Framework này cho phép kẻ tấn công truy cập vào nhiều máy ảo và hệ thống, mở rộng quyền truy cập mà không cần xâm phạm từng máy ảo riêng lẻ.
Điểm chính
- GhostFrame là một framework post-exploitation chưa được ghi nhận trước đây.
- TAG-218, một nhóm liên quan đến Settra ransomware, đã sử dụng GhostFrame.
- Framework này cho phép kẻ tấn công truy cập vào nhiều máy ảo và hệ thống, mở rộng quyền truy cập mà không cần xâm phạm từng máy ảo riêng lẻ.
Khuyến nghị
- Nên giám sát chặt chẽ ESXi hosts để phát hiện dấu hiệu truy cập không được phép và hoạt động post-exploitation.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Recorded Future. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Recorded Future (https://www.recordedfuture.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi