




Mối đe dọaCao
ClickFix: kỹ thuật lừa người dùng tự dán và chạy lệnh độc hại
Trang web giả mạo hiển thị lỗi hoặc CAPTCHA giả, hướng dẫn nạn nhân nhấn Win+R và dán lệnh PowerShell đã được chép sẵn vào clipboard.
BTBan biên tậpBiên tập & Phân tích
0 lượt xem
ClickFix là kỹ thuật social engineering được nhiều nhóm tội phạm sử dụng: trang web hiển thị thông báo lỗi trình duyệt, lỗi tài liệu hoặc bước "xác minh bạn không phải robot", đồng thời dùng JavaScript chép một lệnh vào clipboard.
Nạn nhân được hướng dẫn nhấn Win+R, dán (Ctrl+V) rồi Enter. Lệnh thường gọi powershell hoặc mshta để tải infostealer hoặc RAT.
Phát hiện & phòng chống
- Giám sát khóa registry
RunMRUvà tiến trình con củaexplorer.exechạy PowerShell có tham số mã hóa. - Áp dụng chính sách hạn chế hộp thoại Run cho người dùng phổ thông.
- Đào tạo nhận thức: không trang web hợp pháp nào yêu cầu dán lệnh vào hộp thoại Run.
📰 Tin liên quan cùng sự kiện (1)
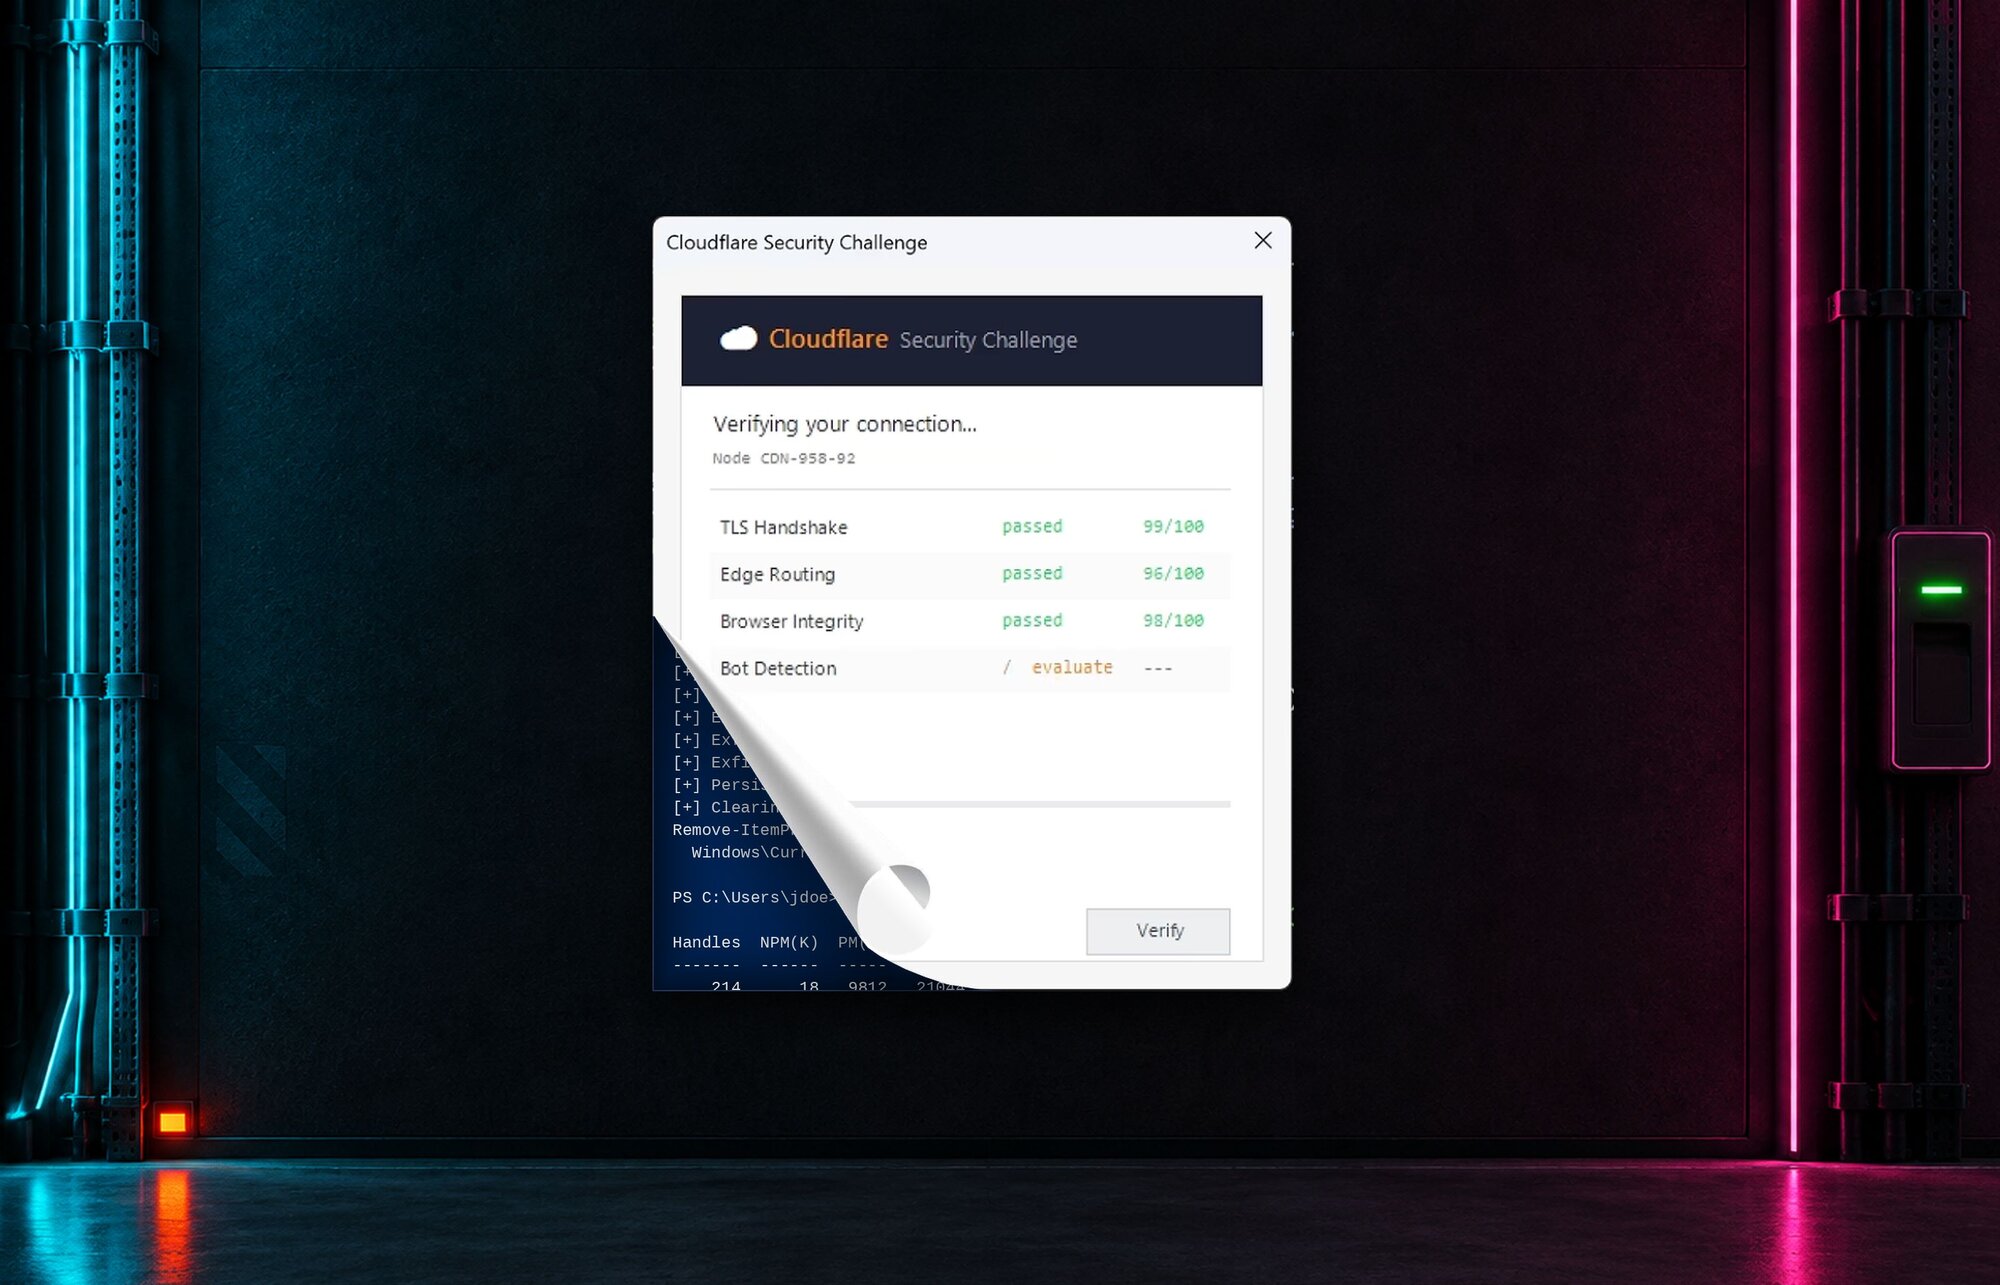 Hacker sử dụng công nghệ mới trong kỹ thuật tấn công ClickFixNguồn: Huntress · 10/11/2026 · Cùng sự kiện
Chỉ số Tấn công trong bài (IOCs)
2 indicatorsDữ liệu phục vụ giám sát SIEM, lọc IP Firewall, phân tích mã độc & điều tra sự cố (DFIR)
BT
Ban biên tậpXem tất cả bài viết →
Ban biên tập nội dung và phân tích an ninh mạng tại HueCA-CYBER.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người
14/11/2026Security Affairs· Quốc tế EN

Microsoft mất gần 24 giờ khắc phục sự cố mạng
14/11/2026Soha Công nghệ· Trong nước

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?
14/11/2026Cybersecurity360 (Ý)· Quốc tế IT
Hải Phòng trục xuất 5 người Trung Quốc nghi lập ổ lừa đảo qua mạng
14/11/2026Znews Pháp luật· Trong nước