




Tấn công giả mạo Microsoft SQL Server để cài đặt miner và RAT
Fortinet phát hiện một chiến dịch tấn công nơi kẻ xấu sử dụng phương pháp bẻ khóa các máy chủ Microsoft SQL Server không được bảo vệ và sử dụng các lệnh T-SQL để triển khai miner Monero và RAT Gh0st.
HHackReadBiên tập & Phân tích
0 lượt xem
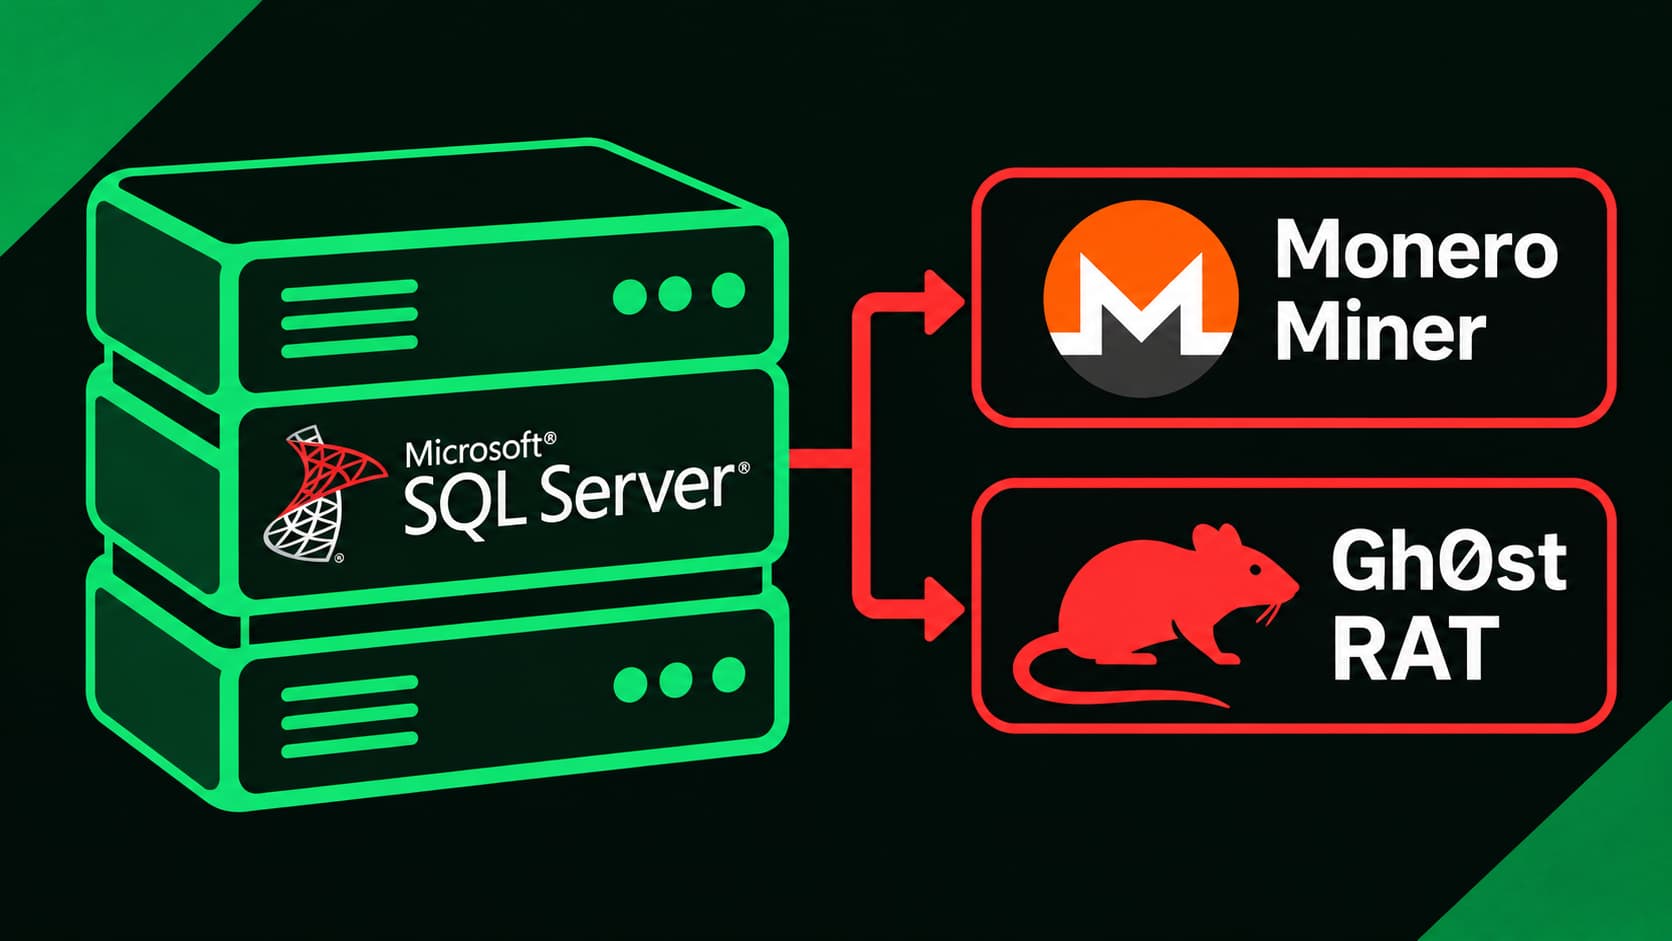
Fortinet phát hiện một chiến dịch tấn công nơi kẻ xấu sử dụng phương pháp bẻ khóa các máy chủ Microsoft SQL Server không được bảo vệ và sử dụng các lệnh T-SQL để triển khai miner Monero và RAT Gh0st.
Điểm chính
- kẻ tấn công bẻ khóa các máy chủ Microsoft SQL Server
- sử dụng T-SQL để triển khai miner Monero và RAT Gh0st
- Fortinet phát hiện chiến dịch này
Khuyến nghị
- cần bảo mật chặt chẽ các máy chủ Microsoft SQL Server
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn HackRead. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Nguồn: HackRead ↗
H
HackReadXem tất cả bài viết →
Tin tổng hợp tự động từ HackRead (https://hackread.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Microsoft mất gần 24 giờ khắc phục sự cố mạng
14/11/2026Soha Công nghệ· Trong nước

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?
14/11/2026Cybersecurity360 (Ý)· Quốc tế IT

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
14/11/2026CSO Online· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Chrome, Google phát hành bản vá khẩn
13/11/2026SecurityWeek· Quốc tế EN