




Lỗ hổngCao
Tấn công viên khai thác lỗ hổng OpenSSH cũ để truy cập hệ thống Linux
Tấn công viên đang khai thác lỗ hổng SSHole trong OpenSSH để xâm nhập vào hệ thống Linux và cài đặt một backdoor bằng Python. CISA xác nhận các cuộc tấn công và khuyến nghị cập nhật gói đã vá.
HHackReadBiên tập & Phân tích
0 lượt xem
Tấn công viên đang khai thác lỗ hổng SSHole trong OpenSSH để xâm nhập vào hệ thống Linux và cài đặt một backdoor bằng Python. CISA xác nhận các cuộc tấn công và khuyến nghị cập nhật gói đã vá.
Điểm chính
- tấn công viên khai thác lỗ hổng SSHole trong OpenSSH
- mục tiêu là hệ thống Linux
- cài đặt backdoor bằng Python
- CISA xác nhận và khuyến nghị cập nhật
Khuyến nghị
- cập nhật gói OpenSSH ngay khi có bản vá
- thực hiện kiểm tra bảo mật định kỳ
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn HackRead. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (2)
 Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mậtNguồn: CSO Online · 14/11/2026 · Cùng sự kiện
 Tấn công viên sử dụng GSocket để duy trì truy cập vào máy chủ Linux sau khi vá lỗ hổngNguồn: BleepingComputer · 12/11/2026 · Cùng sự kiện
Nguồn: HackRead ↗
Từ khoá:#linux
H
HackReadXem tất cả bài viết →
Tin tổng hợp tự động từ HackRead (https://hackread.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa
14/11/2026ZDNet Security· Quốc tế EN

Microsoft phát hành 1,252 lỗ hổng trong tháng 11, đội ngũ cần ưu tiên vá
13/11/2026Qualys Blog· Quốc tế EN

Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác
13/11/2026SOCRadar· Quốc tế EN
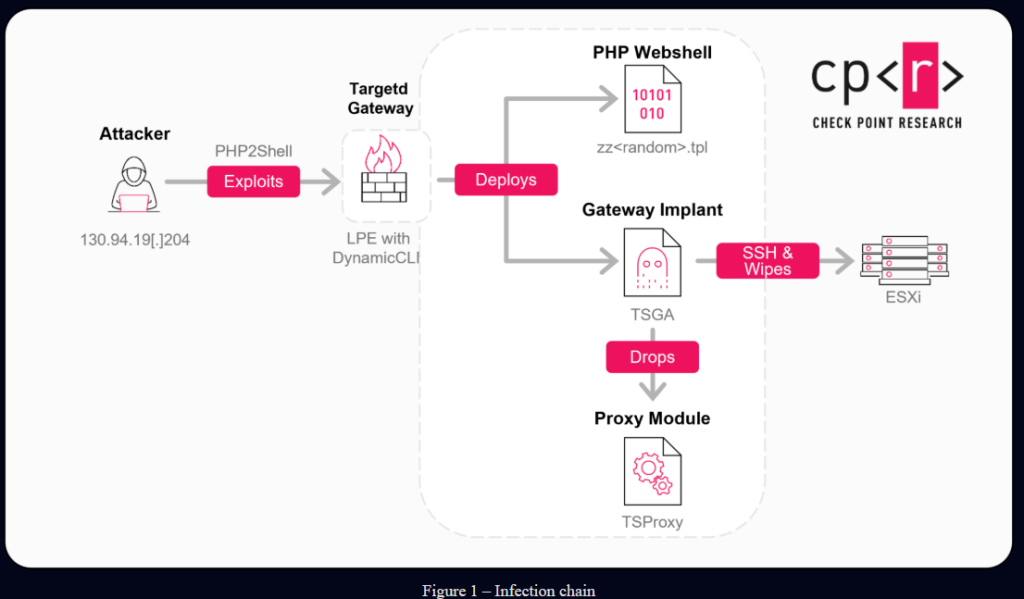
Check Point Gateways bị Hack, tấn công Destructive
13/11/2026Security Affairs· Quốc tế EN