




Checklist hardening SSH trên máy chủ Linux
Các cấu hình sshd cần thiết: tắt đăng nhập root, chỉ dùng khóa, giới hạn người dùng, bật MFA và giám sát log xác thực.
BTBan biên tậpBiên tập & Phân tích
0 lượt xem
Cấu hình sshd_config khuyến nghị
PermitRootLogin no
PasswordAuthentication no
KbdInteractiveAuthentication no
PubkeyAuthentication yes
AllowGroups ssh-users
MaxAuthTries 3
LoginGraceTime 30
X11Forwarding no- Dùng khóa Ed25519 hoặc khóa phần cứng FIDO2 (
ed25519-sk). - Chỉ mở cổng SSH qua VPN/bastion; kết hợp fail2ban hoặc nftables rate limit.
- Đẩy
/var/log/auth.loghoặc journald về SIEM. - Cập nhật OpenSSH thường xuyên (xem bài regreSSHion CVE-2024-6387).
🛡️ Thông tin lỗ hổng liên quan (1)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIOpenSSH: suy giảm về mặt an ninh - tình trạng cạnh tranh trong ssh cho phép RCE/DOS
Đã phát hiện một sự suy giảm về mặt an ninh (CVE-2006-5051) trong server OpenSSH (sshd). Có một tình trạng cạnh tranh (race condition) có thể dẫn đến sshd xử lý một số tín hiệu một cách không an toàn. Một kẻ tấn công không xác thực từ xa có thể kích hoạt tình trạng này bằng cách không xác thực trong một khoảng thời gian nhất định.
CNA cấp mã: redhat · Loại lỗi: CWE-364 — Signal Handler Race Condition
Sản phẩm bị ảnh hưởng: Red Hat Red Hat Enterprise Linux 9; Red Hat Red Hat Enterprise Linux 9; Red Hat Red Hat Enterprise Linux 9.0 Update Services for SAP Solutions; Red Hat Red Hat Enterprise Linux 9.2 Extended Update Support … +12
BT
Ban biên tậpXem tất cả bài viết →
Ban biên tập nội dung và phân tích an ninh mạng tại HueCA-CYBER.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa
14/11/2026ZDNet Security· Quốc tế EN

Microsoft phát hành 1,252 lỗ hổng trong tháng 11, đội ngũ cần ưu tiên vá
13/11/2026Qualys Blog· Quốc tế EN

Lỗ hổng zero-day trong mod_http2 của Apache HTTP Server bị khai thác
13/11/2026SOCRadar· Quốc tế EN
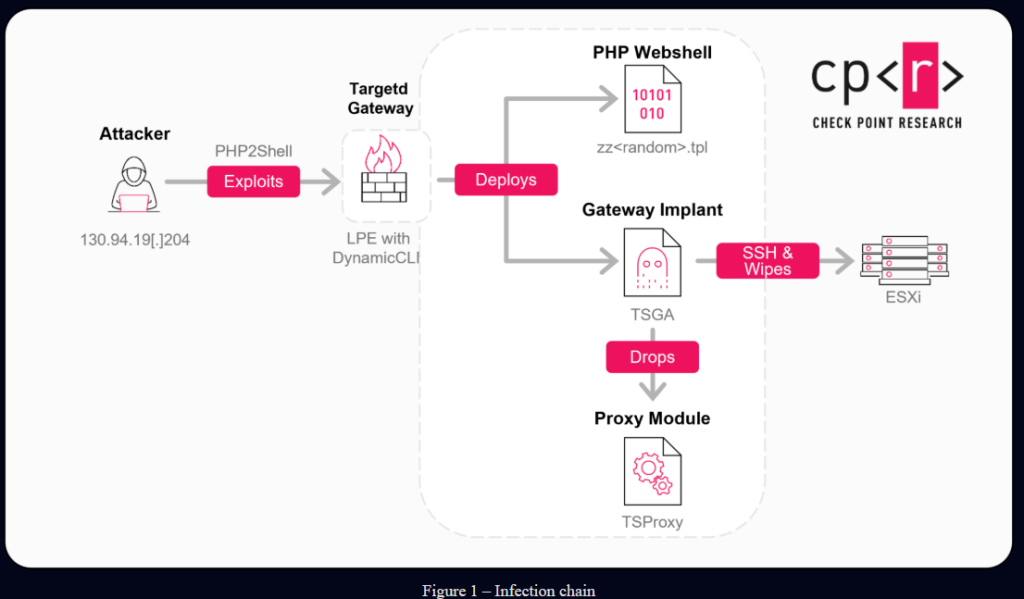
Check Point Gateways bị Hack, tấn công Destructive
13/11/2026Security Affairs· Quốc tế EN