Europol thực hiện chiến dịch chống malware Gootloader, CastleRAT và StealC
Trong chiến dịch Endgame, Europol đã tấn công 235 máy chủ và 257 miền liên quan đến malware Gootloader, CastleRAT và StealC. Các nhà điều tra đã thu giữ 14 máy chủ và 218 miền liên quan đến Gootloader, đồng thời làm sạch 681 trang web bị nhiễm. CastleRAT đã được sử dụng để đánh cắp dữ liệu từ máy tính bị nhiễm, trong khi StealC lấy cắp thông tin đăng nhập và mật khẩu.
Trong chiến dịch Endgame, Europol đã tấn công 235 máy chủ và 257 miền liên quan đến malware Gootloader, CastleRAT và StealC. Các nhà điều tra đã thu giữ 14 máy chủ và 218 miền liên quan đến Gootloader, đồng thời làm sạch 681 trang web bị nhiễm. CastleRAT đã được sử dụng để đánh cắp dữ liệu từ máy tính bị nhiễm, trong khi StealC lấy cắp thông tin đăng nhập và mật khẩu.
Nội dung chính
- Europol tấn công 235 máy chủ và 257 miền liên quan đến malware Gootloader, CastleRAT và StealC.
- 14 máy chủ và 218 miền liên quan đến Gootloader đã bị thu giữ.
- 681 trang web bị nhiễm đã được làm sạch.
- CastleRAT được sử dụng để đánh cắp dữ liệu từ máy tính bị nhiễm.
- StealC lấy cắp thông tin đăng nhập và mật khẩu từ máy tính bị nhiễm.
Chi tiết sự việc
Bối cảnh
Europol đã thực hiện chiến dịch Endgame nhằm chống lại 'Cybercrime-as-a-Service' và các malware như Gootloader, CastleRAT và StealC. Các malware này được sử dụng để thực hiện các hành vi phạm pháp như tấn công ransomware và đánh cắp dữ liệu.
Diễn biến
Trong chiến dịch, Europol đã tấn công 235 máy chủ và 257 miền liên quan đến malware Gootloader, CastleRAT và StealC. Gootloader là một dropper/loader cho phép kẻ tấn công có quyền truy cập không hợp pháp vào máy tính.
Chi tiết kỹ thuật/cách thức tấn công
Gootloader thường xuất hiện dưới dạng tài liệu pháp lý giả mạo trên trang web bị hack, thường là trang web WordPress. Kẻ tấn công sử dụng Gootloader để cài đặt ransomware và yêu cầu tiền chuộc từ nạn nhân.
Phát hiện và trích dẫn của nhà nghiên cứu/cơ quan chức năng
Europol cho biết họ đã thu giữ 14 máy chủ và 218 miền liên quan đến Gootloader, đồng thời làm sạch 681 trang web bị nhiễm. CastleRAT đã được sử dụng để đánh cắp dữ liệu từ máy tính bị nhiễm, trong khi StealC lấy cắp thông tin đăng nhập và mật khẩu từ máy tính bị nhiễm.
Phản hồi của hãng
Europol khuyên người dùng WordPress nên cập nhật mật khẩu và sử dụng xác thực hai yếu tố. Họ cũng đề nghị người dùng kiểm tra và vá các lỗ hổng trong hệ thống của mình.
Chuỗi rỗng về đối tượng/phạm vi bị ảnh hưởng
Khuyến nghị
- Cập nhật mật khẩu và sử dụng xác thực hai yếu tố.
- Kiểm tra và vá các lỗ hổng trong hệ thống của mình.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn heise Security (Đức). Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ heise Security (Đức) (https://www.heise.de/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật

Check Point gateways bị tấn công thông qua PHP2Shell để xóa dữ liệu VMware ESXi
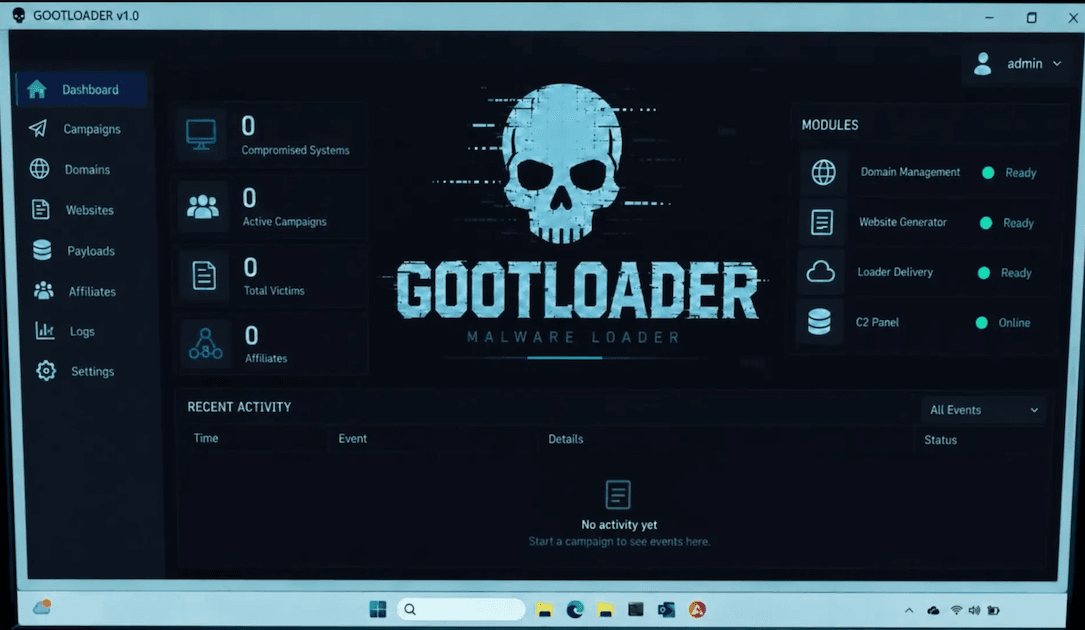
Gootloader đã gây ra 44 vụ tấn công ransomware, mất 29 triệu đô từ 2018