Lỗ hổng trong hệ thống của nhà cung cấp thứ ba bị khai thác
Unit 42 của Palo Alto Networks phân tích một cuộc tấn công mạng nhắm vào hạ tầng IT của một ngân hàng châu Âu. Cuộc tấn công này cho thấy rủi ro từ nhà cung cấp thứ ba có thể bị khai thác nếu hệ thống bảo mật không được kiểm tra kỹ lưỡng.
Unit 42 của Palo Alto Networks phân tích một cuộc tấn công mạng nhắm vào hạ tầng IT của một ngân hàng châu Âu. Cuộc tấn công này cho thấy rủi ro từ nhà cung cấp thứ ba có thể bị khai thác nếu hệ thống bảo mật không được kiểm tra kỹ lưỡng.
Điểm chính
- Cuộc tấn công nhắm vào nhà cung cấp thứ ba của ngân hàng
- Hệ thống IT của ngân hàng bị ảnh hưởng
- Rủi ro từ nhà cung cấp thứ ba có thể bị khai thác
- Unit 42 đề xuất các biện pháp bảo vệ để phát hiện và ngăn chặn các mối đe dọa tương tự
Khuyến nghị
- Kiểm tra kỹ lưỡng hệ thống của nhà cung cấp thứ ba
- Tăng cường giám sát và bảo vệ hệ thống IT
- Cập nhật và áp dụng các bản vá bảo mật kịp thời
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Palo Alto Unit 42. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
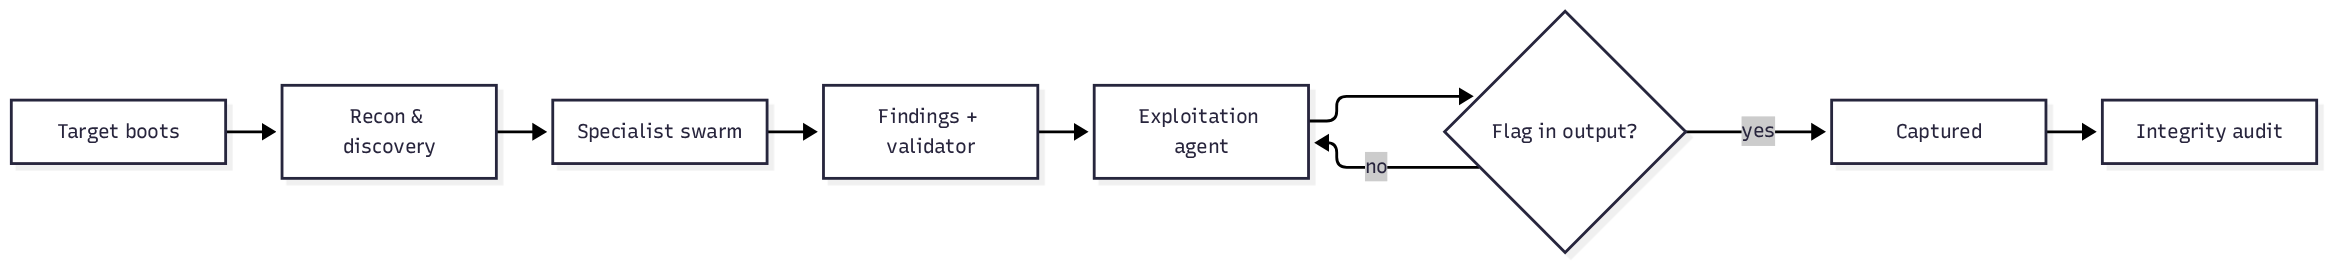 AWS Security Agent khai thác 89.2% lỗ hổng mớiNguồn: AWS Security Blog · 15/10/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Palo Alto Unit 42 (https://unit42.paloaltonetworks.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm ransomware n0n tấn công Expedia, rò rỉ dữ liệu 1 tỷ người

Microsoft mất gần 24 giờ khắc phục sự cố mạng

Chi đã quyết định quá nhiều chức năng doanh nghiệp phụ thuộc vào cùng một hệ sinh thái công nghệ?