Chuyên mục tin tức

Lỗ hổng

Lỗ hổng Zero-day, phân tích CVE, PoC và cảnh báo bản vá khẩn cấp

Danh sách bài viết

10 bài trên trang
Volexity Volcano: Công cụ phân tích nhanh và AI hỗ trợ hiệu quả
Lỗ hổng

Volexity Volcano: Công cụ phân tích nhanh và AI hỗ trợ hiệu quả

Volexity Volcano là công cụ phân tích nhanh và AI hỗ trợ hiệu quả, giúp phát hiện và điều tra các cuộc tấn công sử dụng zero-day exploit. Công cụ này cung cấp khả năng thu thập dữ liệu từ RAM, registry và các hives quan trọng, đồng thời tích hợp thông tin tình báo mạng để cung cấp cảnh báo sớm về hoạt động của kẻ tấn công.

Volexity Threat Intelligence· Quốc tế EN
GitLab khai thác lỗ hổng zero-day, phát hành bản vá khẩn cấp
Lỗ hổng

GitLab khai thác lỗ hổng zero-day, phát hành bản vá khẩn cấp

GitLab đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong quản lý chuỗi ký tự chính quy của CI/CD. Lỗ hổng cho phép tin tặc thực thi mã tùy ý như tài khoản hệ thống GitLab. GitLab đã gán CVSS 10.0 cho vấn đề này và chỉ ra rằng nó ảnh hưởng đến các phiên bản trước 19.2.8, 19.3.5 và 19.4.2.

Rapid7· Quốc tế EN
Cisco Talos phát hiện hoạt động gián điệp từ UAT-6275
Lỗ hổng

Cisco Talos phát hiện hoạt động gián điệp từ UAT-6275

Cisco Talos và Recorded Future công bố hoạt động gián điệp mới từ UAT-6275, tập trung vào chính phủ và cơ sở hạ tầng quan trọng ở các nước Cộng hòa độc lập. Nghiên cứu viên tận dụng sơ hở của đối tác để xâm nhập trực tiếp vào cơ sở hạ tầng và mã độc của nhóm này.

Cisco Talos· Quốc tế EN
Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short
Lỗ hổng

Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short

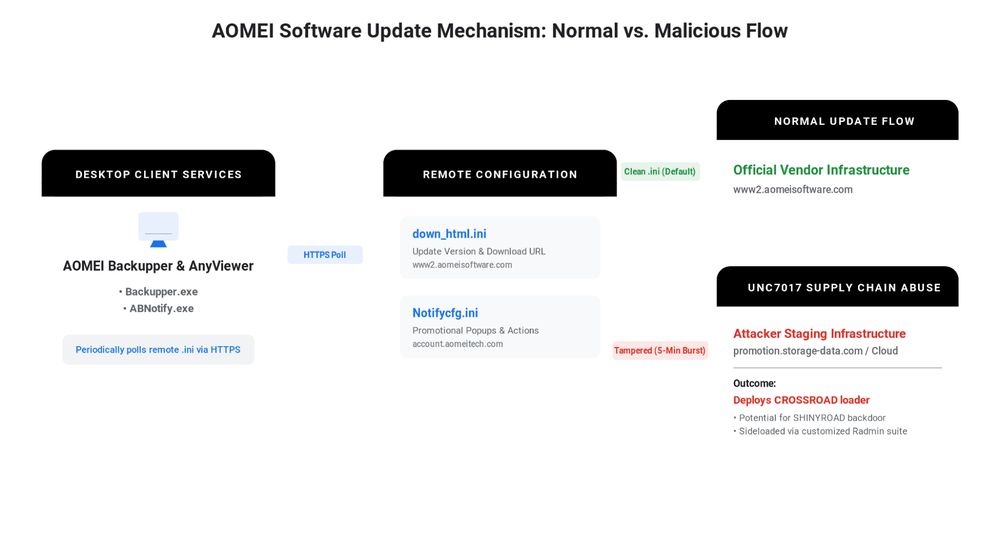
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Google Threat Intelligence· Quốc tế EN
GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng
Lỗ hổng

GhostX Ecosystem: Phishing mô hình mới, mục tiêu ngân hàng

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.

Cyble Research· Quốc tế EN
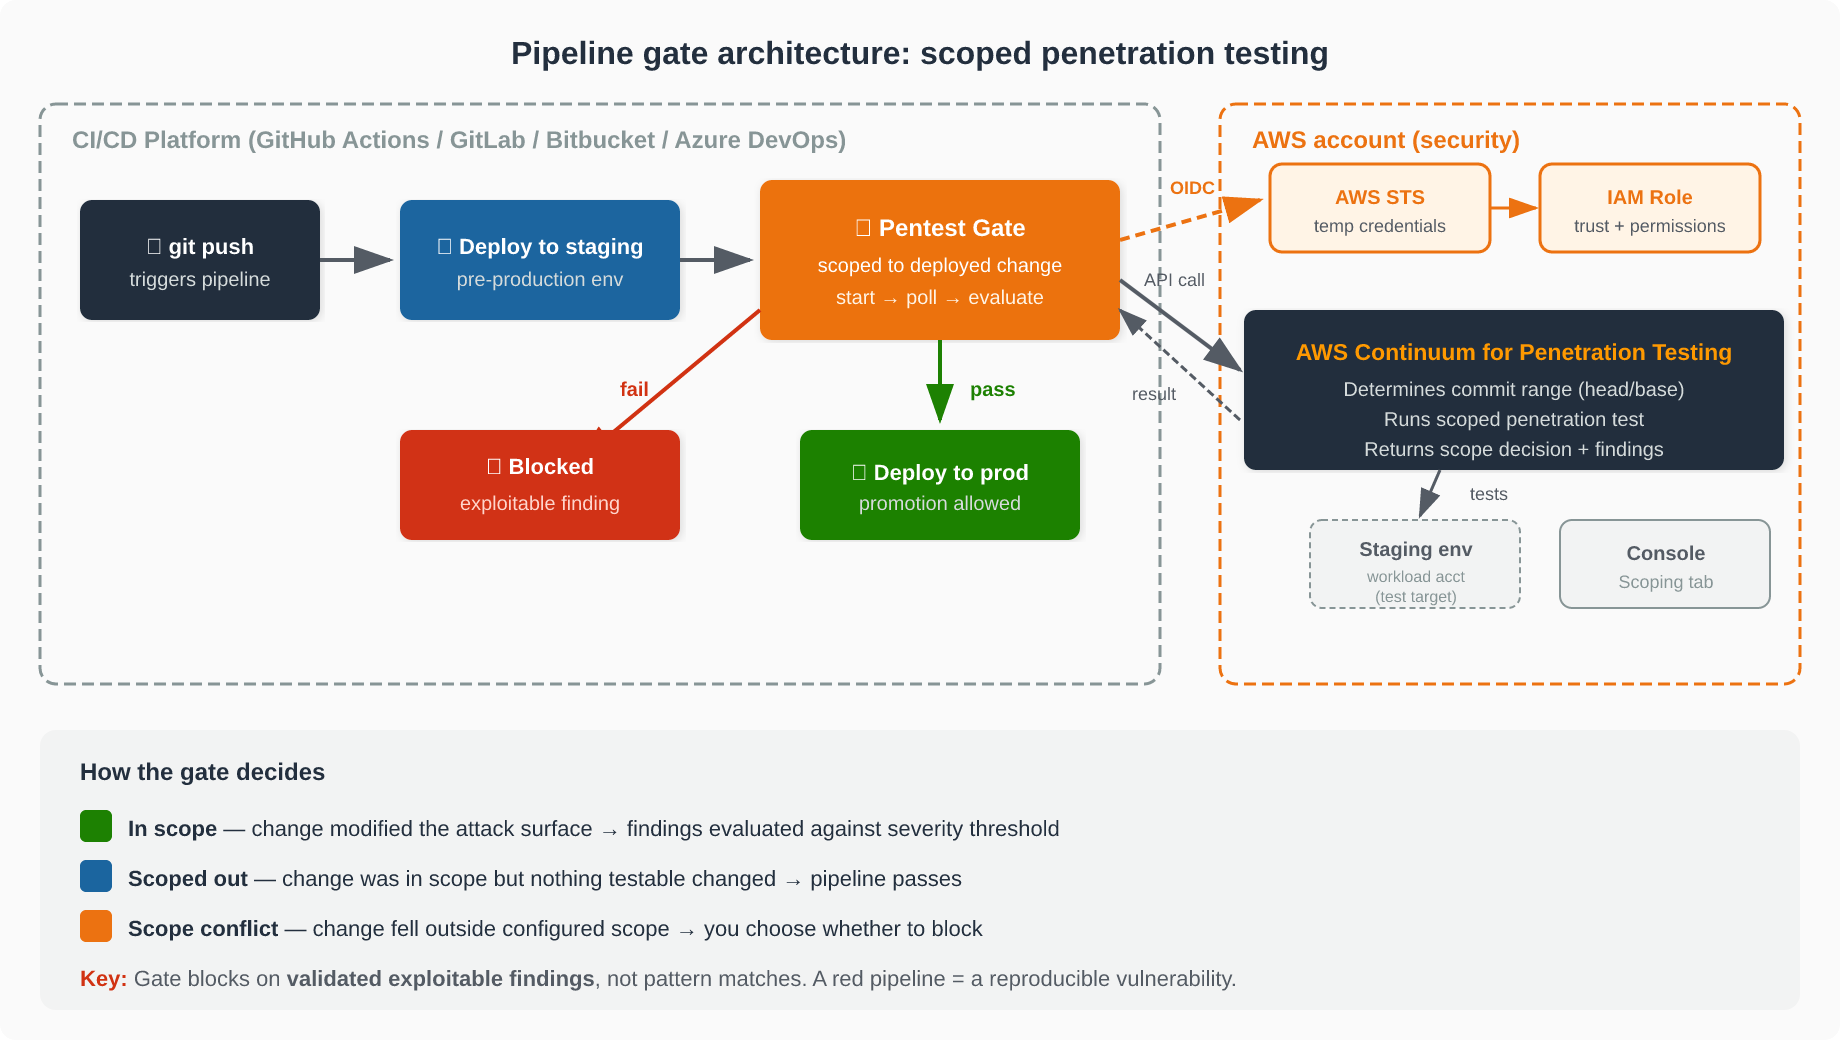
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai
Lỗ hổng

AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai

AWS Continuum là dịch vụ sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng đang chạy. Dịch vụ này tự động xác định phạm vi kiểm thử dựa trên thay đổi mới triển khai và có thể chặn việc chuyển sang môi trường sản xuất khi có phát hiện nghiêm trọng.

AWS Security Blog· Quốc tế EN
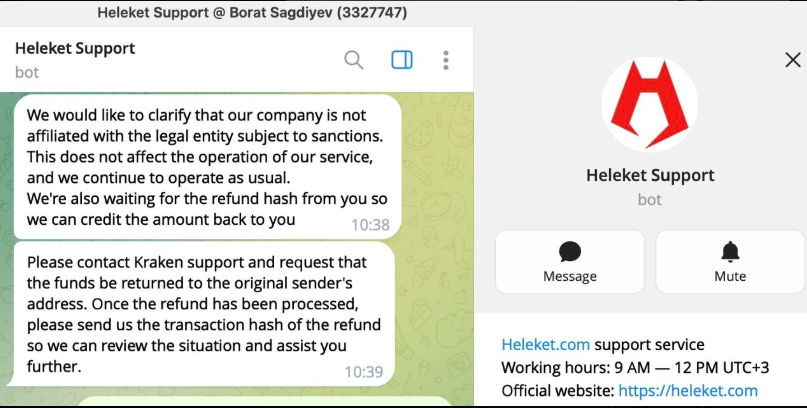
Anh.uk áp dụng biện pháp trừng phạt kinh tế đối với Cryptomus vì rửa tiền cho Nga
Lỗ hổng

Anh.uk áp dụng biện pháp trừng phạt kinh tế đối với Cryptomus vì rửa tiền cho Nga

Anh.uk đã áp dụng biện pháp trừng phạt kinh tế đối với Cryptomus, một nền tảng tiền điện tử đa dạng, vì xử lý thanh toán cho lợi ích của chính phủ Nga và các tổ chức tài chính. Cryptomus đã thay đổi tên nhiều lần kể từ năm 2022, và đã bị Canada phạt tiền lớn vì vi phạm chống rửa tiền.

Krebs on Security· Quốc tế EN
Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác
Lỗ hổng

Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác

Cyble Research & Intelligence Labs (CRIL) ghi nhận việc khai thác lỗ hổng trong WordPress, Apache Solr và Langflow. CISA cũng công bố 14 thông báo về hệ thống kiểm soát công nghiệp (ICS) bao gồm 54 lỗ hổng, trong đó 13 được đánh giá là cấp độ nghiêm trọng.

Cyble Research· Quốc tế EN
Chuyên mục Lỗ hổng — HUECYBERSEC