Nhóm tấn công khai thác lỗ hổng Ray-Ban Meta, Meta phát hành bản vá
Một nhóm tấn công đã khai thác lỗ hổng trên Ray-Ban Meta, cho phép họ chạy mã arbitraire trên thiết bị. Meta đã phát hành bản vá, nhưng nhóm tấn công đã tìm cách xung quanh nó.
Tin tức công nghệ và an ninh mạng trong nước, quốc tế

Một nhóm tấn công đã khai thác lỗ hổng trên Ray-Ban Meta, cho phép họ chạy mã arbitraire trên thiết bị. Meta đã phát hành bản vá, nhưng nhóm tấn công đã tìm cách xung quanh nó.

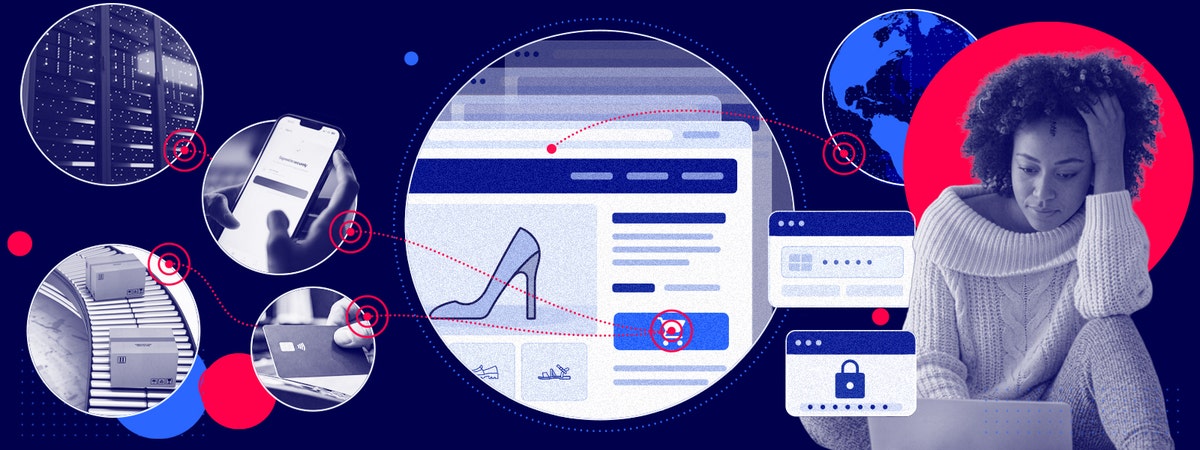
Nghiên cứu của Recorded Future cho thấy mạng lừa đảo DoppelCart, một hệ thống mua sắm giả mạo lớn, bao gồm khoảng 261,700 trang web giả mạo. Những trang web này sao chép thương hiệu và sản phẩm của các nhà bán lẻ hợp pháp để lừa người mua cung cấp thông tin cá nhân và thông tin thanh toán. Nghiên cứu cũng chỉ ra sự lan rộng của việc giả mạo các thương hiệu Hoa Kỳ, cơ sở hạ tầng hosting phát triển

CISA đã giới thiệu một biểu mẫu báo cáo mới nhằm thu thập thông tin quan trọng giúp cơ quan này đánh giá các sự cố, nhận diện xu hướng và ưu tiên các hành động phản ứng.

Black Hat India 2026, do Informa Markets tổ chức, đã chính thức ra mắt tại Bengaluru. Sự kiện này thu hút các nhà nghiên cứu, chuyên gia an ninh mạng và người quyết định trong ngành để thảo luận về các nghiên cứu tiên tiến, trao đổi kỹ thuật và đối thoại chiến lược.

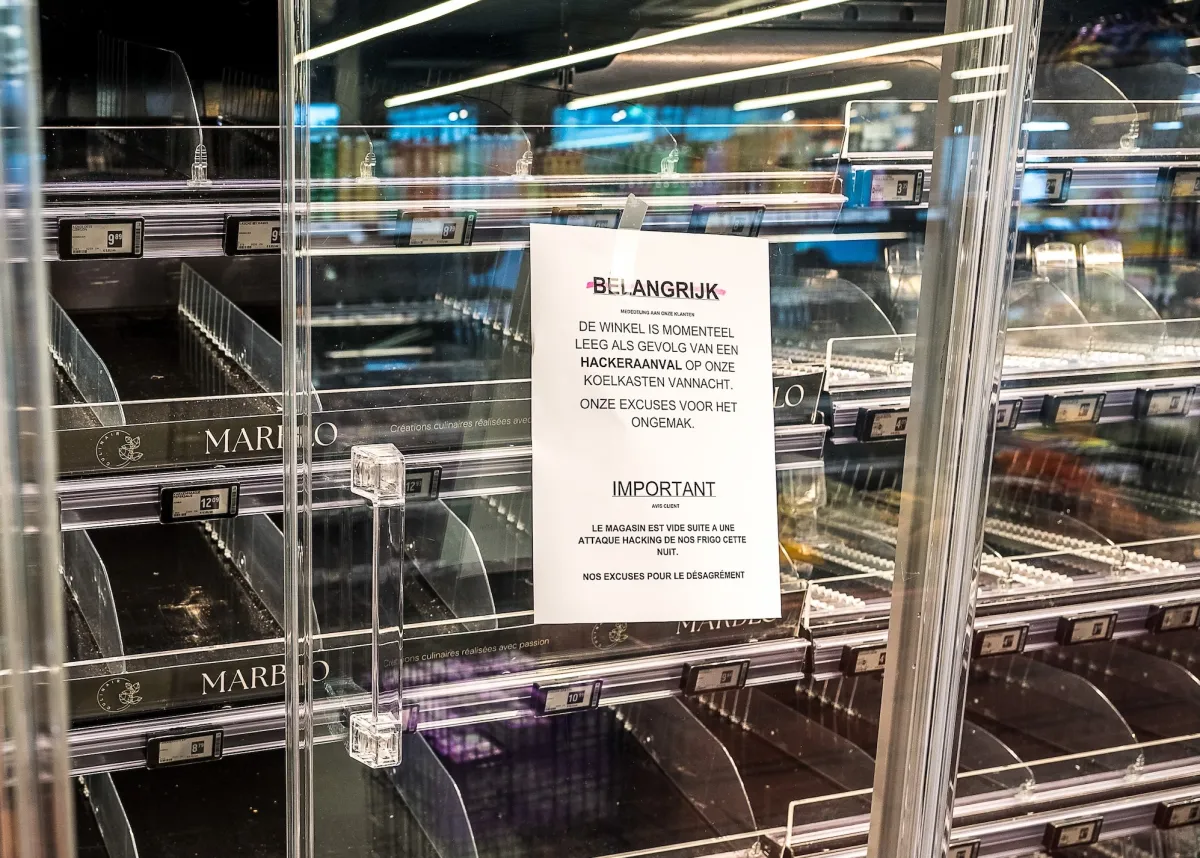
Pháp cáo buộc Iran thực hiện hai đợt tấn công mạng nhắm vào các máy lạnh và máy đông lạnh tại các cửa hàng và bệnh viện ở Pháp và khu vực châu Âu. Bộ Ngoại giao Pháp cho biết những cuộc tấn công này nhằm vào các thiết bị công nghiệp.

Bài viết đề xuất NodeZero® như giải pháp nâng cao bảo mật cho các tổ chức tài chính, mang lại 5 lợi ích quan trọng cho ngành ngân hàng.

NodeZero là công cụ tự động hóa giúp phát hiện các lỗ hổng bảo mật trong hệ thống tài chính, từ đó ngăn ngừa rủi ro cho dữ liệu khách hàng và khả năng hoạt động của các tổ chức tài chính.

SonicWall đã phát hành bản vá cho một lỗ hổng zero-day trong dịch vụ VPN SSL, cho phép kẻ tấn công bỏ qua MFA. Lỗ hổng này ảnh hưởng đến các phiên bản SonicOS Gen7 và Gen8. CVE-2026-19868 đã được CISA thêm vào danh sách KEV, cho thấy nó đã được khai thác.

Nghiên cứu an ninh mạng đã phát hiện một quy trình độc hại tác động đến hàng chục nghìn repository trên GitHub, bao gồm cả những repository thuộc sở hữu của Uber.

sasha roshan, một kỹ sư bán hàng cao cấp tại huntress, nỗ lực giảng dạy an ninh mạng một cách thực tế và hiệu quả, vượt qua việc chỉ giới hạn ở các demo.