




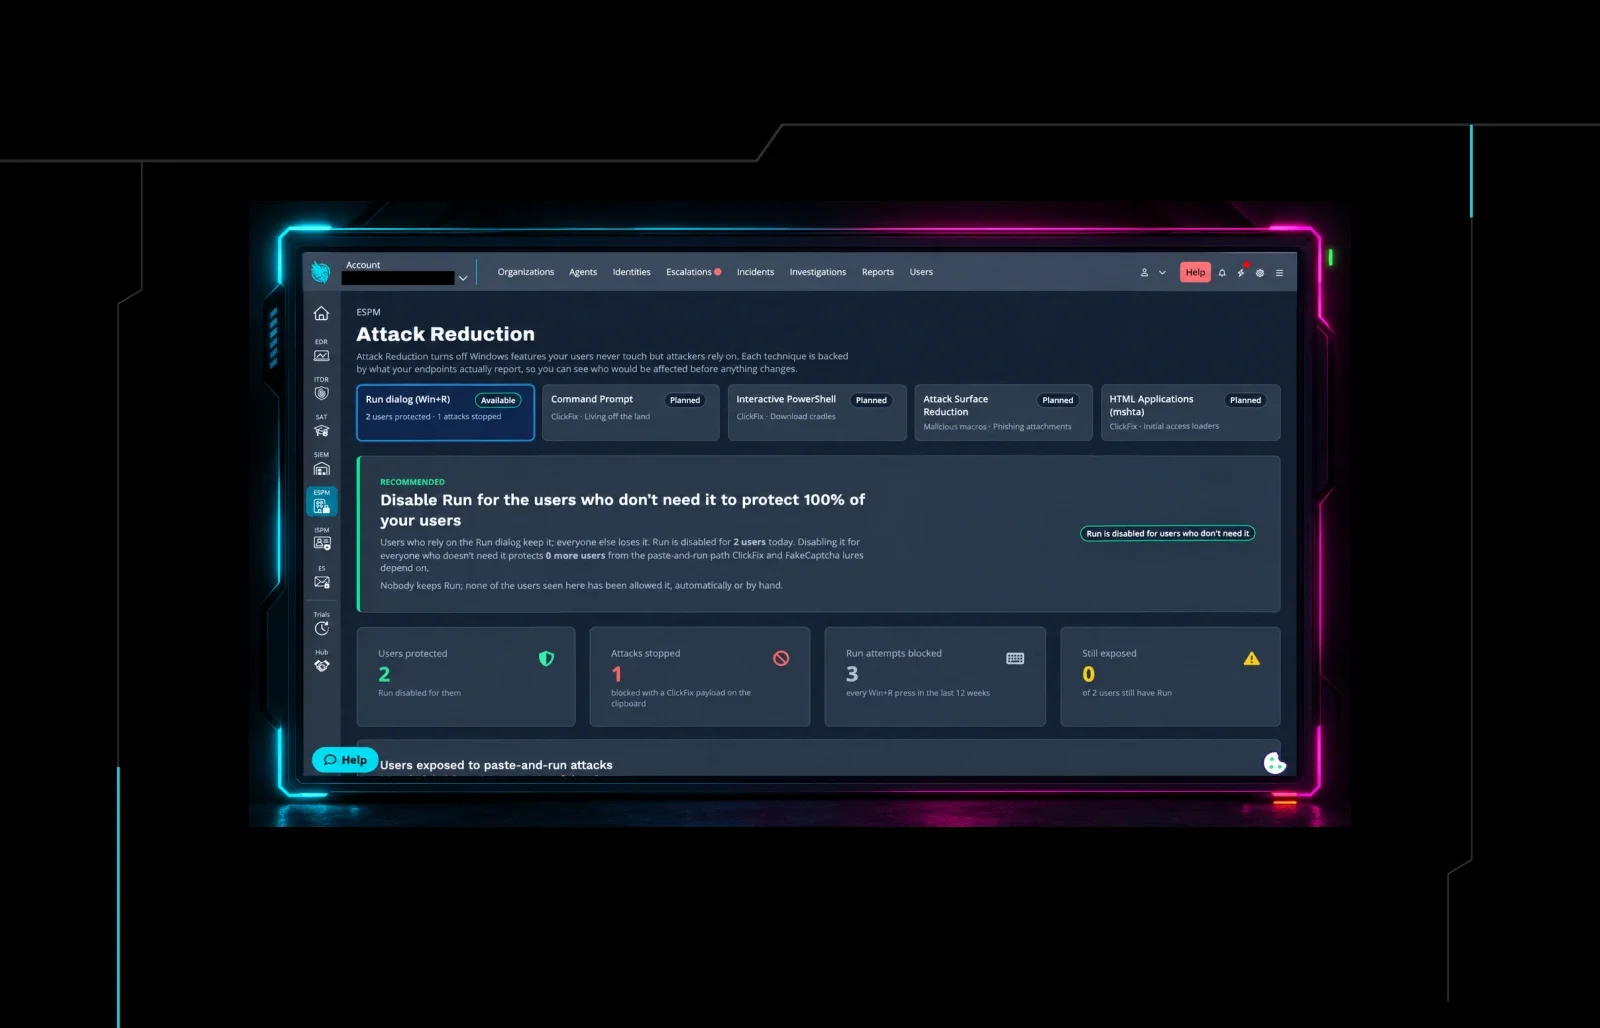
Huntress ngăn chặn thành công kỹ thuật lừa dối users ClickFix
Huntress phát triển tính năng Attack Reduction trong ESPM nhằm ngăn chặn việc lừa dối users paste lệnh độc hại vào Windows Run dialog thông qua ClickFix.
Huntress· Quốc tế EN
Tin tức công nghệ và an ninh mạng trong nước, quốc tế
Huntress phát triển tính năng Attack Reduction trong ESPM nhằm ngăn chặn việc lừa dối users paste lệnh độc hại vào Windows Run dialog thông qua ClickFix.
BSI cảnh báo lỗ hổng nghiêm trọng trong PHP có thể bị kẻ tấn công khai thác để thực thi mã độc từ xa. Các nhà phát triển dự kiến phát hành bản vá vào chiều nay. IT -sự vụ và người quản lý hệ thống cần cập nhật ngay để bảo vệ hệ thống.
Mozilla đã nhận báo cáo rằng khóa riêng liên quan đến 8 chứng từ trung gian của eMudhra đã bị đánh cắp. Điều này có thể cho phép kẻ tấn công phát hành chứng từ HTTPS giả mạo cho các trang web mà họ không kiểm soát. Mozilla đã nhanh chóng chặn các chứng từ bị ảnh hưởng trong Firefox thông qua OneCRL. Firefox 158.0.1 đã được phát hành cho Desktop và Android, cùng với Firefox ESR 115.43.1 và 153.5.1
Bạn có thể tin tưởng vào nền tảng mạng xã hội nhưng vẫn có thể bị lừa bởi quảng cáo giả mạo. Bài viết đề cập đến các dấu hiệu nhận biết và cách bảo vệ mình trước những quảng cáo lừa đảo.
Các doanh nghiệp thường không cung cấp đủ thông tin về rò rỉ dữ liệu, chỉ 24% trong số đó nêu rõ vector tấn công. Điều này khiến người dùng khó hiểu và khó bảo vệ mình. Người dùng nên yêu cầu doanh nghiệp cung cấp chi tiết về dữ liệu bị ảnh hưởng và cách thức tấn công.
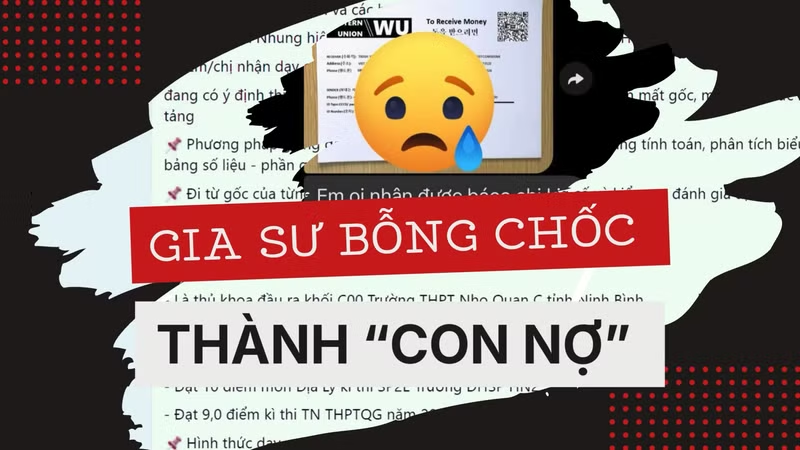
Facebook từ lâu trở thành “sàn giao dịch” việc làm cho các bạn sinh viên muốn kiếm thêm thu nhập, nhất là công việc gia sư. Hàng trăm hội nhóm liên quan tới công việc này đang hoạt động với hàng nghìn tài khoản. [Video] "Idol mạng" và những hệ lụy đối với giới trẻ [Video] Rao bán công khai công…
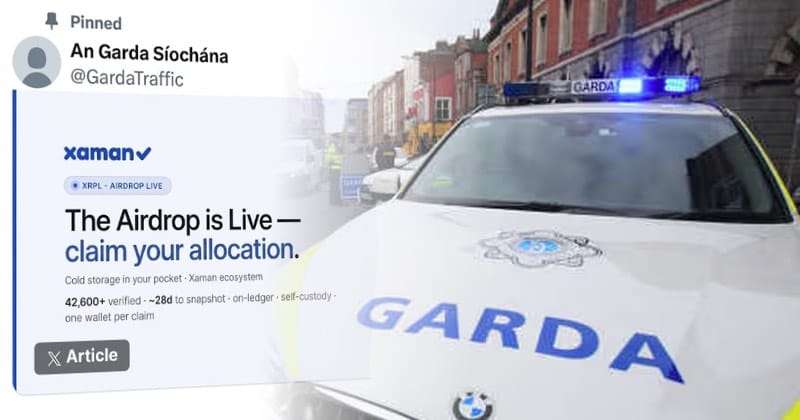
Hai tài khoản Twitter của cảnh sát Ireland đã bị chiếm trong tuần này, dẫn đến một vụ lừa đảo tiền mã hóa. Sự cố này đã làm đỏ mặt bộ phận quản lý mạng xã hội của cơ quan này.
Bundestag đã thông qua luật thực hiện Cyber Resilience Act (CRA) vào ngày hôm qua. Từ năm 2027, CE-kennzeichen sẽ bao gồm yêu cầu về an ninh mạng cho các sản phẩm có phần tử kỹ thuật số. Bộ An ninh Công nghệ Thông tin (BSI) sẽ chịu trách nhiệm thực hiện và kiểm soát các yêu cầu của CRA.
Nếu bạn nhận được nhiều yêu cầu đăng ký qua email một cách đột ngột, điều này có thể là dấu hiệu của email bombing. Email bombing là một chiến thuật tấn công mạng, trong đó kẻ tấn công gửi hàng loạt email không mong muốn đến một địa chỉ email, gây rối và làm gián đoạn hoạt động bình thường.
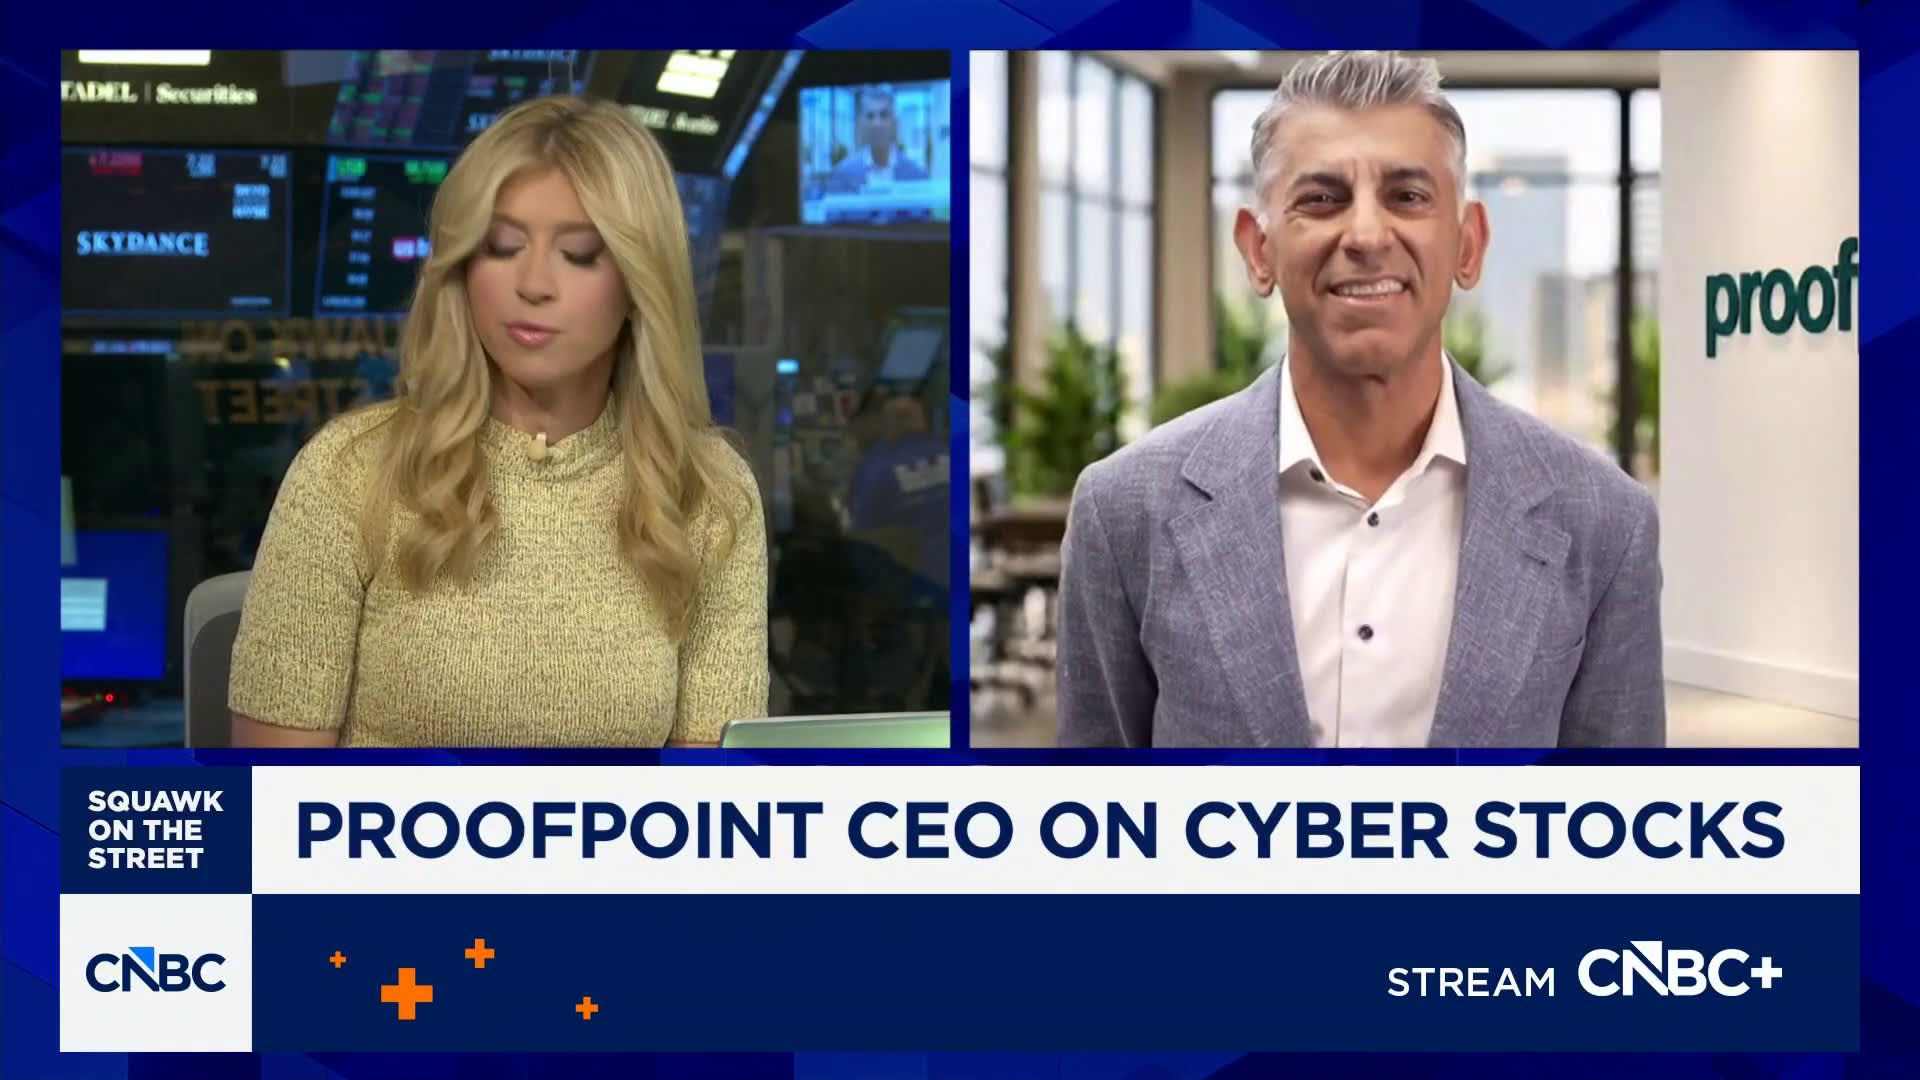
ceo proofpoint cho biết đây là cơ hội hiếm có khi công ty mua lại varonis với giá 6,3 tỷ đô. varonis chuyên về quản lý dữ liệu và an ninh dữ liệu.