AI chó toy Wuffy dẫn đến 250 trang web lừa đảo, Mastercard bị tấn công
Một con chó toy AI tên Wuffy dẫn đến việc phát hiện 250 trang web lừa đảo sử dụng Mastercard. Các giao dịch nhỏ và tiền trả cho ransomware đều theo cùng một đường tiền.
Tin tổng hợp tự động từ Huntress (https://www.huntress.com/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.

Một con chó toy AI tên Wuffy dẫn đến việc phát hiện 250 trang web lừa đảo sử dụng Mastercard. Các giao dịch nhỏ và tiền trả cho ransomware đều theo cùng một đường tiền.

Threat hunting là quá trình tìm kiếm và phát hiện mối đe dọa trong hệ thống mạng. Quá trình này bao gồm việc sử dụng các phương pháp khác nhau và thường được thực hiện bởi con người để phát hiện những mối đe dọa mà công nghệ tự động không thể phát hiện.

Bài viết cho rằng Huntress SIEM không bị phá hủy mà chỉ cần cải tổ mô hình giá. Mô hình giá cũ đã lỗi thời và cần thay thế bằng giải pháp sử dụng AI để tạo ra một chiến lược ghi log an ninh thông minh và tiết kiệm chi phí.

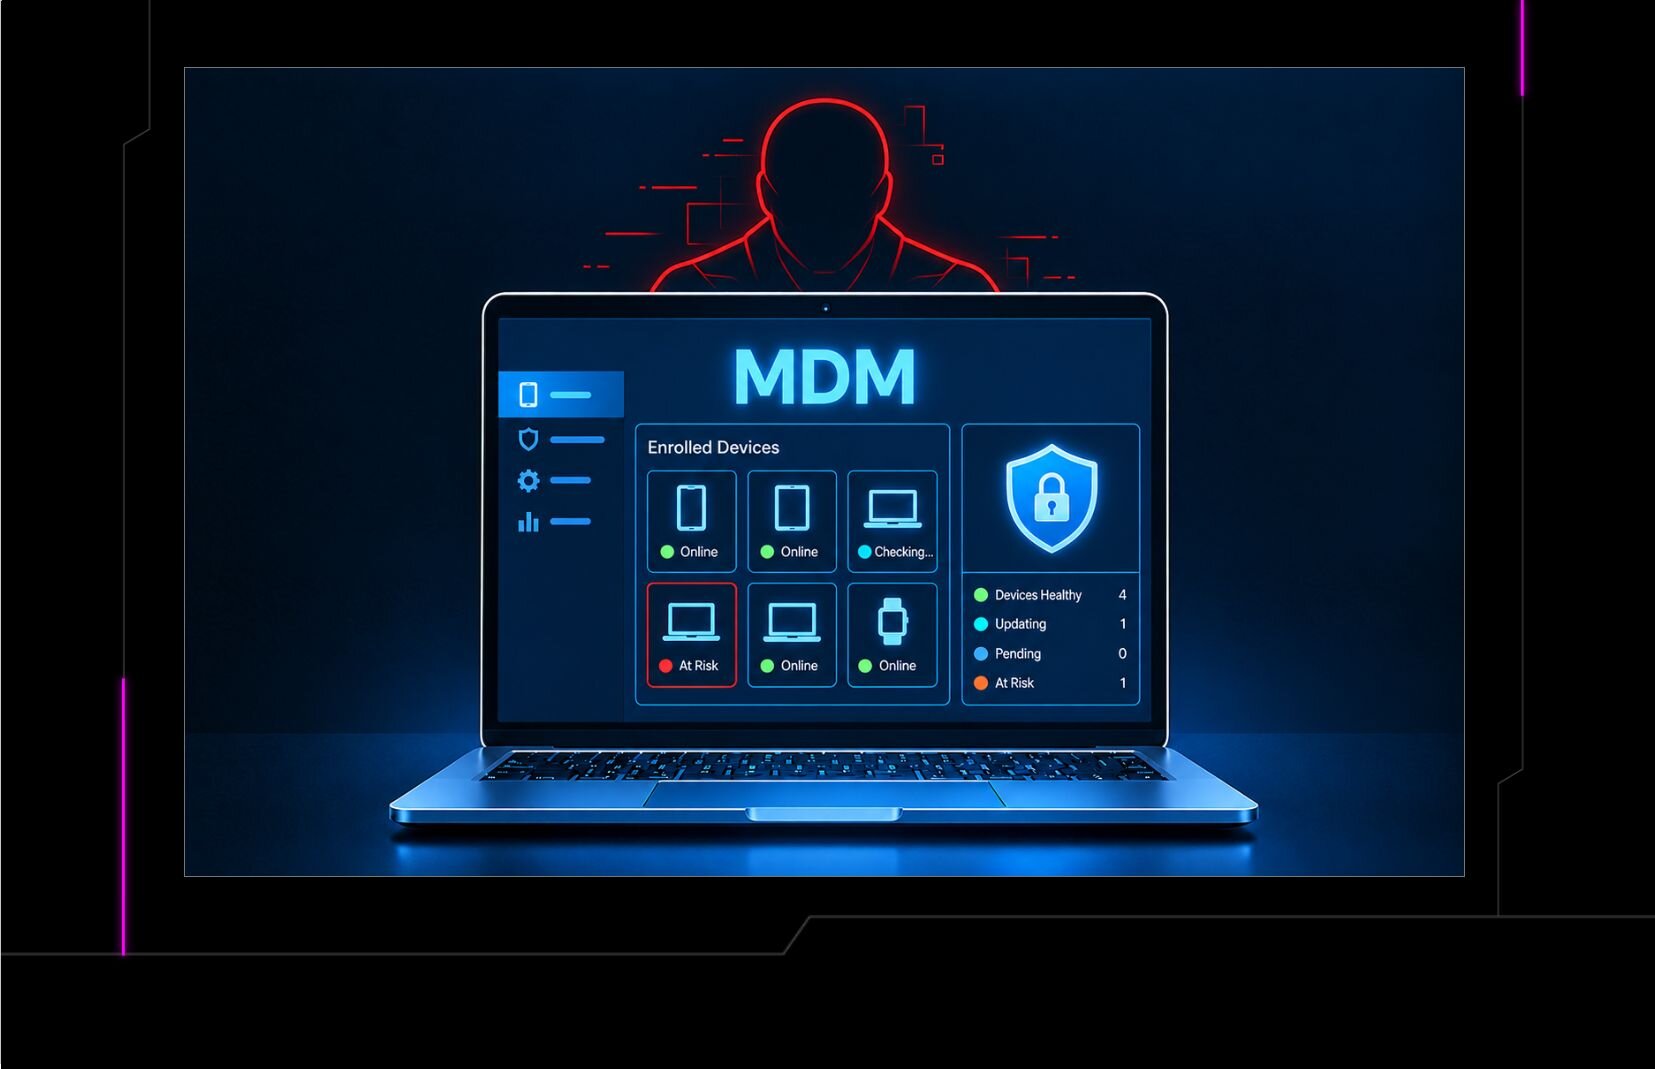
Tấn công giả mạo lợi dụng các nền tảng quản lý thiết bị di động (MDM) chính thức để triển khai công cụ quản lý thiết bị remo (RMM) không chính thức, biến quản lý thiết bị thành con đường cho truy cập remo và sự tồn tại lâu dài.

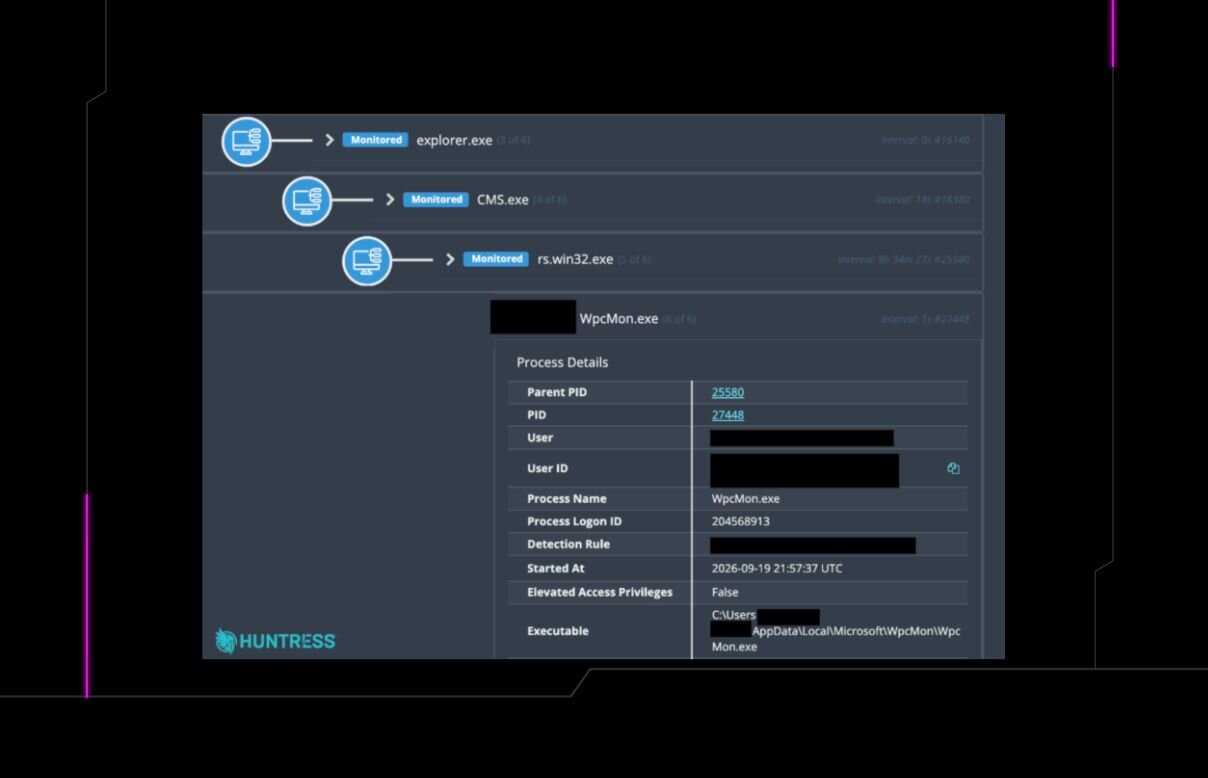
Huntress cho biết, kẻ tấn công đã khai thác camera quản lý để cài đặt malware và duy trì sự hiện diện thông qua truy cập điều khiển từ xa. Công ty phân tích chi tiết chuỗi tấn công và các điểm quan trọng.

Huntress cho biết một đại diện AI đã điều khiển cuộc tấn công ConnectWise. Telemetry từ Huntress phù hợp với mô tả này: sử dụng công cụ tự động hóa và được một người vận hành điều khiển.

Huntress đã xem xét 3 gói kit lừa đảo giúp kẻ tấn công mới có thể đánh cắp thông tin cá nhân. Các kit này cung cấp toàn bộ công cụ cần thiết cho các cuộc tấn công phishing.

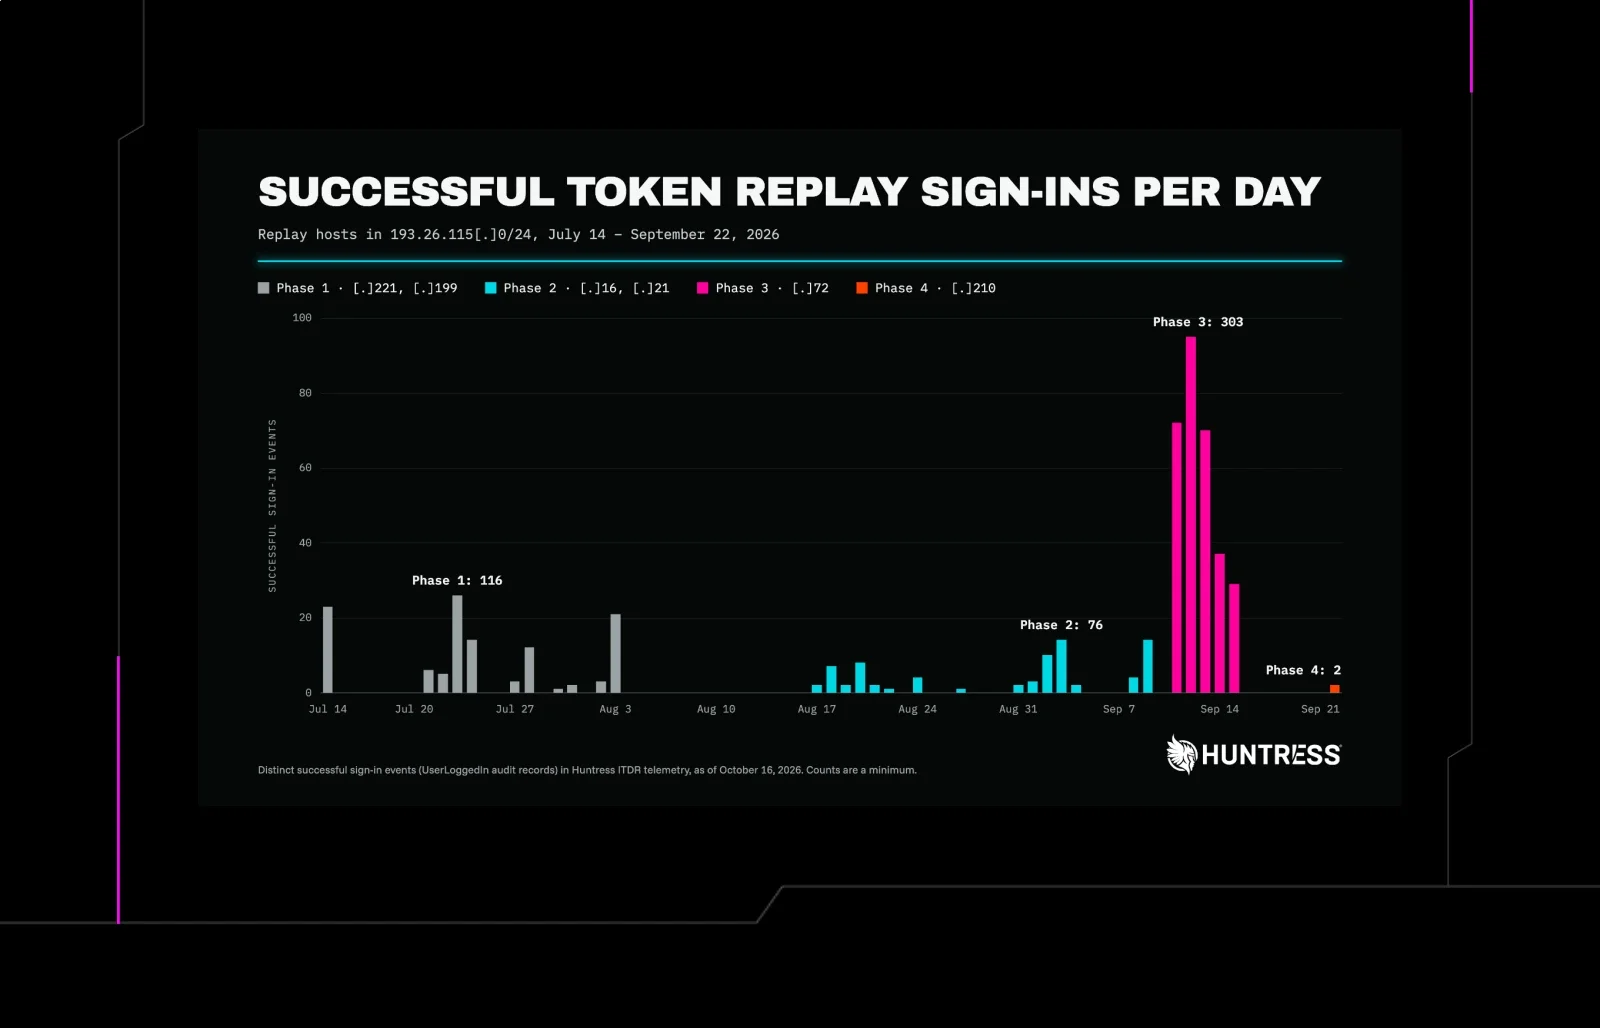
Huntress theo dõi một chiến dịch kéo dài 10 tuần sử dụng AiTM relays và token replay, thiết bị Entra giả mạo, chỉnh sửa MFA và quy tắc hộp thư ẩn. Hành động này đã làm lộ các tài khoản email doanh nghiệp.

Một chiến dịch tấn công ClickFix có giao diện giống Amazon đã lừa người dùng truy cập vào liên kết độc hại, từ đó tải xuống nhiều phần mềm độc hại như Lumma Stealer và NetSupport Client RMM.

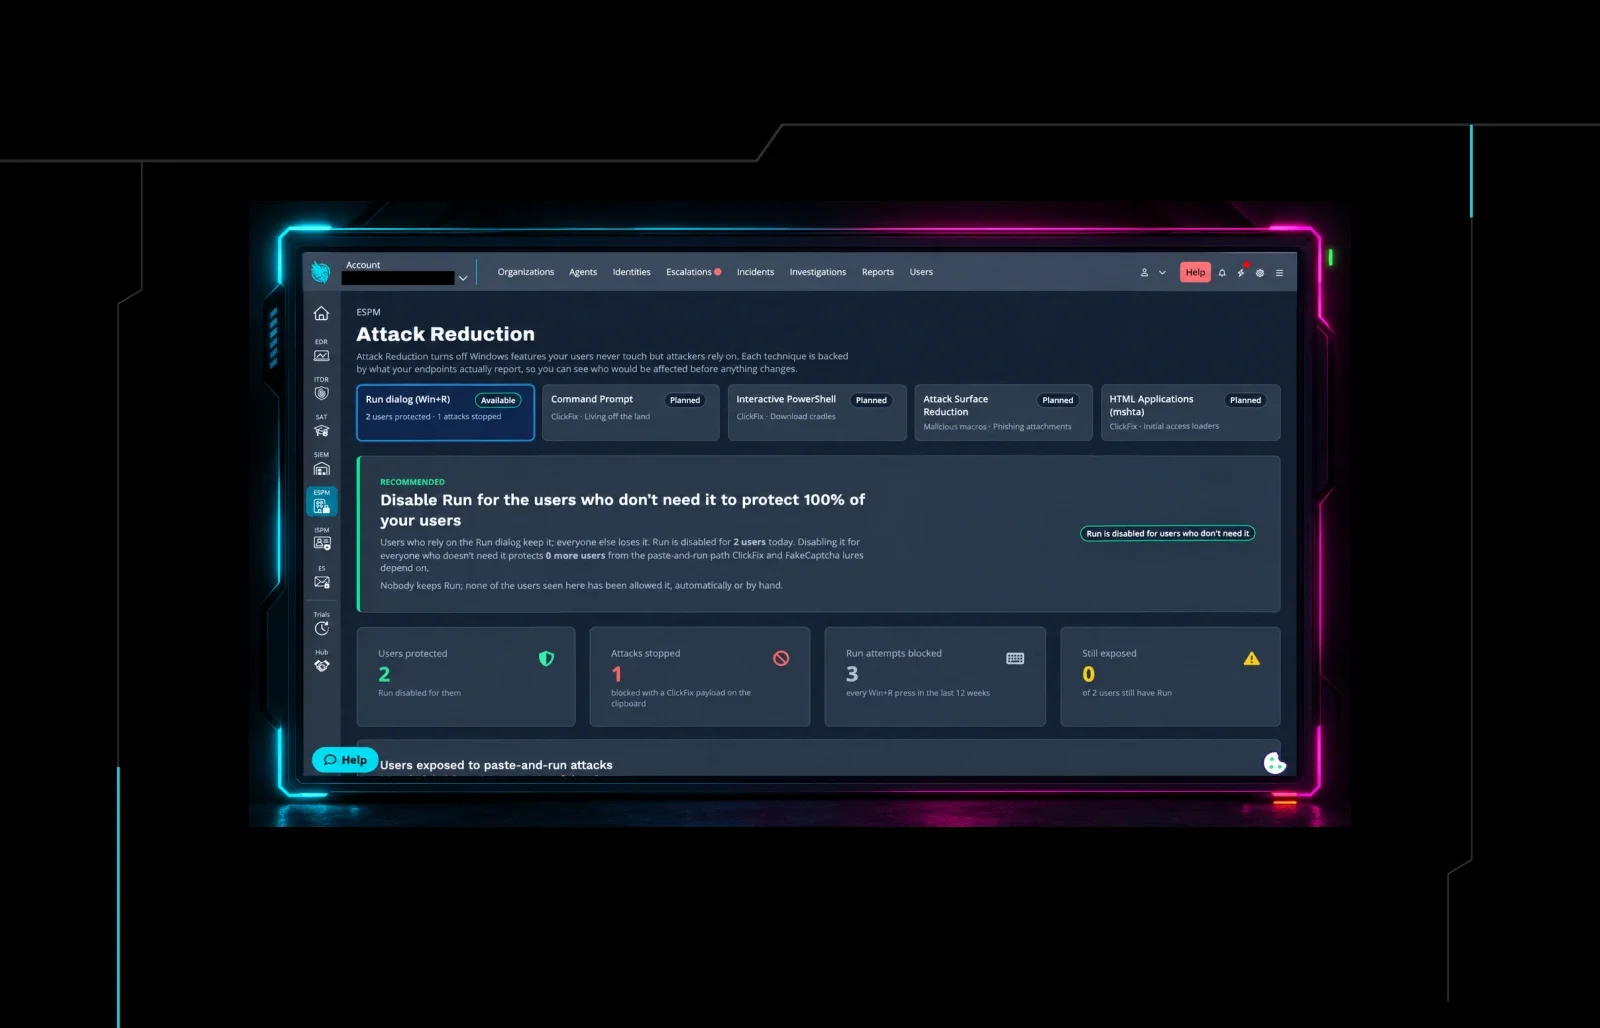
Huntress phát triển tính năng Attack Reduction trong ESPM nhằm ngăn chặn việc lừa dối users paste lệnh độc hại vào Windows Run dialog thông qua ClickFix.