Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 33 / 33

Bài viết theo từ khoá

10 bài trên trang
Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc
Trí tuệ nhân tạo

Threat Actor sử dụng AI tấn công ngân hàng Hàn Quốc

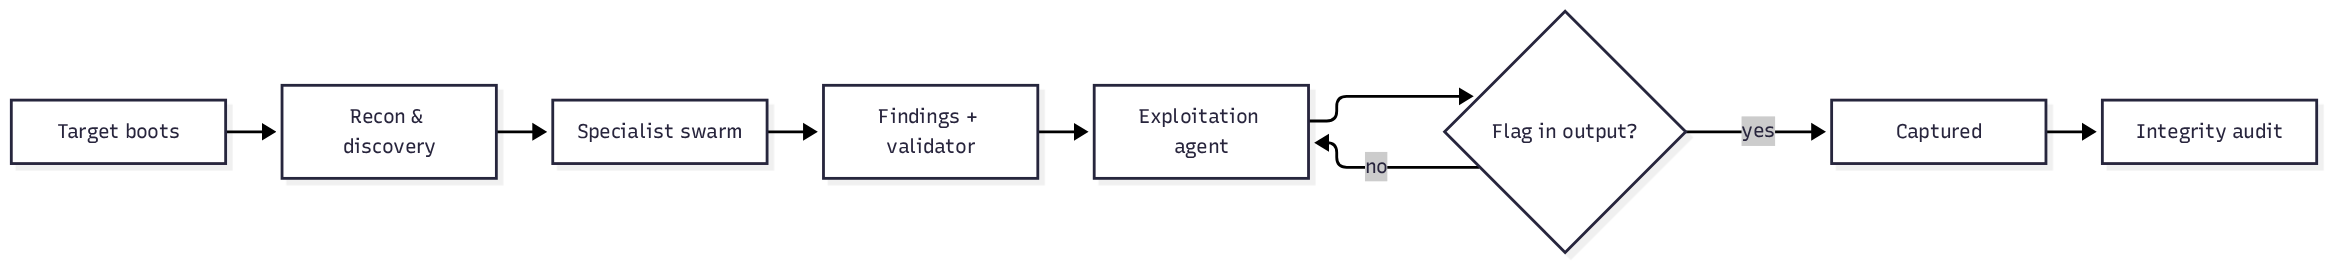
ThreatLabz phân tích một chiến dịch khai thác mới, trong đó một kẻ tấn công sử dụng ARTEX để nhắm mục tiêu vào các ngân hàng Hàn Quốc. ARTEX là một khung thử nghiệm xâm nhập tự động hóa do Trung Quốc phát triển, sử dụng mô hình ngôn ngữ lớn (LLMs) để tự động hóa công việc tình báo và khai thác. Kẻ tấn công đã khai thác các ứng dụng web ngoài hệ thống ngân hàng chính của các ngân hàng, lấy cắp thôn

Zscaler ThreatLabz· Quốc tế EN
AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai
Lỗ hổng

AWS Continuum giúp kiểm thử xâm nhập sau mỗi triển khai

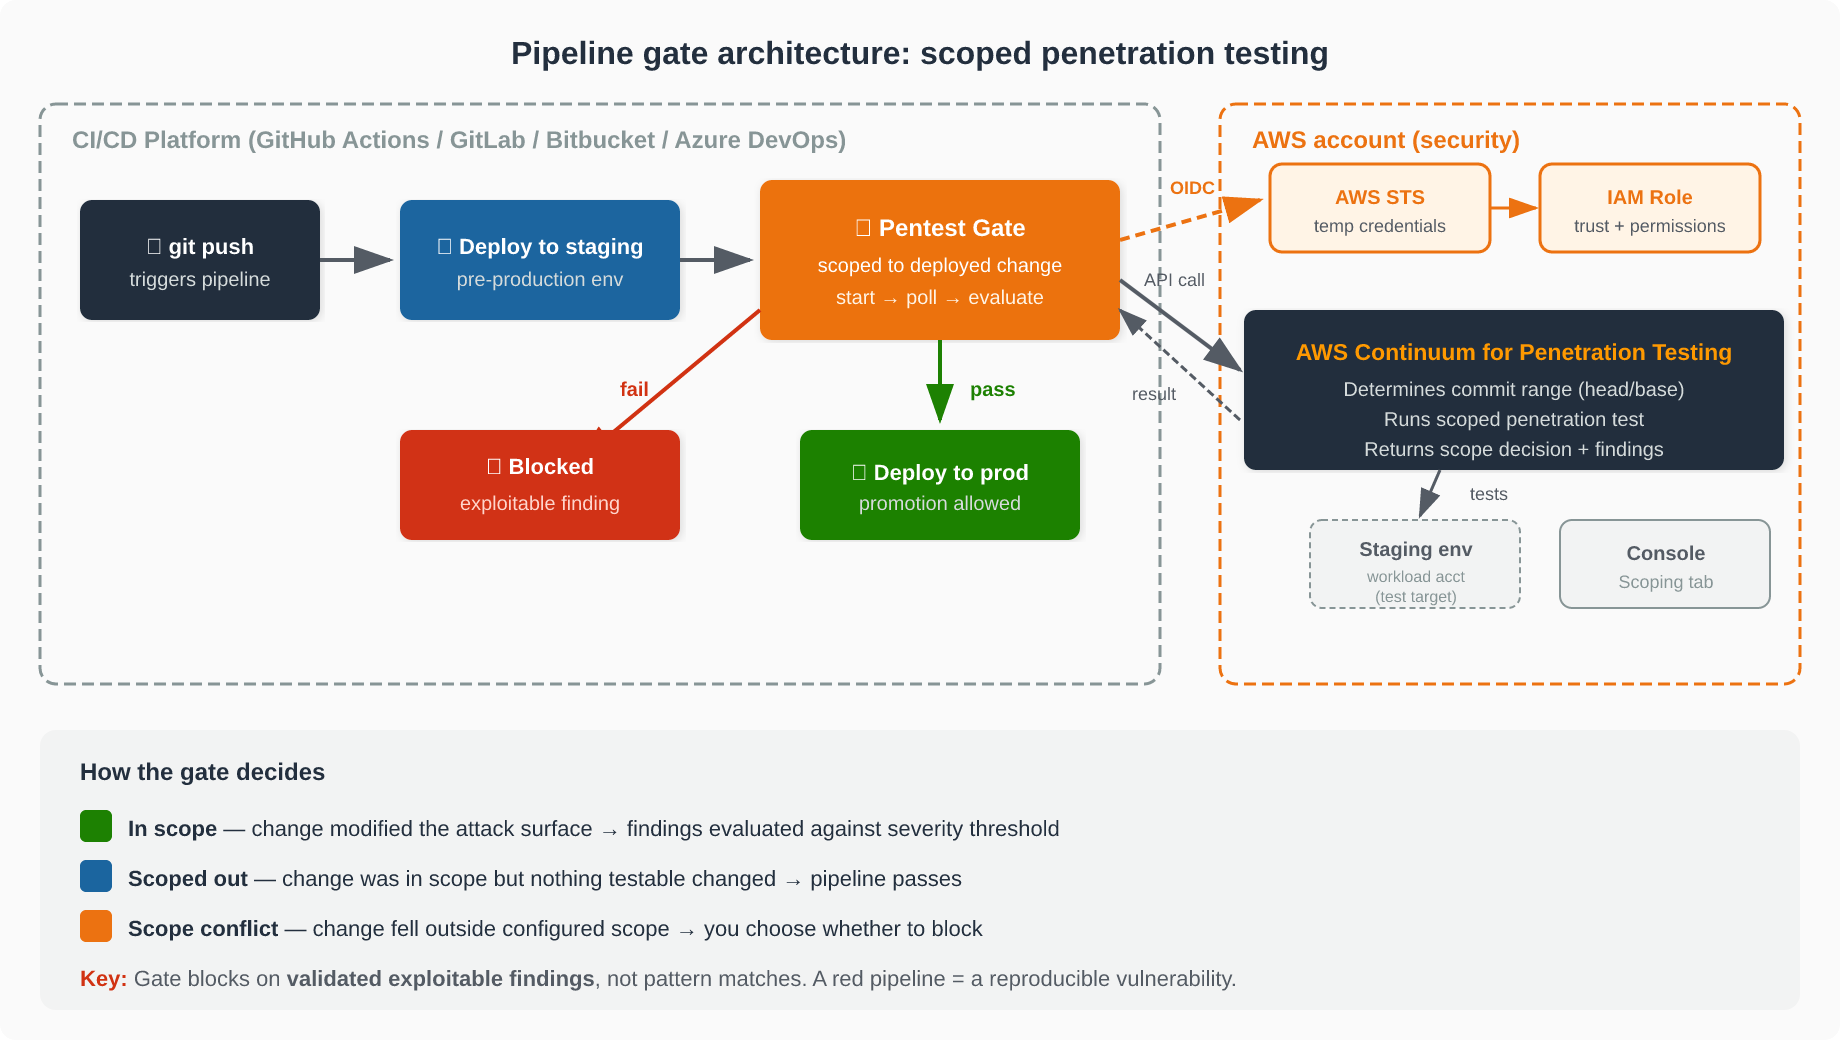
AWS Continuum là dịch vụ sử dụng AI để tìm và xác nhận các lỗ hổng có thể khai thác trong ứng dụng đang chạy. Dịch vụ này tự động xác định phạm vi kiểm thử dựa trên thay đổi mới triển khai và có thể chặn việc chuyển sang môi trường sản xuất khi có phát hiện nghiêm trọng.

AWS Security Blog· Quốc tế EN
Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác
Lỗ hổng

Lỗ hổng mới trong WordPress, Apache Solr và Langflow bị khai thác

Cyble Research & Intelligence Labs (CRIL) ghi nhận việc khai thác lỗ hổng trong WordPress, Apache Solr và Langflow. CISA cũng công bố 14 thông báo về hệ thống kiểm soát công nghiệp (ICS) bao gồm 54 lỗ hổng, trong đó 13 được đánh giá là cấp độ nghiêm trọng.

Cyble Research· Quốc tế EN
Microsoft phát hành bản vá cho hơn 1,400 lỗ hổng an ninh
Lỗ hổng

Microsoft phát hành bản vá cho hơn 1,400 lỗ hổng an ninh

Microsoft vừa phát hành bản vá cho hơn 1,400 lỗ hổng an ninh trong hệ điều hành Windows và các phần mềm khác. Trong số này có một lỗ hổng zero-day và 78 lỗ hổng được đánh giá là cấp thiết. Microsoft đã gia hạn thời gian hỗ trợ cập nhật cho Windows 10 đến năm 2027.

Krebs on Security· Quốc tế EN
Từ khoá #ai — HueCA-CYBER