Từ khoá

#apple

Tổng hợp bài viết được gắn thẻ “apple”.

Tổng số 28 bài viết•Trang 3 / 3

Bài viết theo từ khoá

10 bài trên trang
Trang giả mạo $750 Apple Cash không chi trả gì
Lỗ hổng

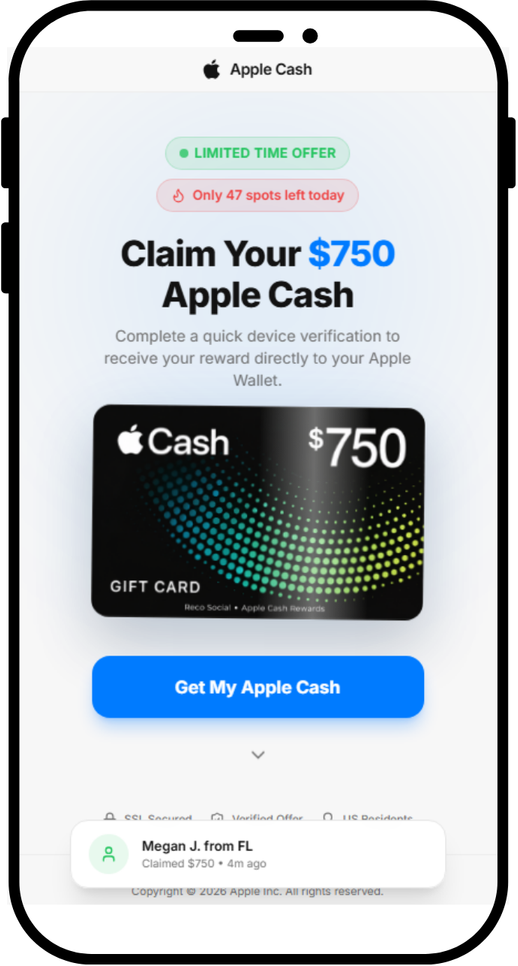
Trang giả mạo $750 Apple Cash không chi trả gì

Một trang web giả mạo hứa hẹn $750 Apple Cash không thực hiện gì, chỉ dẫn người dùng đến các ứng dụng và trò chơi thông qua liên kết theo dõi. Trang web không kiểm tra thiết bị và không có gì để xác thực. Người dùng không nhận được tiền và có thể chia sẻ thông tin hoặc chi tiêu tiền trong trò chơi.

Malwarebytes Labs· Quốc tế EN
8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle
Lỗ hổng

8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle

8 khóa privates trong 255 số của eMudhra bị lộ, tạo điều kiện cho tin tặc phát hành chứng chỉ giả mạo. Các trình duyệt đã chặn các chuỗi chứng chỉ nguy hiểm, nhưng IT và đội ngũ an ninh cần đánh giá và khắc phục nguy cơ trong nhiều hệ thống khác.

Kaspersky Daily· Quốc tế EN
Lỗ hổng trong quá trình tạo khóa của eMudhra, 8 certificates bị khai thác
Lỗ hổng

Lỗ hổng trong quá trình tạo khóa của eMudhra, 8 certificates bị khai thác

eMudhra, một nhà cung cấp dịch vụ tín dụng số và an ninh mạng, gặp sự cố với 8 certificates trung gian do vấn đề trong quá trình tạo khóa. Vấn đề này làm giảm entropy của khóa P-384, cho phép kẻ tấn công khôi phục khóa và phát hành chứng chỉ giả mạo. Các nhà cung cấp trình duyệt như Chrome, Mozilla, Apple và Microsoft đã chặn các certificates này.

Qualys Blog· Quốc tế EN
8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống
Mối đe dọa

8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống

Cisco Talos đã phát hiện 8 chứng thư trung gian của eMudhra bị đánh cắp, tạo ra rủi ro lớn cho hệ thống mạng. Các chứng thư này được sử dụng để xác thực các trang web và dịch vụ, nhưng do cấu hình sai khiến việc giải mã từ 384 byte giảm xuống 3-8 byte, làm cho việc khôi phục khóa riêng trở nên dễ dàng. eMudhra đã thu hồi các chứng thư bị đánh cắp và ngừng phát hành chứng thư mới.

Cisco Talos· Quốc tế EN
Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên
Mối đe dọa

Tài khoản chính thức Becomes công cụ tấn công, Cisco Talos theo dõi sự nghiên

Cisco Talos đã theo dõi sự gia tăng sử dụng tài khoản chính thức của các nền tảng hợp pháp như công cụ tấn công. Trong hai chiến dịch gần đây, tin tặc đã lợi dụng hệ thống thông báo giao dịch của Staples và Dell để tạo ra tình huống khẩn cấp và hướng người dùng đến số điện thoại kiểm soát bởi kẻ tấn công.

Cisco Talos· Quốc tế EN
Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung
Mối đe dọa

Tấn công giả mạo chiếm lĩnh hệ sinh thái lừa đảo tiếng Trung

Một hành động gián đoạn đã nhắm vào các nhà sản xuất lừa đảo tiếng Trung nổi bật, đặc biệt là các tổ chức ở Nhật Bản. Các kit lừa đảo CoGUI, CoAceV và CoFish_Ws, chiếm số lượng tin nhắn lớn nhất, đã bị gián đoạn. Hành động này có thể gây ra tổn thất đáng kể cho các nhóm tin tặc.

Proofpoint Threat Insight· Quốc tế EN
Từ khoá #apple — HueCA-CYBER