




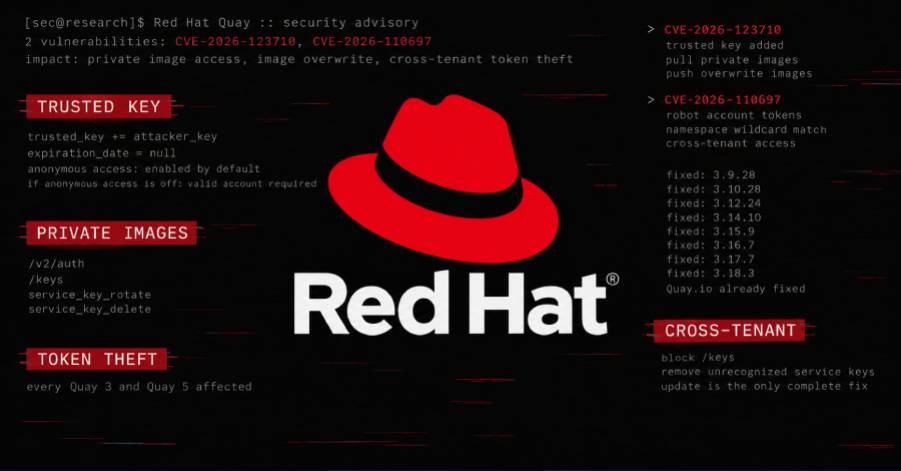
Lỗ hổng nghiêm trọng trong Red Hat Quay cho phép kẻ tấn công thay đổi hình ảnh container
Một lỗ hổng nghiêm trọng trong Red Hat Quay cho phép kẻ tấn công đọc và thay đổi tất cả hình ảnh container riêng tư trong mỗi kho lưu trữ. Quay mặc định cho phép truy cập không xác định, và kẻ tấn công không cần tài khoản khi tính năng này được kích hoạt. Khi tính năng này tắt, kẻ tấn công vẫn có thể khai thác lỗ hổng với tài khoản hợp lệ.
The Hacker News· Quốc tế EN