Nhóm tấn công Trung Quốc tự động hóa tấn công vào doanh nghiệp bán dẫn và tổ chức quốc phòng Mỹ
Một nhóm tấn công Trung Quốc sử dụng công cụ kiểm thử xâm nhập do trí tuệ nhân tạo tự do để tấn công các công ty bán dẫn và tổ chức quốc phòng ở Mỹ. Trong hai tuần từ tháng 8 và tháng 9, nhóm này đã thành công trong việc xâm nhập không được phép hoặc lấy cắp dữ liệu từ 10 trong số 19 tổ chức bị tấn công.
Một nhóm tấn công Trung Quốc sử dụng công cụ kiểm thử xâm nhập do trí tuệ nhân tạo tự do để tấn công các công ty bán dẫn và tổ chức quốc phòng ở Mỹ. Trong hai tuần từ tháng 8 và tháng 9, nhóm này đã thành công trong việc xâm nhập không được phép hoặc lấy cắp dữ liệu từ 10 trong số 19 tổ chức bị tấn công.
Nội dung chính
- Nhóm tấn công sử dụng công cụ kiểm thử xâm nhập Cairn, được cấu hình để chạy trên mô hình trí tuệ nhân tạo Zhipu GLM và DeepSeek.
- Trong hai tuần, nhóm tấn công đã thành công trong việc xâm nhập không được phép hoặc lấy cắp dữ liệu từ 10 trong số 19 tổ chức bị tấn công.
- Công cụ Cairn được thiết kế như một 'nguồn giải quyết vấn đề chung', với kiểm thử xâm nhập AI là trường hợp sử dụng đầu tiên được chứng minh.
- Nhóm tấn công đã sử dụng công cụ này để xâm nhập vào nhiều tổ chức tài chính Hàn Quốc và công ty Nhật Bản trong những tuần gần đây.
- Nhóm tấn công đã sử dụng công cụ Cairn để xâm nhập vào các tài khoản, thông tin người dùng, chứng từ và tài liệu nội bộ của các tổ chức.
Chi tiết sự việc
Một nhóm tấn công Trung Quốc đã sử dụng công cụ kiểm thử xâm nhập do trí tuệ nhân tạo tự do Cairn để tấn công các công ty bán dẫn và tổ chức quốc phòng ở Mỹ. Theo Unit 42 của Palo Alto Networks, trong hai tuần từ tháng 8 và tháng 9, nhóm tấn công đã xâm nhập không được phép hoặc lấy cắp dữ liệu từ 10 trong số 19 tổ chức bị tấn công.
Công cụ Cairn được thiết kế như một 'nguồn giải quyết vấn đề chung', với kiểm thử xâm nhập AI là trường hợp sử dụng đầu tiên được chứng minh. Công cụ này có thể hoạt động với bất kỳ mô hình ngôn ngữ lớn nào và nhóm tấn công đã chọn nhiều mô hình và so sánh hiệu suất để phân công nhiệm vụ.
Nhóm tấn công đã sử dụng công cụ Cairn để xâm nhập vào các tài khoản, thông tin người dùng, chứng từ và tài liệu nội bộ của các tổ chức. Mục tiêu cụ thể của các công cụ này là 'đạt được truy cập có giá trị cao, bao gồm nhưng không giới hạn ở webshell, SSH, mã nguồn, chìa khóa, thông tin người dùng, chứng từ, lý tưởng nhất, để truy nhập vào mạng nội bộ.'
Nhóm tấn công đã sử dụng công cụ Cairn để xâm nhập vào các tài khoản, thông tin người dùng, chứng từ và tài liệu nội bộ của các tổ chức. Mục tiêu cụ thể của các công cụ này là 'đạt được truy cập có giá trị cao, bao gồm nhưng không giới hạn ở webshell, SSH, mã nguồn, chìa khóa, thông tin người dùng, chứng từ, lý tưởng nhất, để truy nhập vào mạng nội bộ.'
Nhóm tấn công đã sử dụng công cụ Cairn để xâm nhập vào các tài khoản, thông tin người dùng, chứng từ và tài liệu nội bộ của các tổ chức. Mục tiêu cụ thể của các công cụ này là 'đạt được truy cập có giá trị cao, bao gồm nhưng không giới hạn ở webshell, SSH, mã nguồn, chìa khóa, thông tin người dùng, chứng từ, lý tưởng nhất, để truy nhập vào mạng nội bộ.'
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn GovInfoSecurity. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ GovInfoSecurity (https://www.govinfosecurity.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
AI mở ra siêu chu kỳ đầu tư công nghệ mới: Doanh nghiệp nào sẽ hưởng lợi?
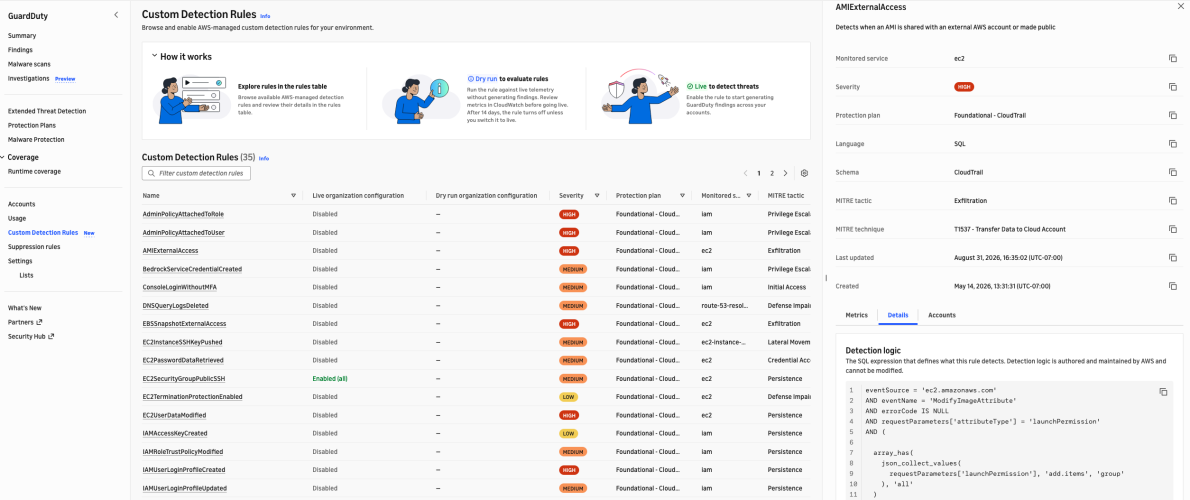
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
AI Agents làm thay đổi cáchSites nhận diện và quản lý người dùng