Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.
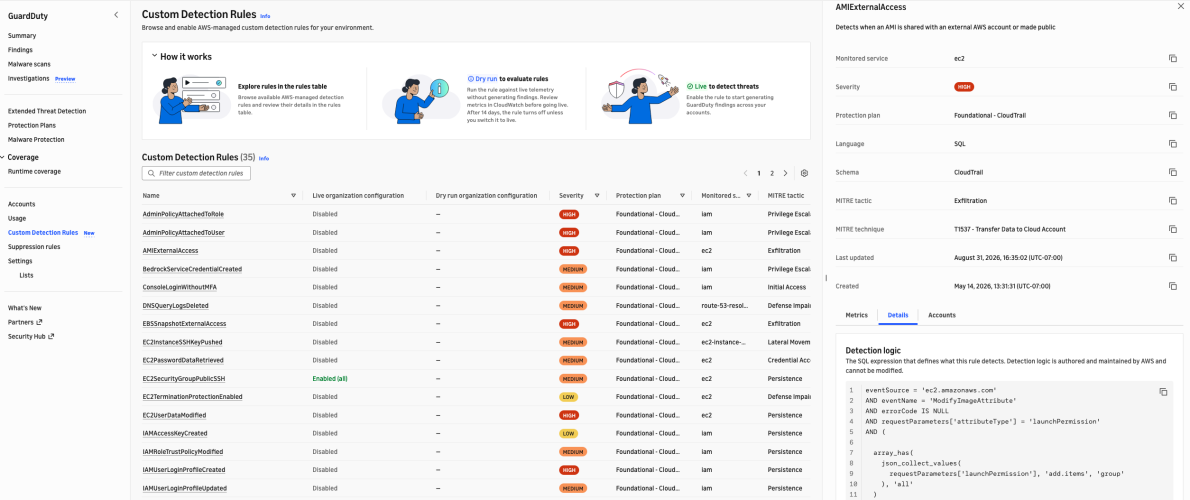
Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.
Điểm chính
- Amazon GuardDuty phát hiện hoạt động đáng ngờ hoặc có thể là hoạt động độc hại trong AWS.
- Custom Detection Rules là một thư viện các quy tắc phát hiện tùy chọn mà AWS xây dựng và duy trì.
- Tính năng tùy chỉnh giúp phát hiện hành vi cụ thể không phù hợp trong tài khoản AWS.
Khuyến nghị
- Tùy chỉnh phát hiện trong GuardDuty để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn AWS Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Nhóm tấn công Trung Quốc tự động hóa tấn công vào doanh nghiệp bán dẫn và tổ chức quốc phòng Mỹ
AI mở ra siêu chu kỳ đầu tư công nghệ mới: Doanh nghiệp nào sẽ hưởng lợi?
Bài kiểm tra sẵn sàng phản ứng sự cố OT giúp phát hiện thiếu hụt