Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức
Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.
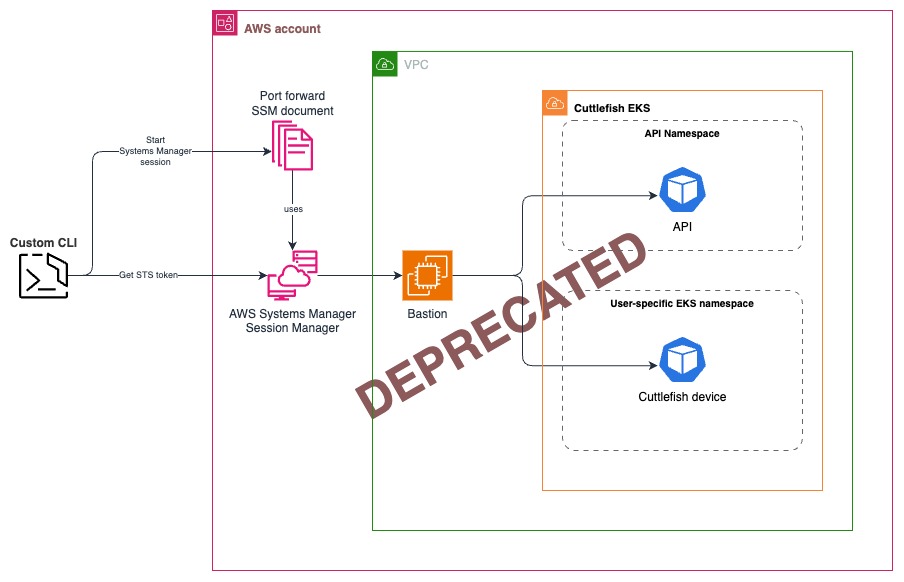
Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.
Điểm chính
- Kubernetes multi-tenant có rủi ro an ninh từ giao thức ADB và WebRTC không được mã hóa.
- Sử dụng namespace-scoped mTLS gateways, managed TURN relay và JWT identity chains để bảo vệ.
- Kubernetes API gateway Envoy Gateway được sử dụng để triển khai giải pháp.
Khuyến nghị
- Cấu hình namespace-scoped mTLS gateways và managed TURN relay trong Kubernetes multi-tenant.
- Sử dụng JWT identity chains để xác thực người dùng.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn AWS Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (1)
 Chrome 157 giải quyết 213 vấn đề an ninh, bao gồm 7 lỗ hổng nghiêm trọngNguồn: Malwarebytes Labs · 09/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
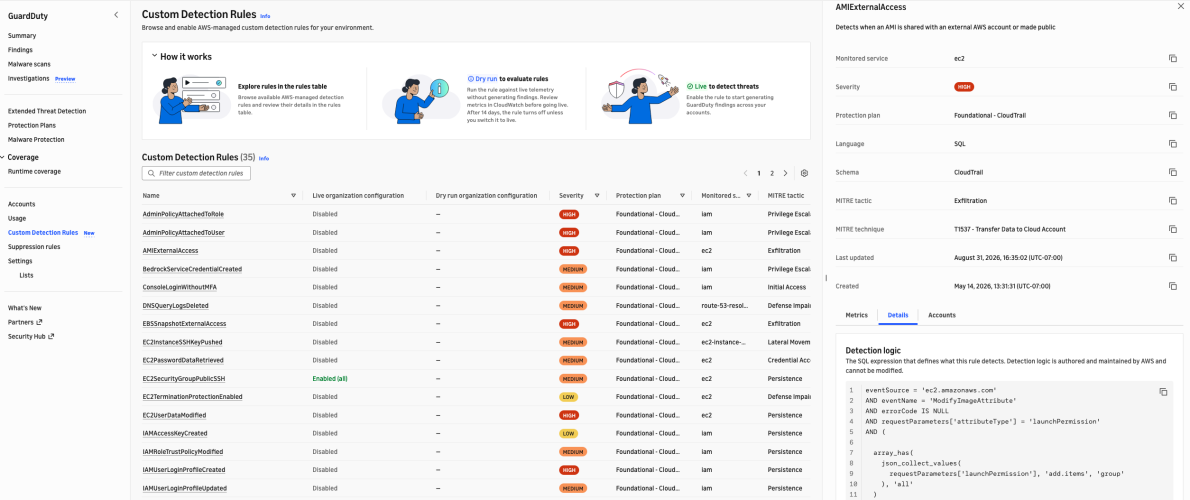
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
Firefox tăng cường bảo vệ chống theo dõi qua website
Lỗ hổng DKIM không thể ngăn chặn tấn công lặp lại, cần xác minh IP lạ