




Lỗ hổng DKIM không thể ngăn chặn tấn công lặp lại, cần xác minh IP lạ
Email qua lại DKIM có thể bị lạm dụng để gửi lại tin nhắn đã ký. Chỉ đơn thuần xoay vòng khóa DKIM không đủ để ngăn chặn. Cần xác minh IP lạ và kiểm tra danh sách gửi thư hợp pháp.
SBAWS Security BlogBiên tập & Phân tích
0 lượt xem
Email qua lại DKIM có thể bị lạm dụng để gửi lại tin nhắn đã ký. Chỉ đơn thuần xoay vòng khóa DKIM không đủ để ngăn chặn. Cần xác minh IP lạ và kiểm tra danh sách gửi thư hợp pháp.
Điểm chính
- DKIM chỉ kiểm tra nội dung không thay đổi, không ngăn chặn gửi lại tin nhắn.
- Attacker có thể gửi lại tin nhắn đã ký từ IP lạ, qua DMARC vẫn hợp lệ.
- Phải xác minh IP lạ và danh sách gửi thư hợp pháp trước khi xoay vòng khóa DKIM.
Khuyến nghị
- Xác minh IP lạ và danh sách gửi thư hợp pháp trước khi xoay vòng khóa DKIM.
- Cập nhật DMARC thành chế độ p=reject để ngăn chặn gian lận.
- Sử dụng Amazon SES để phát hiện và phản ứng nhanh hơn với hoạt động bất thường.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn AWS Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Nguồn: AWS Security Blog ↗
SB
AWS Security BlogXem tất cả bài viết →
Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
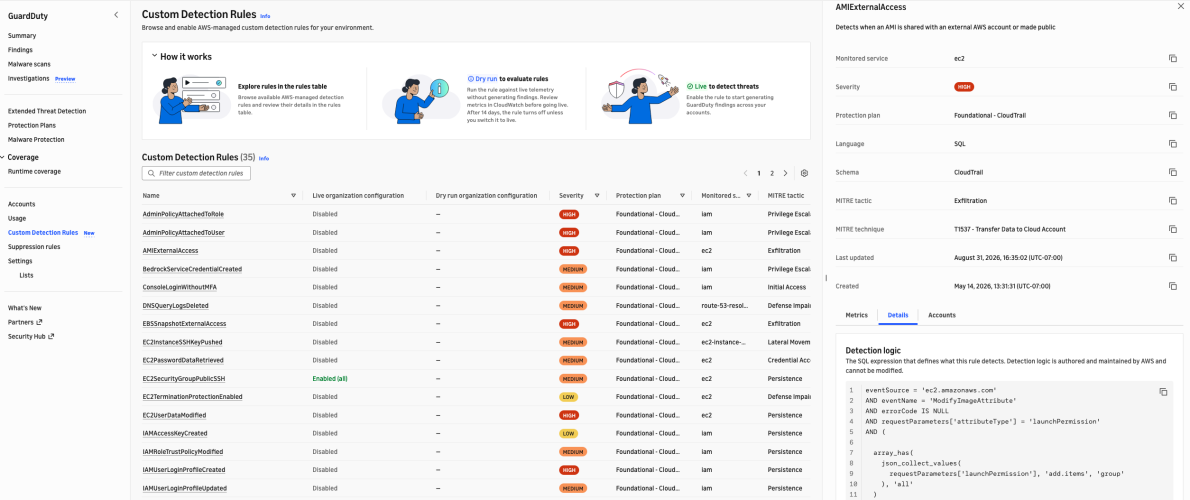
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
11/11/2026AWS Security Blog· Quốc tế EN
Bài kiểm tra sẵn sàng phản ứng sự cố OT giúp phát hiện thiếu hụt
11/11/2026Dark Reading· Quốc tế EN
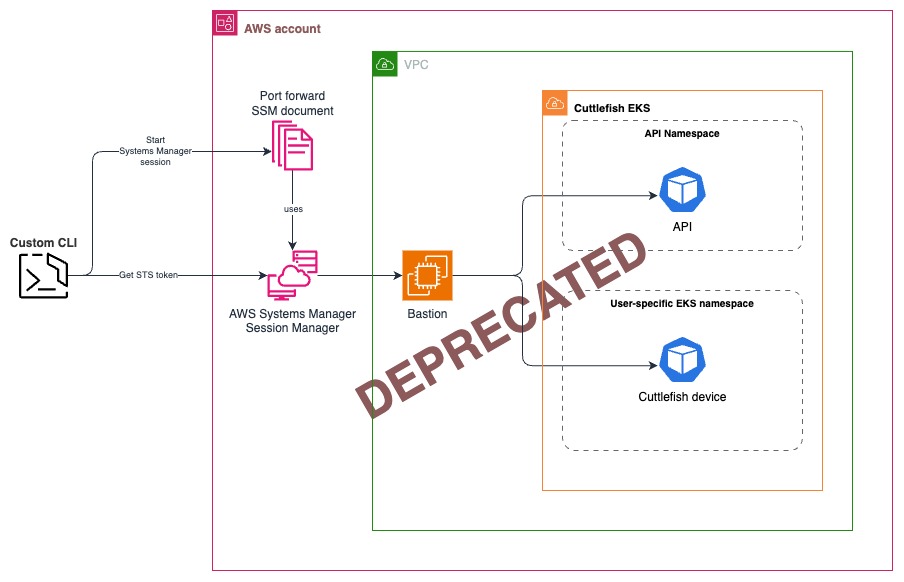
Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức
07/11/2026AWS Security Blog· Quốc tế EN
AI Agents làm thay đổi cáchSites nhận diện và quản lý người dùng
06/11/2026Cloudflare Security· Quốc tế EN