Từ khoá

#kubernetes

Tổng hợp bài viết được gắn thẻ “kubernetes”.

Tổng số 10 bài viết•Trang 1 / 1

Bài viết theo từ khoá

10 bài trên trang
Kiểm thử an ninh mây: vượt qua ranh giới tin cậy
Mối đe dọa

Kiểm thử an ninh mây: vượt qua ranh giới tin cậy

Kaspersky chia sẻ phương pháp kiểm thử an ninh mây của họ, tập trung vào việc đánh giá khả năng vi phạm ranh giới tin cậy giữa các khu vực booking website, guest rooms và staff area. Kiểm thử không chỉ dừng lại ở việc tìm ra lỗ hổng, mà còn đánh giá xem attacker có thể xâm nhập vào các dịch vụ của nhà cung cấp không.

Kaspersky Securelist· Quốc tế EN
Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới
Lỗ hổng

Laptop phát triển trở thành phần của sản xuất, CISO gặp thách thức mới

Laptop của phát triển phần mềm giờ đây chứa nhiều thông tin nhạy cảm như GitHub tokens và SSH keys. Các agent tự động có thể truy cập hệ thống mà trước đây yêu cầu sự can thiệp của con người. Điều này tạo ra rủi ro mới cho các CISO khi họ phải quản lý software tự động mà đã có con đường vào sản xuất. Sandboxing có thể giúp nhưng không giải quyết được tất cả. Một broker tin cậy cần thiết để phân bi

CSO Online· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọng

Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.

SANS Internet Storm Center· Quốc tế EN
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
Phòng thủ

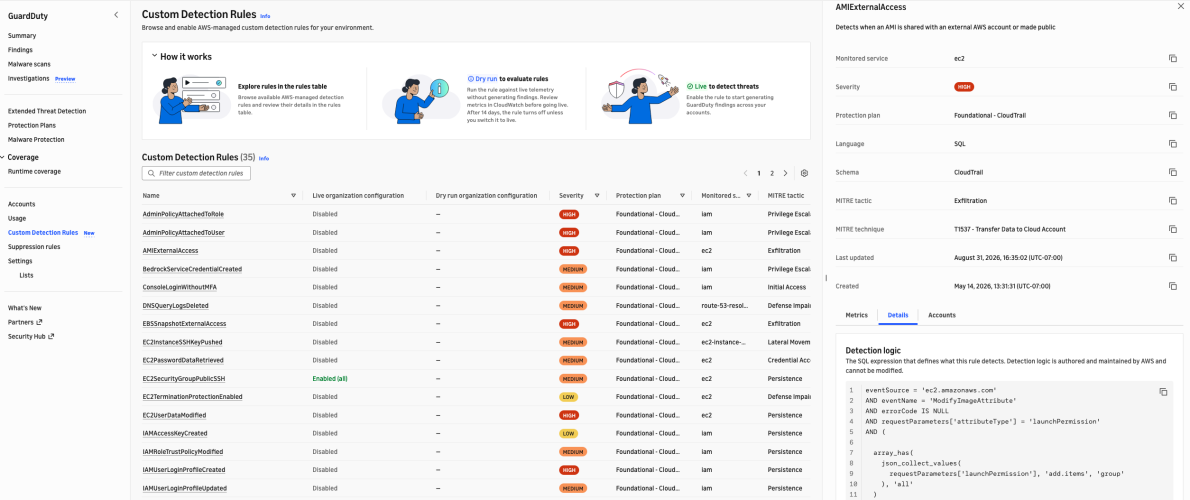
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động

Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.

AWS Security Blog· Quốc tế EN
Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức
Phòng thủ

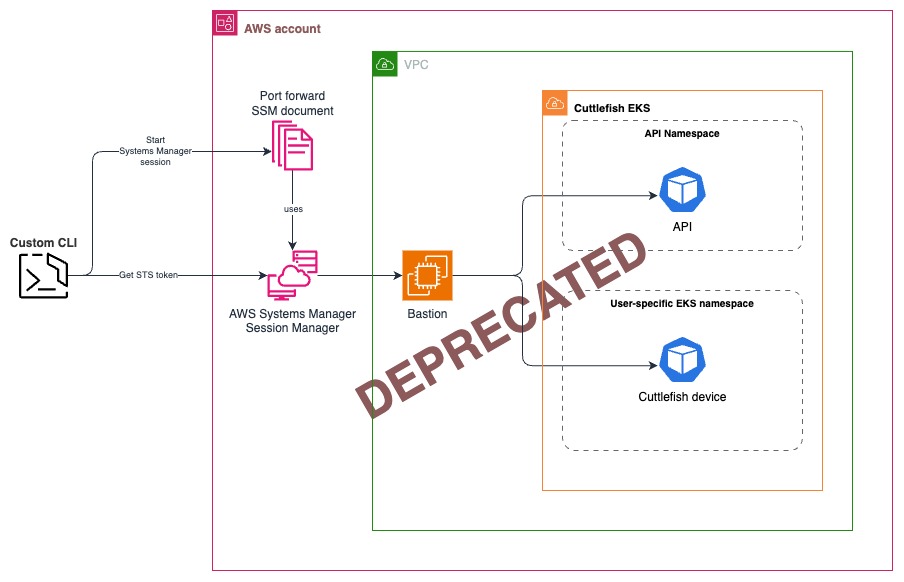
Kubernetes trong multi-tenant: giải quyết lỗ hổng an ninh giao thức

Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.

AWS Security Blog· Quốc tế EN
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

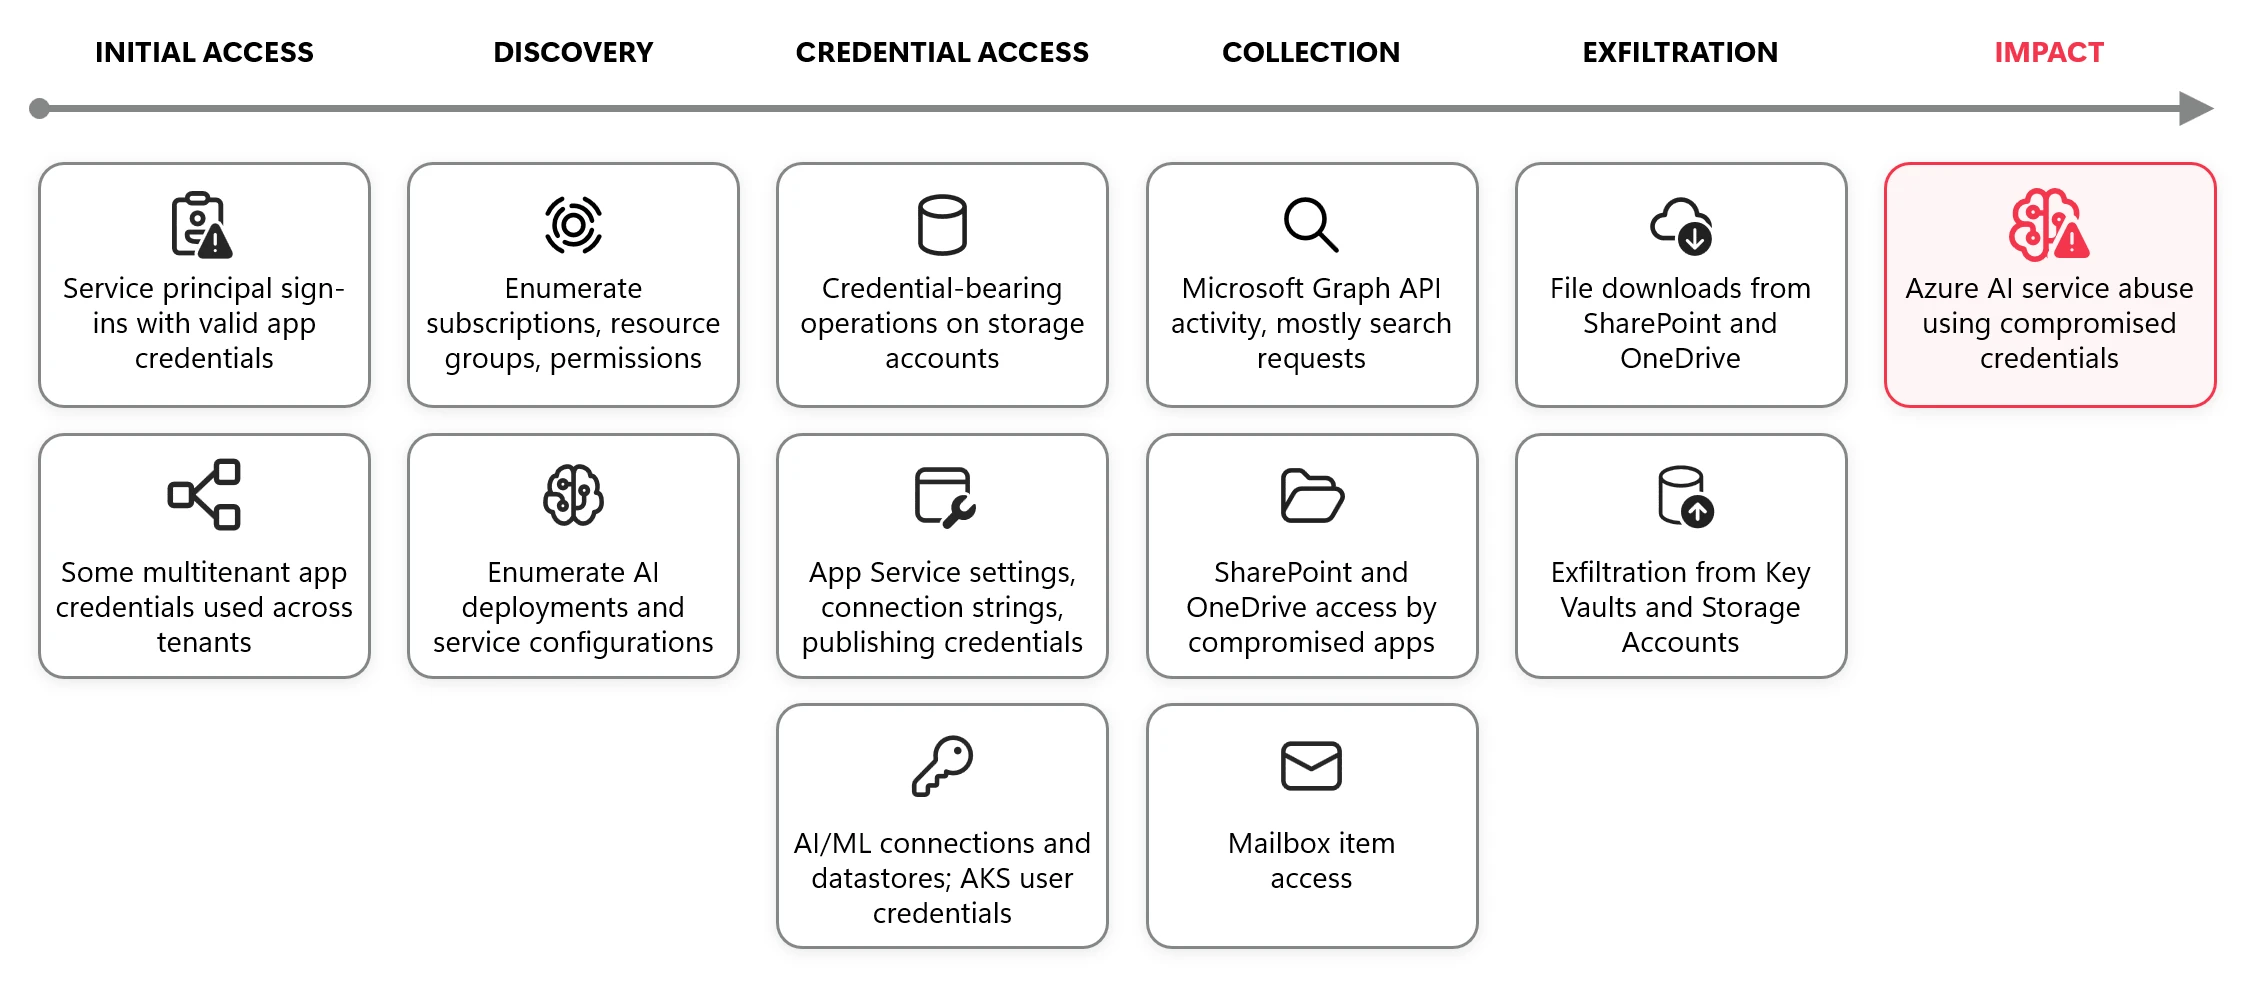
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes
Lỗ hổng

Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes

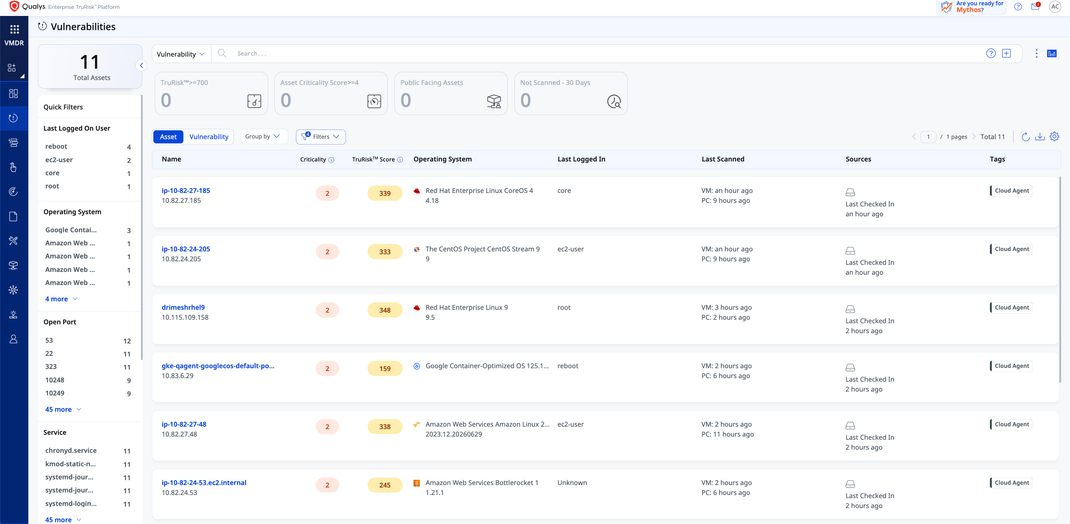
Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.

Qualys Blog· Quốc tế EN
8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống
Mối đe dọa

8 chứng thư trung gian của eMudhra bị đánh cắp, tạo rủi ro lớn cho hệ thống

Cisco Talos đã phát hiện 8 chứng thư trung gian của eMudhra bị đánh cắp, tạo ra rủi ro lớn cho hệ thống mạng. Các chứng thư này được sử dụng để xác thực các trang web và dịch vụ, nhưng do cấu hình sai khiến việc giải mã từ 384 byte giảm xuống 3-8 byte, làm cho việc khôi phục khóa riêng trở nên dễ dàng. eMudhra đã thu hồi các chứng thư bị đánh cắp và ngừng phát hành chứng thư mới.

Cisco Talos· Quốc tế EN
Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện
Lỗ hổng

Lỗ hổng zero-day trong PHP bị khai thác, Elastic phát hành quy tắc phát hiện

Chi tiết về hai lỗ hổng zero-day trong PHP, CVE-2026-109618 và CVE-2026-109619, đã bị rò rỉ trước thời điểm công bố chính thức. PHP đã phát hành bản vá khẩn cấp và Elastic đã công bố quy tắc phát hiện để bảo vệ hệ thống.

Elastic Security Labs· Quốc tế EN
Từ khoá #kubernetes — HueCA-CYBER