NIST phát hành hướng dẫn bảo mật công nghệ vận hành
NIST đã công bố bản thảo của Special Publication 800-82r4, hướng dẫn bảo mật công nghệ vận hành (OT). Bản thảo này mở rộng phạm vi bảo vệ đến tất cả các lĩnh vực quan trọng, đặc biệt là hệ thống lạnh và ngân hàng máu. NIST nhấn mạnh rằng an ninh OT phải hướng đến an toàn vật lý và môi trường, không chỉ dựa vào phần mềm và tường lửa.
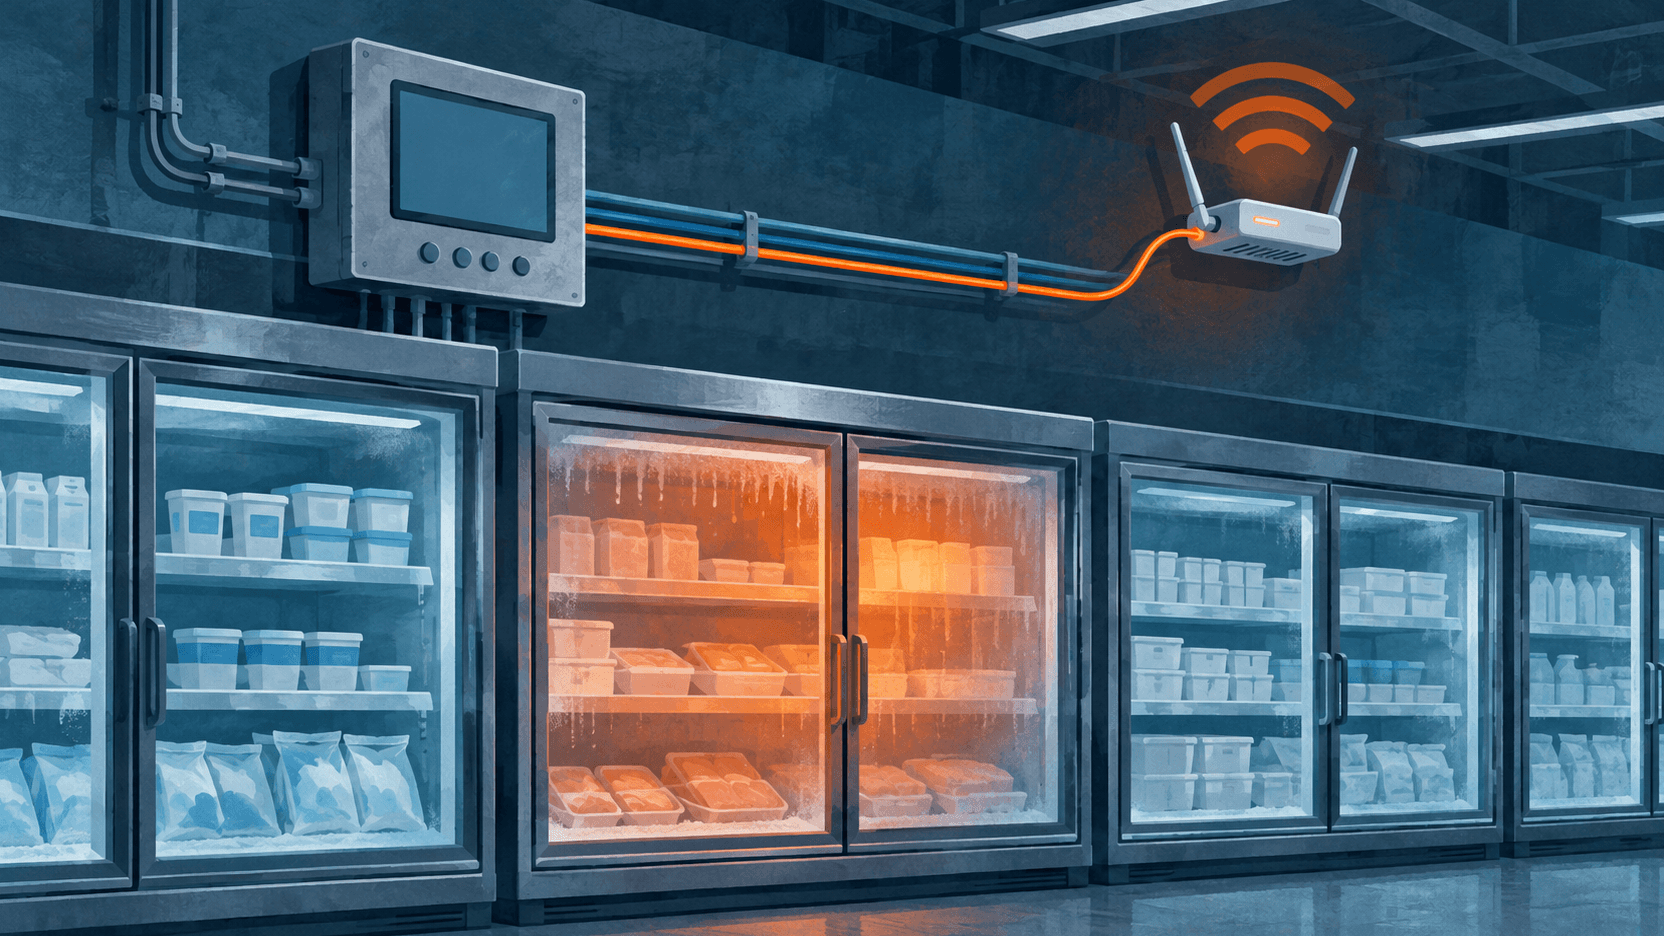
NIST đã công bố bản thảo của Special Publication 800-82r4, hướng dẫn bảo mật công nghệ vận hành (OT). Bản thảo này mở rộng phạm vi bảo vệ đến tất cả các lĩnh vực quan trọng, đặc biệt là hệ thống lạnh và ngân hàng máu. NIST nhấn mạnh rằng an ninh OT phải hướng đến an toàn vật lý và môi trường, không chỉ dựa vào phần mềm và tường lửa.
Nội dung chính
- NIST SP 800-82r4 mở rộng phạm vi bảo vệ đến tất cả các lĩnh vực quan trọng.
- Hướng dẫn này nhấn mạnh rằng an ninh OT phải hướng đến an toàn vật lý và môi trường.
- NIST đề xuất cách tách mạng OT khỏi mạng IT để đảm bảo ổn định hoạt động.
- Bản thảo này khuyến nghị áp dụng nguyên tắc Zero Trust trong quản lý truy cập.
- NIST nhấn mạnh việc quản lý rủi ro đối với các hệ thống legacy thông qua kiểm kê và giám sát.
Chi tiết sự việc
cookie di profilazione và social plugin, dù là của bên thứ nhất hay bên thứ ba, được sử dụng để theo dõi hành trình duyệt của người dùng, phân tích hành vi của họ với mục đích marketing và tạo ra các hồ sơ về sở thích, thói quen, lựa chọn của họ.
Qua cách này, có thể truyền đạt các thông điệp quảng cáo mục tiêu liên quan đến các sở thích của người dùng và phù hợp với những sở thích được thể hiện trong quá trình duyệt trực tuyến.
bạn cần chú ý rằng những cookie này có thể được sử dụng để thu thập dữ liệu cá nhân mà không có sự đồng ý của người dùng, do đó, việc hiểu rõ về cách sử dụng cookie và social plugin là rất quan trọng.
Đối tượng bị ảnh hưởng
Hệ thống lạnh và ngân hàng máu ở nhiều quốc gia châu Âu đã bị tấn công, gây ra hậu quả nghiêm trọng.
Khuyến nghị
- Các tổ chức nên áp dụng nguyên tắc Zero Trust trong quản lý truy cập.
- Phân tách mạng OT khỏi mạng IT để đảm bảo ổn định hoạt động.
- Quản lý rủi ro đối với các hệ thống legacy thông qua kiểm kê và giám sát.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Cybersecurity360 (Ý). Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Cybersecurity360 (Ý) (https://www.cybersecurity360.it). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Nhóm tấn công giả mạo thương hiệu AI bằng tên miền đánh máy sai
Hạ AI khó hơn thiết kế cho sự thất bại
Lập trình bảo mật cho AI: Nguyên tắc thiết kế và miễn dịch mạng