Tổng hợp cách sử dụng PKI với IAM Roles Anywhere
Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.
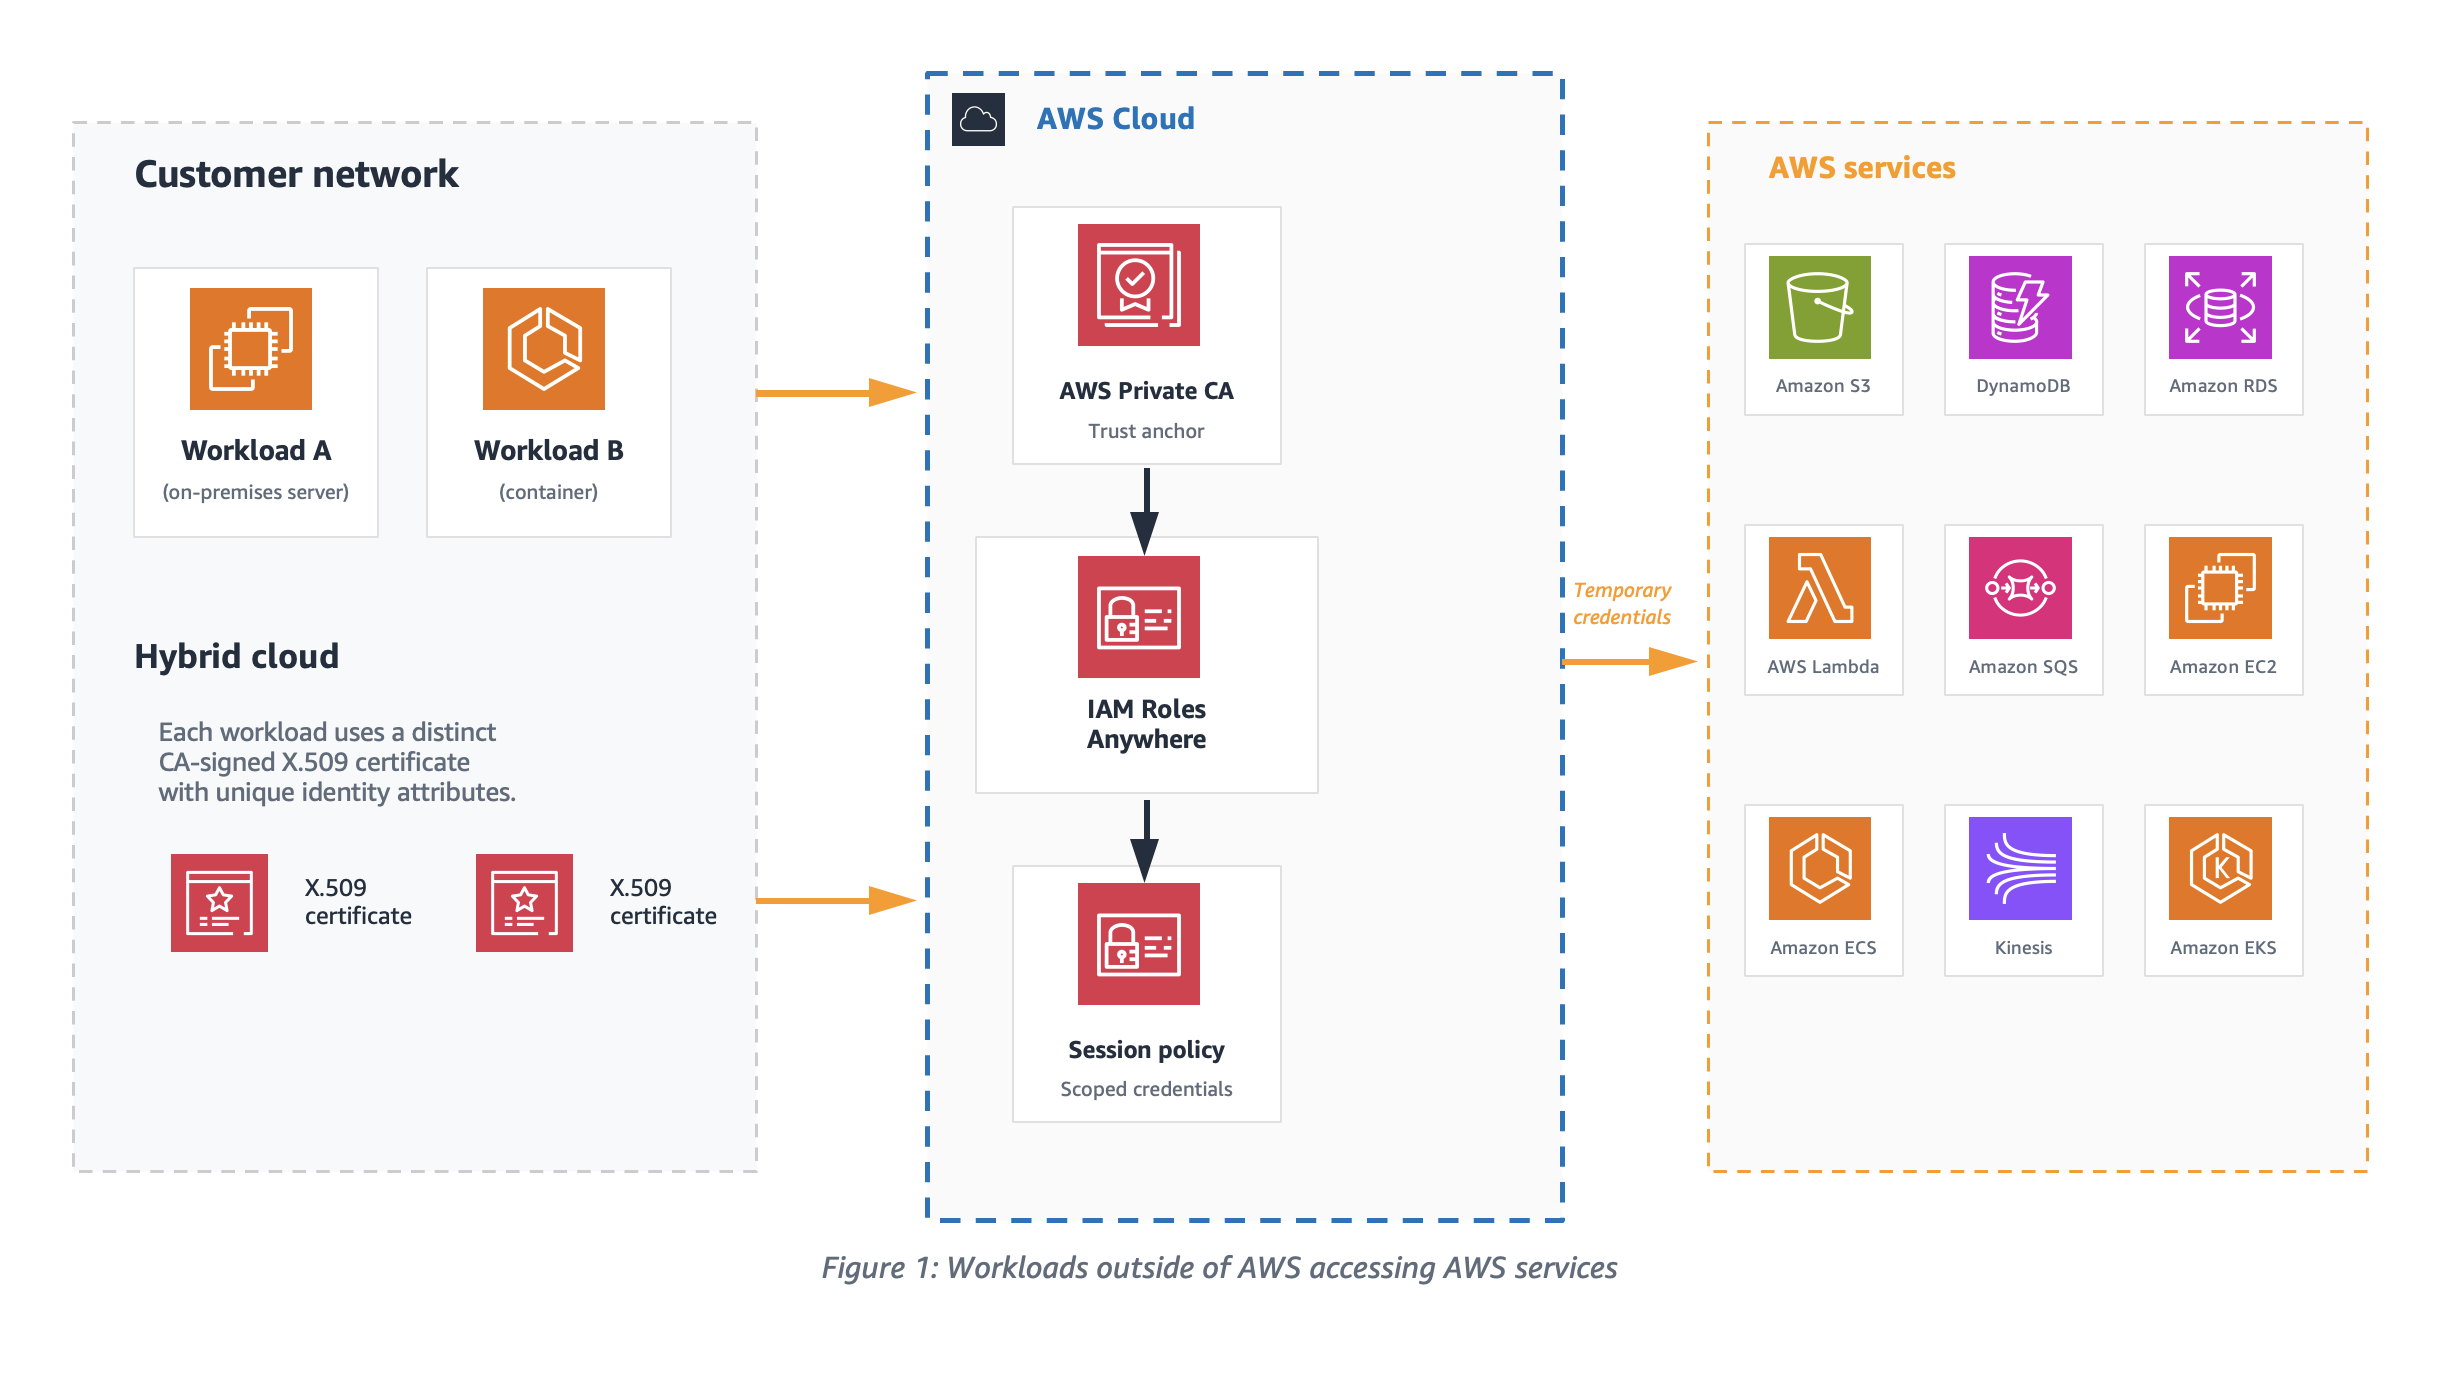
Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.
Điểm chính
- IAM Roles Anywhere sử dụng chứng từ an toàn tạm thời để giảm rủi ro từ việc chứng từ bị đánh cắp.
- PKI giúp quản lý và xác minh chứng từ và quyền truy cập của các công việc bên ngoài AWS.
- IAM Roles Anywhere yêu cầu cấu hình một mô hình tin cậy bằng cách sử dụng một điểm tin cậy và các vai trò IAM.
- Các công việc phải sử dụng chứng từ X.509 do cơ quan phát hành chứng từ của bạn ký.
Khuyến nghị
- Cấu hình các đặc điểm chứng từ phù hợp và tạo mô hình tin cậy xung quanh những đặc điểm đó.
- Tạo một điểm tin cậy và cấu hình các vai trò IAM với chính sách tin cậy IAM Roles Anywhere.
- Cấu hình các hồ sơ với vai trò IAM và đính kèm các chính sách phiên phù hợp.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn AWS Security Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ AWS Security Blog (https://aws.amazon.com/blogs/security/). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Nhóm tấn công giả mạo thương hiệu AI bằng tên miền đánh máy sai
Hạ AI khó hơn thiết kế cho sự thất bại
NIST phát hành hướng dẫn bảo mật công nghệ vận hành