Nhóm Gheist thử nghiệm tấn công mở rộng bằng Token GitHubôm
Một chiến dịch tự động đang cài đặt các quy trình rò rỉ bí mật vào mọi kho lưu trữ mà các token GitHub bị trộm có thể tiếp cận. Nhóm này không sử dụng máy chủ C2 và đang liên tục phát triển. GitHub đã cải thiện an ninh gần đây đã làm gián đoạn hoạt động của nhóm.
Một chiến dịch tự động đang cài đặt các quy trình rò rỉ bí mật vào mọi kho lưu trữ mà các token GitHub bị trộm có thể tiếp cận. Nhóm này không sử dụng máy chủ C2 và đang liên tục phát triển. GitHub đã cải thiện an ninh gần đây đã làm gián đoạn hoạt động của nhóm.
Điểm chính
- chiến dịch tự động cài đặt quy trình rò rỉ bí mật
- không sử dụng máy chủ C2
- tích cực phát triển và thích nghi
- đã bị gián đoạn bởi cải tiến an ninh của GitHub
Khuyến nghị
- cần tăng cường bảo mật cho token GitHub
- điều tra và giám sát hoạt động bất thường trên tài khoản GitHub
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Wiz Research. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Tin tổng hợp tự động từ Wiz Research (https://www.wiz.io/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Nhóm tấn công khai thác lỗ hổng GitHub, truy xuất thông tin mật
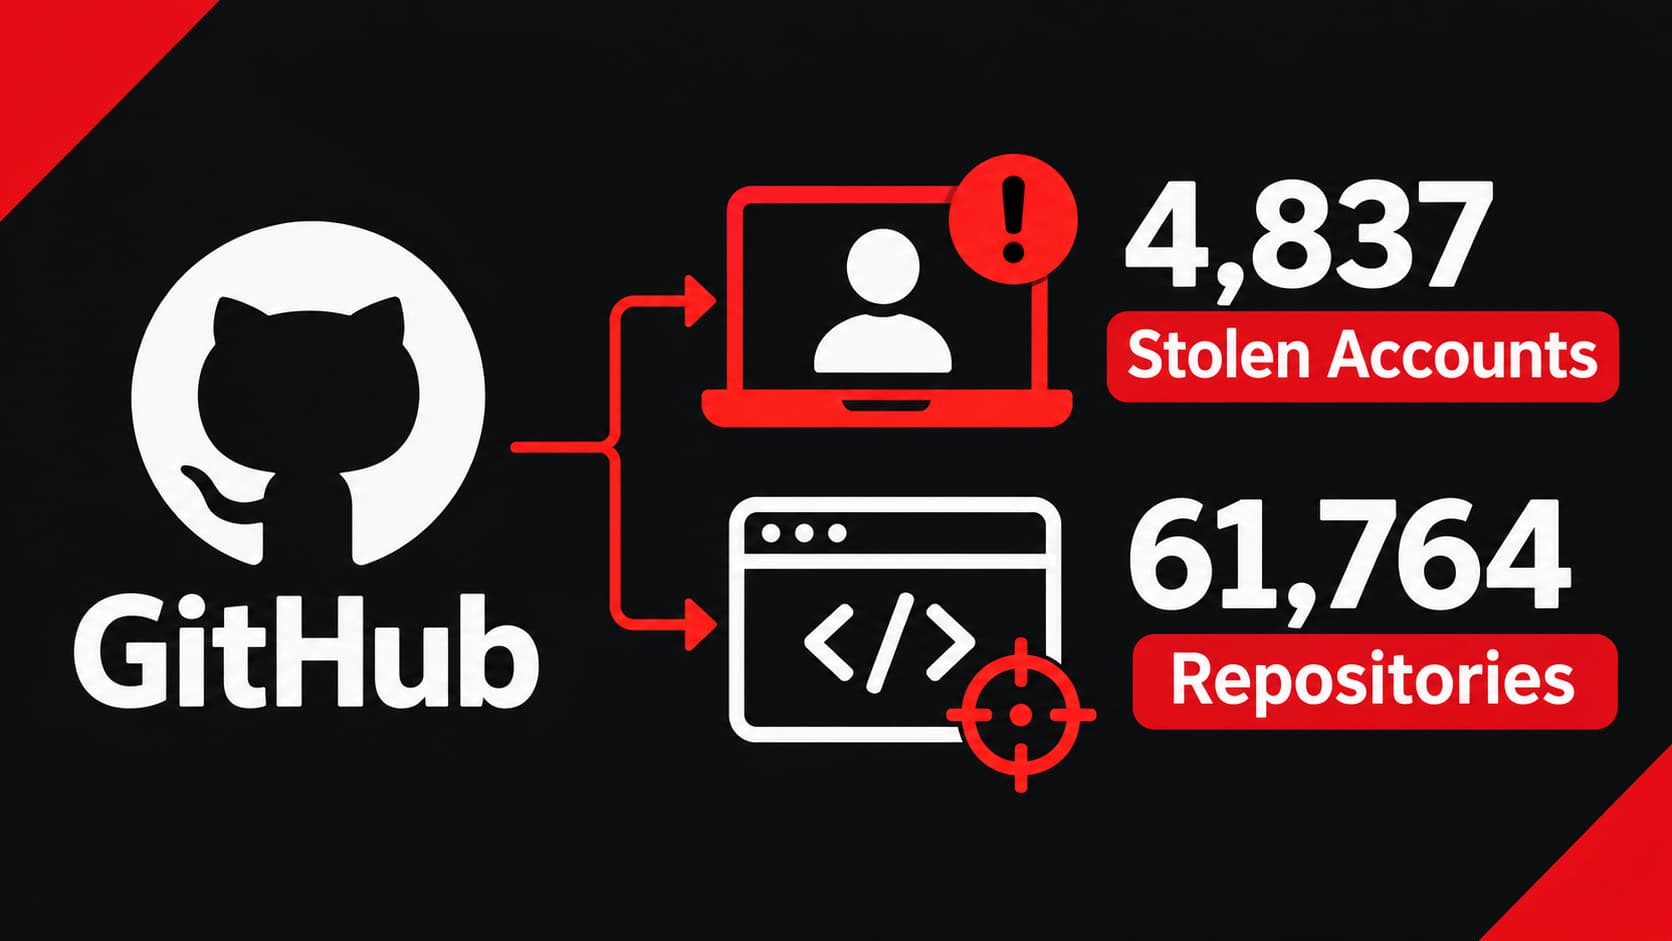
Cụm hacker sử dụng 4.837 tài khoản GitHub bị đánh cắp để tấn công 61.764 kho lưu trữ
Tấn công giả mạo 4.800 tài khoản GitHub để truy cướp thông tin cloud