




Lỗ hổngTrung bình
Nghiên cứu viên khai thác lỗ hổng trong kính thông minh Ray-Ban Meta
Một nghiên cứu viên đã tìm ra cách khai thác lỗ hổng để chạy mã của riêng mình trên kính thông minh Ray-Ban Meta. Lỗ hổng này cho phép người dùng kiểm soát thiết bị mà không cần sự đồng ý của Meta, gây ra nhiều lo ngại về an ninh.
MLMalwarebytes LabsBiên tập & Phân tích
0 lượt xem
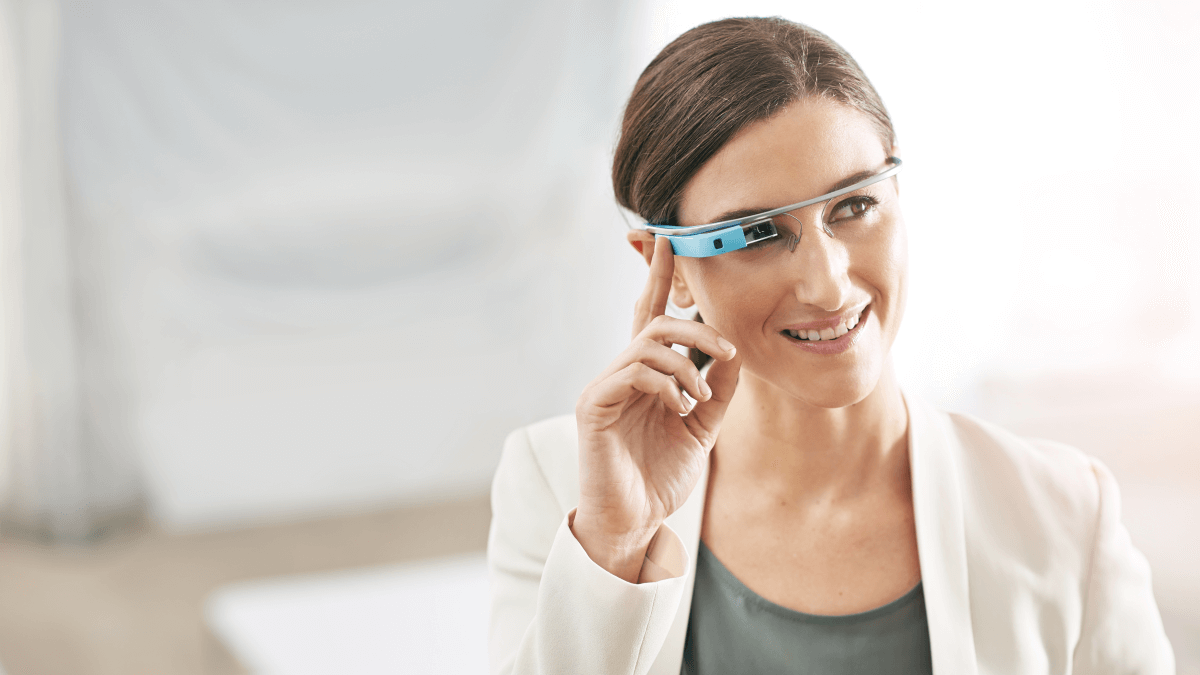
Một nghiên cứu viên đã tìm ra cách khai thác lỗ hổng để chạy mã của riêng mình trên kính thông minh Ray-Ban Meta. Lỗ hổng này cho phép người dùng kiểm soát thiết bị mà không cần sự đồng ý của Meta, gây ra nhiều lo ngại về an ninh.
Điểm chính
- Nghiên cứu viên Paula tìm ra cách chạy mã riêng trên kính Ray-Ban Meta.
- Lỗ hổng này xuất hiện trong firmware cũ, nhưng đã được Meta khắc phục.
- Thiết bị có camera, micrô và kết nối không dây, đặt trên khuôn mặt suốt ngày.
- Việc này tạo ra nhiều lo ngại về an ninh và quyền riêng tư.
Khuyến nghị
- Cập nhật firmware và ứng dụng Meta AI thường xuyên.
- Tránh sử dụng ứng dụng hoặc sửa đổi không chính thức.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Malwarebytes Labs. Vui lòng đối chiếu bài gốc trước khi sử dụng.
Nguồn: Malwarebytes Labs ↗
ML
Malwarebytes LabsXem tất cả bài viết →
Tin tổng hợp tự động từ Malwarebytes Labs (https://www.malwarebytes.com/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Bê bối tình ái của Jensen Huang phơi bày điểm yếu trong đời tư giới tỷ phú công nghệ
14/11/2026VnExpress Thế giới· Trong nước

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu
14/11/2026CSO Online· Quốc tế EN

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa
14/11/2026ZDNet Security· Quốc tế EN
Anthropic tin AI sẽ chống lỗ hổng trong năm
14/11/2026GovInfoSecurity· Quốc tế EN