Chuyên mục tin tức

Lỗ hổng

Lỗ hổng Zero-day, phân tích CVE, PoC và cảnh báo bản vá khẩn cấp

Tổng số 340 bài viết•Trang 28 / 34

Danh sách bài viết

10 bài trên trang
Lỗ hổng quan trọng trong UEFI firmware làm cho hầu hết máy chủ trên thế giới dễ bị tấn công
Lỗ hổng

Lỗ hổng quan trọng trong UEFI firmware làm cho hầu hết máy chủ trên thế giới dễ bị tấn công

Một lỗ hổng nghiêm trọng trong UEFI firmware, được sử dụng trên hầu hết các máy chủ và trung tâm dữ liệu, cho phép kẻ tấn công thực thi mã sớm trong quá trình khởi động. Điều này tạo ra rủi ro cho hầu hết các máy chủ trên toàn cầu.

WIRED Security· Quốc tế EN
8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle
Lỗ hổng

8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle

8 khóa privates trong 255 số của eMudhra bị lộ, tạo điều kiện cho tin tặc phát hành chứng chỉ giả mạo. Các trình duyệt đã chặn các chuỗi chứng chỉ nguy hiểm, nhưng IT và đội ngũ an ninh cần đánh giá và khắc phục nguy cơ trong nhiều hệ thống khác.

Kaspersky Daily· Quốc tế EN
InsightGovCloud hỗ trợ tuân thủ BOD 22-01 của CISA
Lỗ hổng

InsightGovCloud hỗ trợ tuân thủ BOD 22-01 của CISA

InsightGovCloud, giải pháp an ninh của Rapid7, giúp tổ chức tuân thủ BOD 22-01 của CISA bằng cách cung cấp giám sát tự động, báo cáo tuân thủ và quản lý rủi ro. Giải pháp này giúp tổ chức xác định tài sản có rủi ro, ưu tiên việc khắc phục và duy trì hồ sơ tuân thủ.

Rapid7· Quốc tế EN
Lỗ hổng

Tám mối đe dọa an ninh mạng trong tuần đen

Trong tuần qua, xuất hiện bốn vấn đề an ninh mạng nghiêm trọng liên quan đến PHP, Linux kernel và LiteLLM. Các chuyên gia nhận định một số mối đe dọa cần hành động ngay lập tức, trong khi một số chỉ gây tiếng vang hơn là mối đe dọa thực sự.

ESET WeLiveSecurity· Quốc tế EN
Lỗ hổng

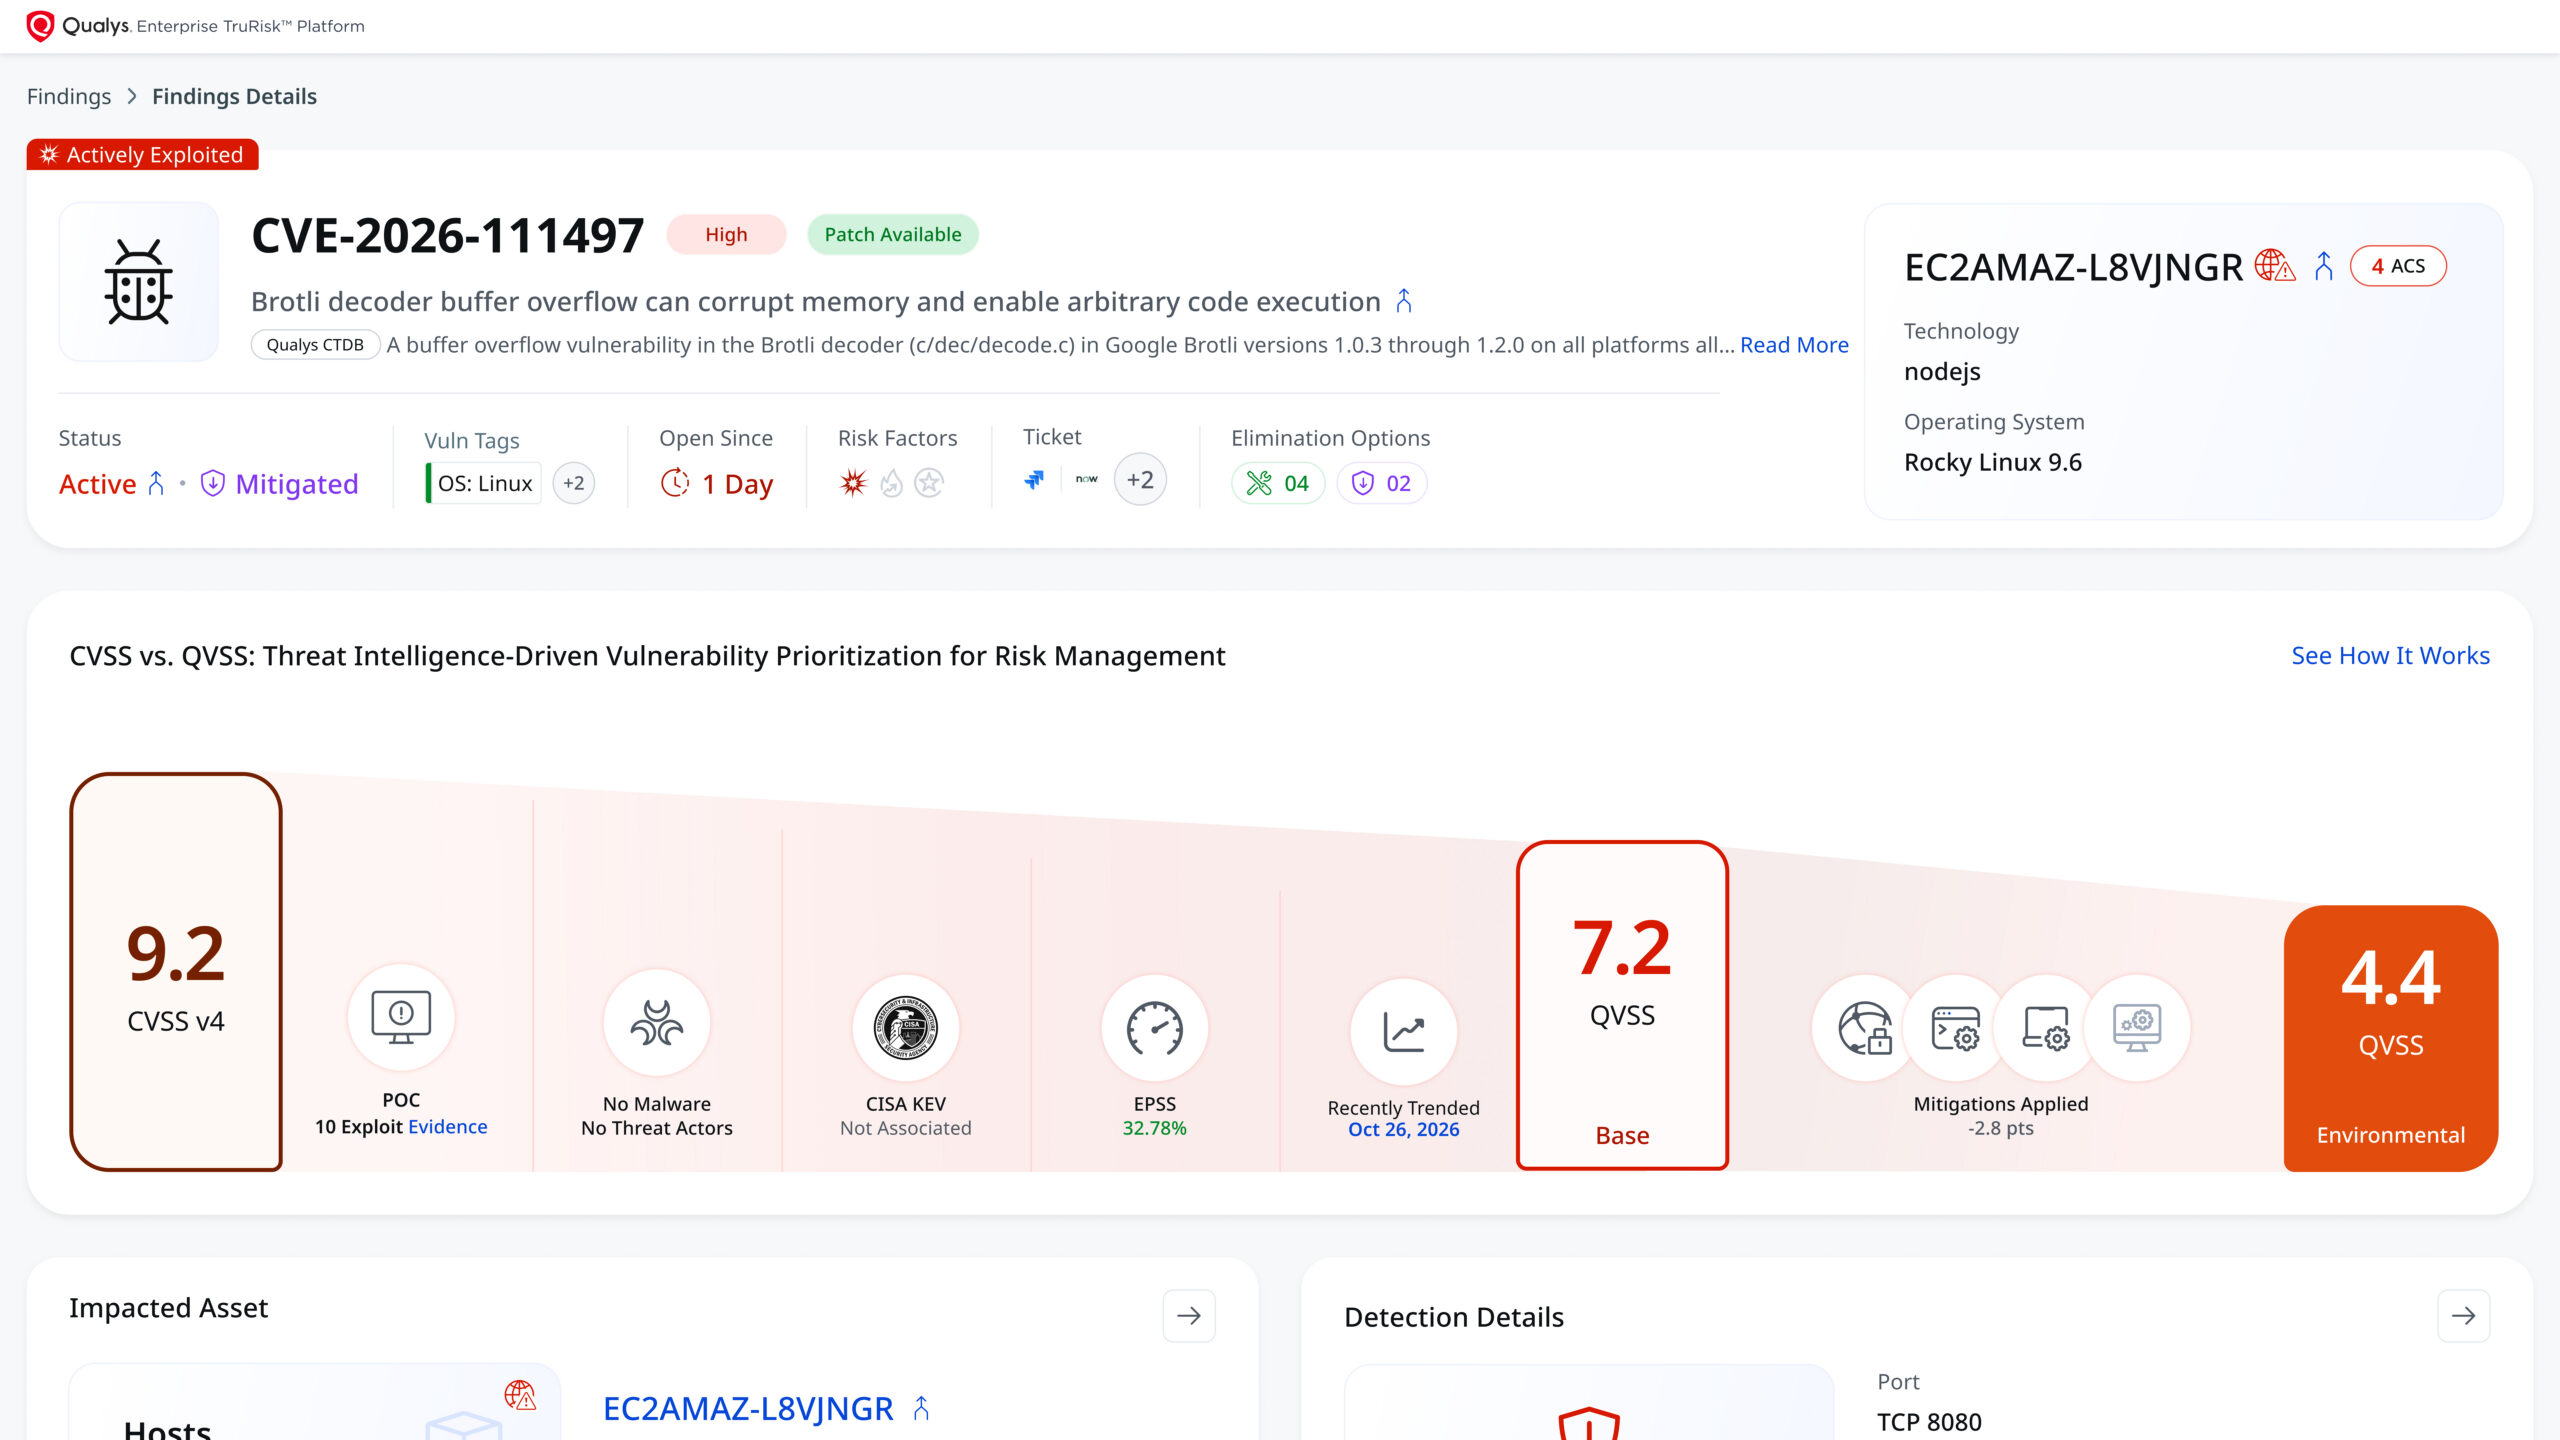
Lỗ hổng trong thư viện Brotli có thể cho phép thực thi mã từ xa

Một lỗ hổng đã được phát hiện trong thư viện Brotli của Google, có thể cho phép thực thi mã từ xa. Brotli là thuật toán nén được sử dụng để nén nội dung web trước khi gửi qua HTTP. Thành công trong việc khai thác lỗ hổng này có thể cho phép kẻ tấn công từ xa thực hiện nhiều hành động, bao gồm tiết lộ thông tin nhạy cảm, làm gián đoạn quá trình hoặc thực thi mã từ xa.

CIS Advisories· Quốc tế EN
Làm việc kín đáo quyết định sự nghiệp an ninh mạng
Lỗ hổng

Làm việc kín đáo quyết định sự nghiệp an ninh mạng

Brandon Caldwell, một quản lý kỹ sư an ninh ứng dụng tại AWS, chia sẻ về công việc hàng ngày của mình, tập trung vào việc trò chuyện với đội ngũ phát triển để tìm ra điểm yếu trong mã nguồn. Anh ấy nhấn mạnh tầm quan trọng của kỹ năng giao tiếp và viết văn bản rõ ràng trong ngành an ninh mạng.

AWS Security Blog· Quốc tế EN
Nhóm ShinyHunters khai thác lỗ hổng SSRF để thực thi mã remoted code trong Oracle PeopleSoft
Lỗ hổng

Nhóm ShinyHunters khai thác lỗ hổng SSRF để thực thi mã remoted code trong Oracle PeopleSoft

Mandiant báo cáo về việc nhóm ShinyHunters tiếp tục khai thác lỗ hổng SSRF (Server-Side Request Forgery) trong Oracle PeopleSoft thông qua PeopleSoft Integration Gateway (PSIGW) và PeopleSoft Environment Management Hub (PSEMHUB). Lỗ hổng cho phép tin tặc thực thi mã remoted code trên hệ thống PeopleSoft.

Zero Day Initiative· Quốc tế EN
Lỗ hổng

Mitsubishi Electric công bố bản vá cho 3 lỗ hổng bảo mật

CISA cảnh báo về 3 lỗ hổng bảo mật trong các sản phẩm của Mitsubishi Electric, có thể cho phép kẻ tấn công thực hiện mã độc tùy ý, bỏ qua xác thực hoặc thực hiện các hoạt động bất hợp pháp. Công ty đã phát hành bản vá cho các phiên bản cụ thể của GENESIS, GENESIS64, ICONICS Suite, HyperHistorian, AnalytiX, MobileHMI, IoTWorX, MC Works64, GENESIS32 và BizViz.

CISA Advisories· Quốc tế EN
Lỗ hổng

Lỗ hổng zero-day trong EPICS Base bị khai thác, Google phát hành bản vá khẩn

CISA cảnh báo các lỗ hổng zero-day trong EPICS Base có thể gây ra tình trạng mất dịch vụ, rò rỉ thông tin và mã độc chạy tự động. Các phiên bản EPICS Base <=7.0.10 đều bị ảnh hưởng. Google đã phát hành bản vá 7.0.11 để khắc phục.

CISA Advisories· Quốc tế EN
Chuyên mục Lỗ hổng — HueCA-CYBER