




Node.js lỗ hổng Brotli bị khai thác, Qualys đề xuất biện pháp tạm thời
Node.js đã vá lỗ hổng Brotli decoder nhưng việc cập nhật tại quy mô lớn còn chậm. Qualys đề xuất các biện pháp tạm thời để giảm nguy cơ trong khi chờ cập nhật.
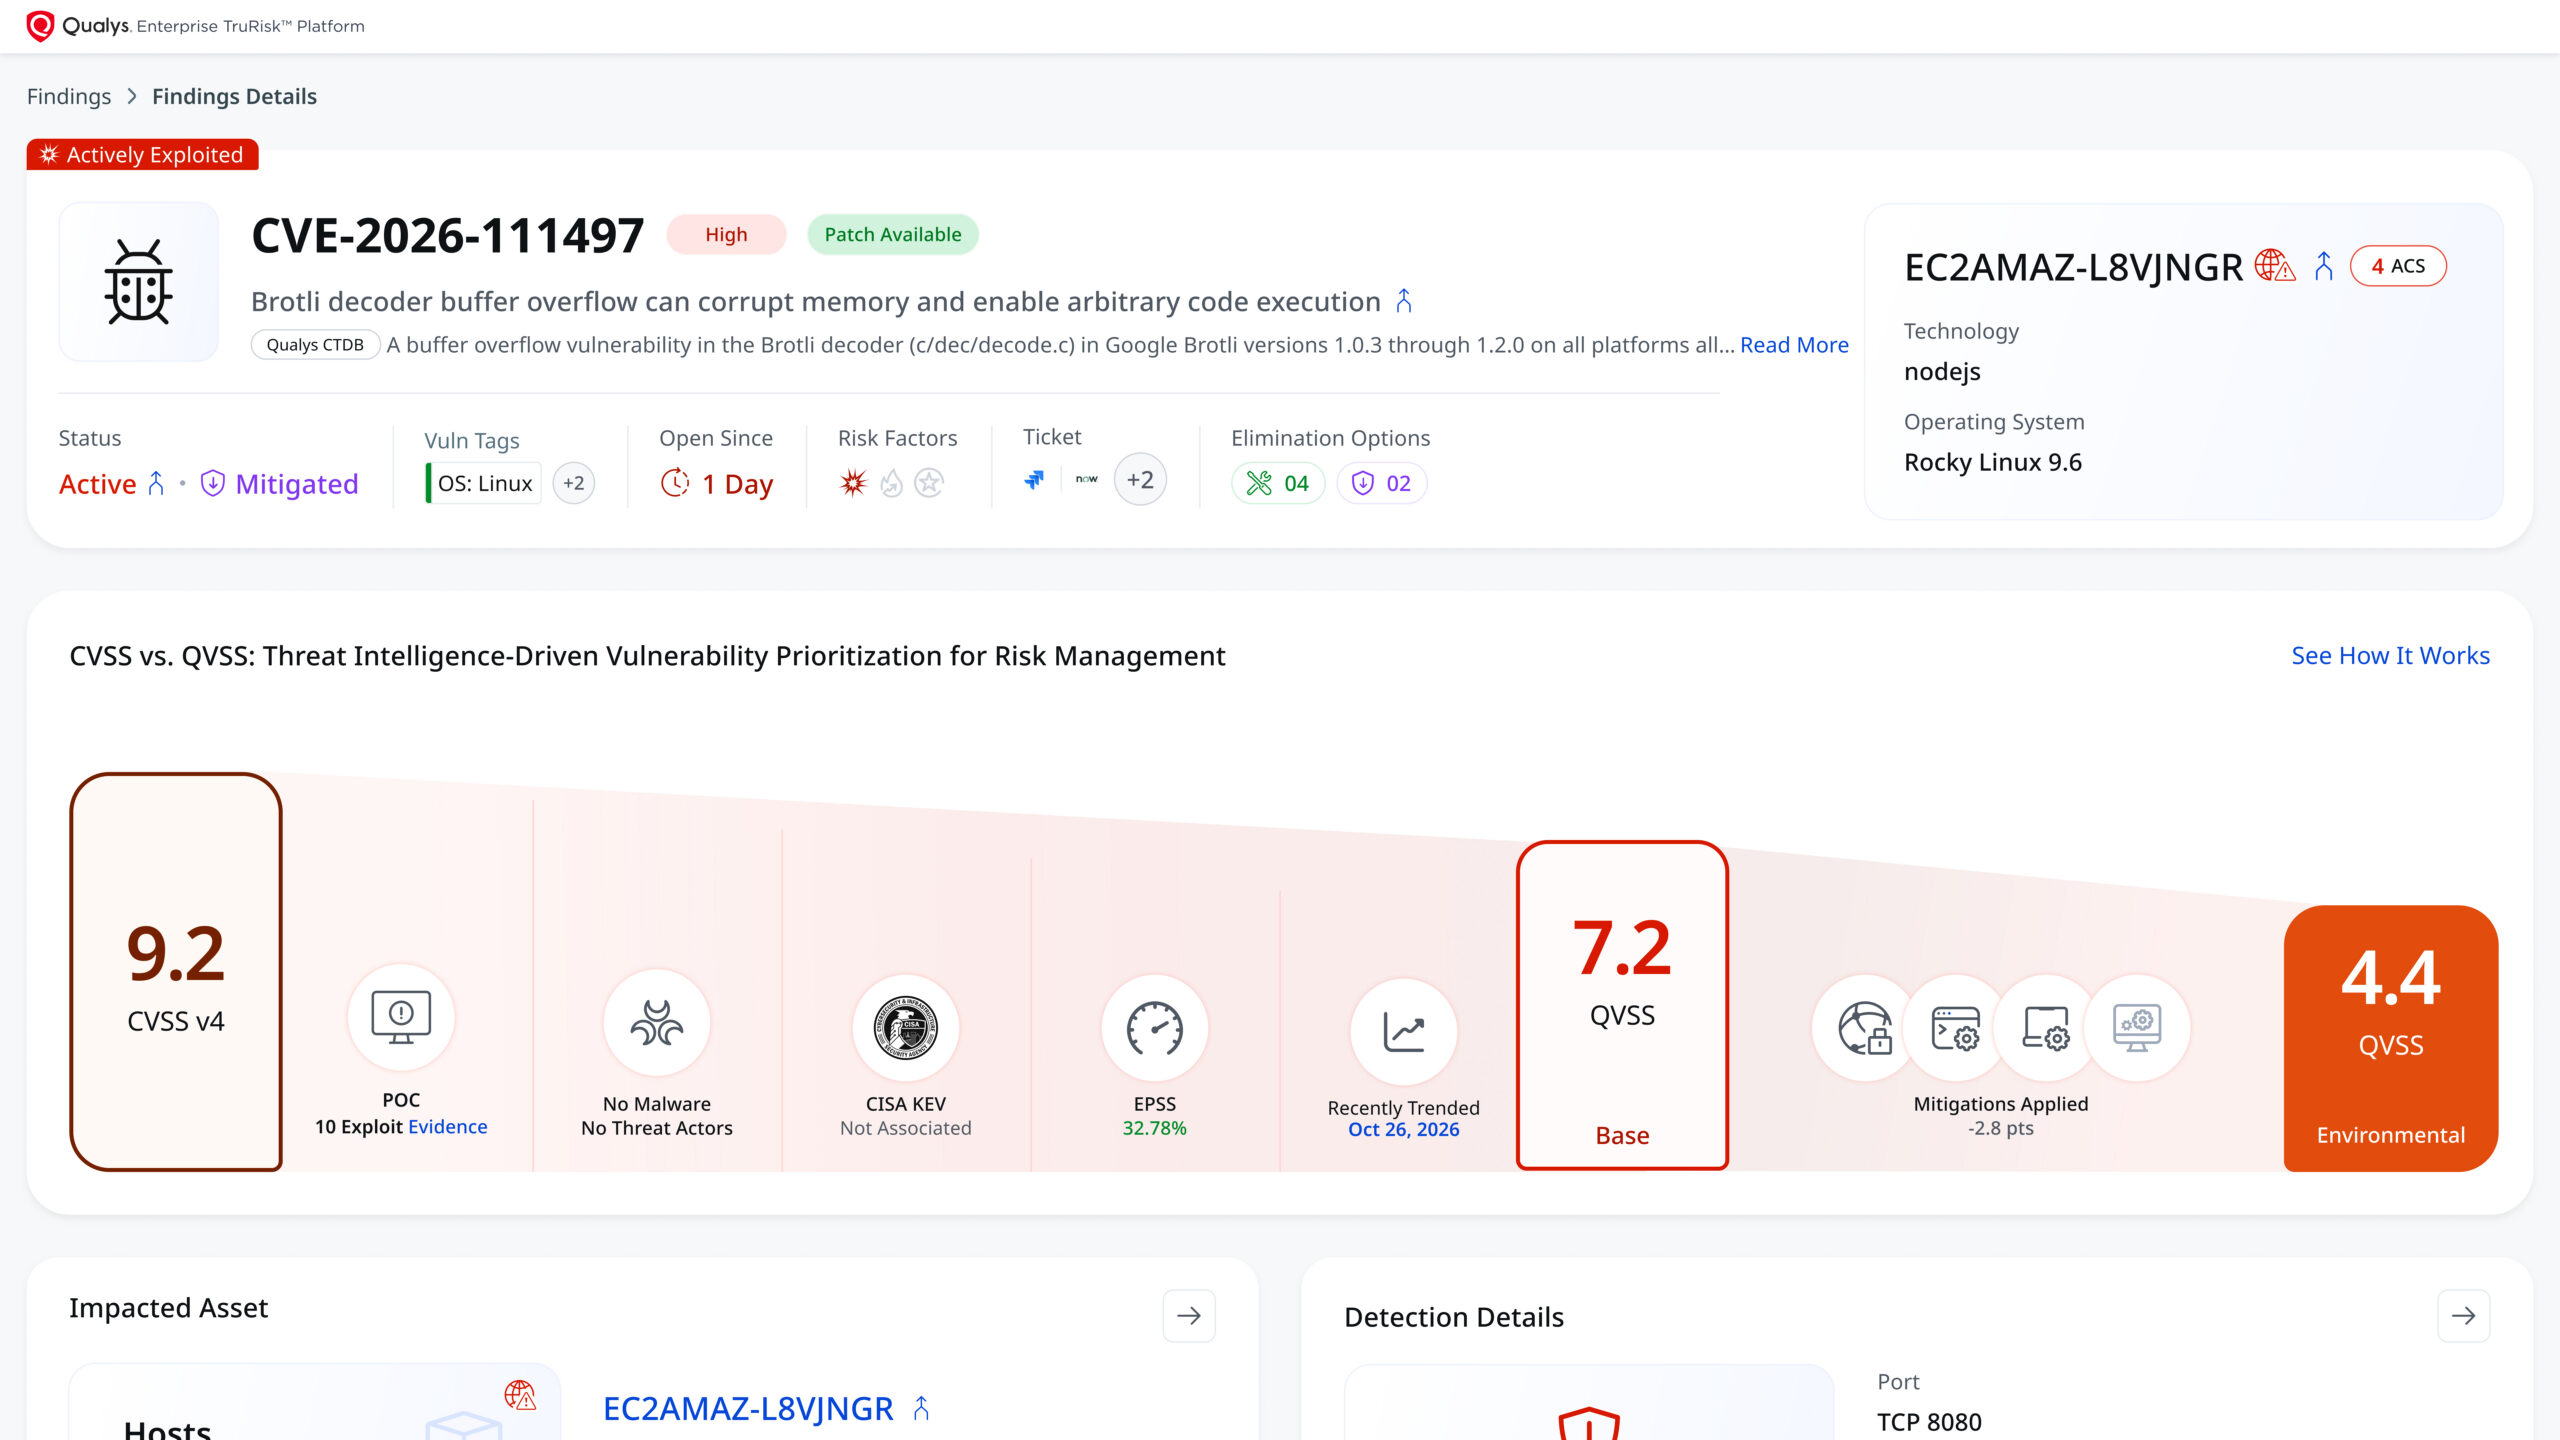
Node.js đã vá lỗ hổng Brotli decoder nhưng việc cập nhật tại quy mô lớn còn chậm. Qualys đề xuất các biện pháp tạm thời để giảm nguy cơ trong khi chờ cập nhật.
Điểm chính
- Node.js đã vá lỗ hổng Brotli decoder trong phiên bản 22.23.4, 24.22.1 và 26.12.1.
- Chỉ 42,000 trong 3 triệu thiết lập Node.js đã được vá, còn 1.7 triệu chạy phiên bản hết hạn.
- Qualys đề xuất các biện pháp tạm thời để giảm nguy cơ trong khi chờ cập nhật.
Khuyến nghị
- Tìm và ưu tiên Node.js bị ảnh hưởng, áp dụng biện pháp tạm thời, tăng cường bảo vệ hiện có, sau đó vá và kiểm tra.
- Giảm rủi ro cho các dịch vụ internet-facing và dịch vụ mở kết nối TLS đến địa chỉ người dùng.
- Chuyển đổi địa chỉ IP sang dạng chuẩn trước khi kết nối TLS, từ chối địa chỉ không chuẩn.
- Tắt keep-alive cho các kết nối đến máy chủ không kiểm soát.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Qualys Blog. Vui lòng đối chiếu bài gốc trước khi sử dụng.
🛡️ Thông tin lỗ hổng liên quan (8)
Tổng hợp tự động từ MITRE CVE · NIST NVD · FIRST EPSS · CISA KEV · dịch bằng AIGoogle Brotli — Lỗ hổng giá trị trả về không kiểm tra của bộ giải mã Brotli của Google. Đưa vào KEV ngày 2026-10-27, hạn khắc phục với cơ quan liên bang Mỹ: 2026-11-10. Yêu cầu: Áp dụng các biện pháp khắc phục theo hướng dẫn nhà sản xuất, đảm bảo tuân thủ hướng dẫn CISA BOD 26-04 Prioritizing Security Updates Based on Risk (xem URL trong Ghi chú) và hướng dẫn CISA “Forensics Triage Requirements” (xem URL trong Ghi chú). Theo hướng dẫn BOD 26-04 cho các dịch vụ đám mây hoặc ngừng sử dụng sản phẩm nếu biện pháp khắc phục không có sẵn. Các bên liên quan có trách nhiệm đánh giá mỗi tài sản về sự phơi bày trên Internet và đảm bảo tuân thủ hướng dẫn cập nhật vá BOD 26-04.
Viết ngoài phạm vi trong bộ giải mã Brotli của Google
Một lỗ hổng tràn bộ đệm trong bộ giải mã Brotli (c/dec/decode.c) trong các phiên bản Google Brotli từ 1.0.3 đến 1.2.0 trên tất cả các nền tảng cho phép một kẻ tấn công không xác thực từ xa để làm hỏng bộ nhớ trạng thái giải mã ngoài phạm vi, tiết lộ nội dung bộ nhớ nhạy cảm, gây ra tình trạng không thể sử dụng dịch vụ hoặc có thể thực thi mã code tùy ý sử dụng một luồng Brotli-compressed stream được tạo ra.
Một lỗ hổng trong việc xác minh tên máy chủ TLS của Node.js có thể khiến chứng chỉ máy chủ được xác minh chống lại một địa chỉ IP khác so với địa chỉ mà khách hàng kết nối, khi tên là một chuỗi IPv4 không chuẩn có một số hàng đầu là số 0, như `0127.0.0.1`. Theo quy tắc URL của WHATWG, chuỗi số hàng đầu được đọc như hệ số octal (`0127.0.0.1` trở thành `87.0.0.1`), trong khi quá trình kết nối được thực hiện thông qu…
Một lỗ hổng trong xác minh tên máy chủ TLS của Node.js cho phép chứng chỉ không có địa chỉ IP SAN khớp xác thực kết nối đến địa chỉ IPv4 khi tên máy chủ được viết với các ký tự không phải ASCII, như các chữ số fullwidth (`127.0.0.1`). `tls.checkServerIdentity()` không nhận ra các tên máy chủ như địa chỉ IP, ngay cả khi chúng được chuẩn hóa và giải quyết thành một địa chỉ IPv4 thông thường, và so sánh chúng với tê…
Một lỗ hổng trong quá trình giải quyết DNS của Node.js cho phép tên miền chứa ký tự NUL bị cắt đứt im lặng bởi các hàm dns.resolve*() và dns.reverse(). Đây là một giải pháp không hoàn chỉnh của CVE-2026-48930, chỉ bao gồm dns.lookup() và các tùy chọn host của net/tls. Vì tên được truyền đến c-ares dưới dạng chuỗi C, giải quyết các yêu cầu tên như attacker.example\0.trusted.example sẽ giải quyết attacker.example v…
Một lỗ hổng trong việc xác minh tên máy chủ TLS của Node.js cho phép chứng chỉ chỉ có một DNS SAN xác thực một điểm kết nối IP khi khách hàng kết nối bằng cách sử dụng một cách viết IPv4 không chuẩn, như `0177.0.0.1`, `0x7f.0.0.1`, `2130706433` hoặc `127.1`. Hàm `tls.checkServerIdentity()` không phân loại các tên máy chủ này là địa chỉ IP, mà đã chuẩn hóa chúng thành dạng chuẩn và so sánh kết quả với tên miền DNS …
Một lỗ hổng trong việc tái sử dụng kết nối của Agent HTTP trong Node.js có thể khiến khách hàng chấp nhận phản hồi hợp lệ trước khi khách hàng đã gửi yêu cầu. Đây là một giải pháp không hoàn chỉnh cho CVE-2026-48931. Giá đỡ phá hủy các luồng keep-alive đang-idle khi có dữ liệu không mong đợi chỉ chạy khi vòng lặp sự kiện đang kiểm tra I/O. Nếu một phản hồi không mong đợi đã đạt đến luồng nhưng chưa được đọc trước…
Một lỗ hổng trong mô hình quyền truy cập filesystem của Node.js có thể cấp quyền truy cập vào các đường dẫn không phù hợp với quy tắc wildcard `--allow-fs-read` hoặc `--allow-fs-write`. Khi đường dẫn yêu cầu ngắn hơn tiền tố của một quy tắc cấp quyền wildcard, quá trình tìm kiếm cây nhị phân dừng so sánh sớm và coi đường dẫn đó là một khớp. Ví dụ, `--allow-fs-read=/etc/passwd.*` cũng cho phép đọc `/etc/passwd`. Đi…
Trong mô hình quyền của Node.js, một lỗ hổng trong việc thực thi filesystem để `fs.realpathSync()` không có kiểm tra quyền đọc cần thiết. Đây là một sửa chữa không hoàn chỉnh của CVE-2026-21715, chỉ bao gồm `fs.realpathSync.native()`. Do đó, mã chạy dưới `--permission` với quyền đọc filesystem bị hạn chế `--allow-fs-read` vẫn có thể sử dụng `fs.realpathSync()` để kiểm tra tồn tại của tệp, giải quyết mục tiêu của …
📰 Tin liên quan cùng sự kiện (3)
 Node.js sửa lỗi TLS và Brotli nghiêm trọng trong các phiên bản 26, 24 và 22Nguồn: Una al Día · Hispasec (Tây Ban Nha) · 23/10/2026 · Cùng CVE-2026-105483, CVE-2026-106069
 Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản váNguồn: Tenable Blog · 27/10/2026 · Cùng CVE-2026-111497
 Lỗ hổng nghiêm trọng trong giải mã Brotli cho phép tấn công mã hóa từ xaNguồn: Wiz Research · 25/10/2026 · Cùng CVE-2026-111497
Tin tổng hợp tự động từ Qualys Blog (https://blog.qualys.com). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề

Báo cáo bảo mật Kubernetes Non-Core phiên bản 1.2 công bố

Nhóm tấn công khai thác lỗ hổng zero-day trong Check Point, gây rò rỉ dữ liệu

Lỗ hổng ngày zero trong Linux ngày càng nhiều – khó khăn trong việc sửa chữa
