Chuyên mục tin tức

Mối đe dọa

Chiến dịch APT, ransomware, mã độc và kỹ thuật tấn công mới

Tổng số 218 bài viết•Trang 13 / 22

Danh sách bài viết

10 bài trên trang
Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania
Mối đe dọa

Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania

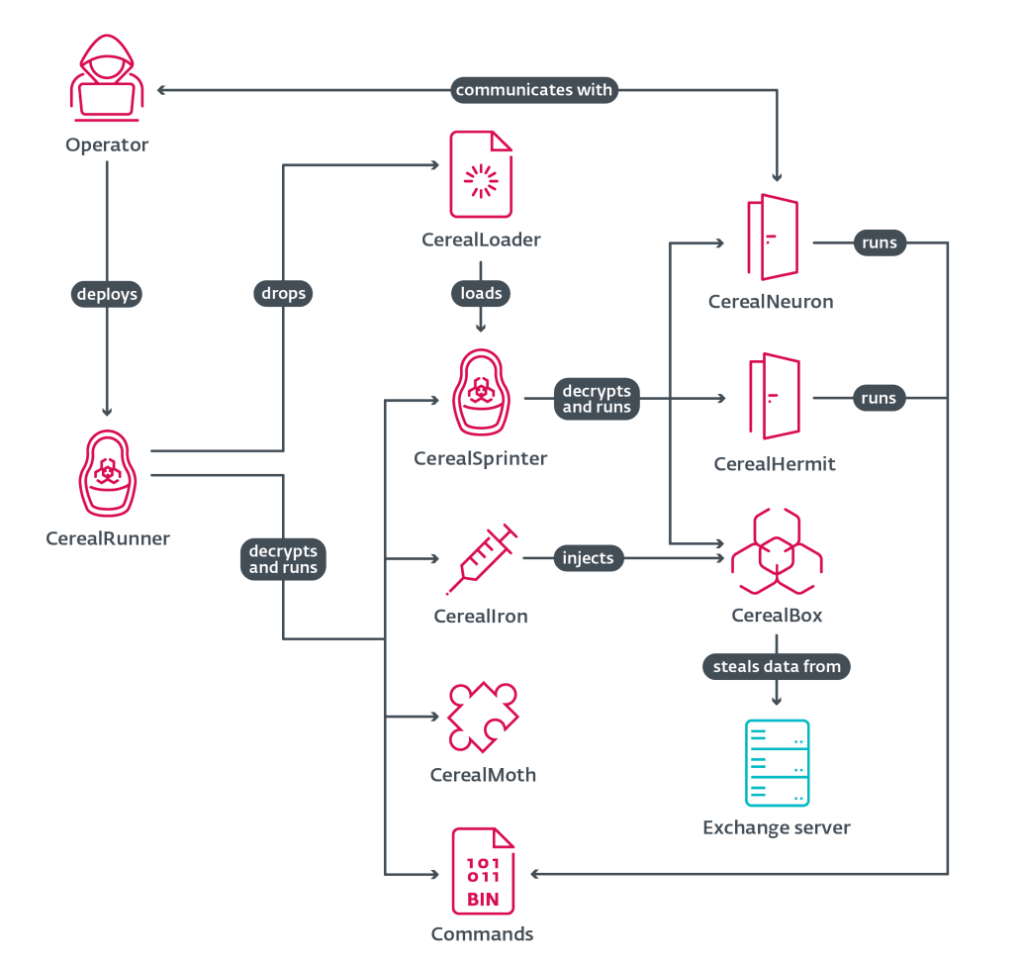
Nhóm Turla, một tổ chức gián điệp mạng nổi tiếng liên kết với chính phủ Nga, đã sử dụng một công cụ mới có thể tùy chỉnh để tấn công chính phủ Kazakhstan và Romania. Công cụ này không sử dụng cơ sở hạ tầng điều khiển từ xa mà thay vào đó, máy chủ Exchange bị chiếm giữ sẽ hoạt động như một cơ sở hạ tầng điều khiển từ xa.

CyberScoop· Quốc tế EN
Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công
Mối đe dọa

Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công

Trong quý 3 năm 2026, Kaspersky đã chặn hơn 311 triệu tấn công từ các nguồn trực tuyến. Ransomware Qilin chiếm 15% nạn nhân, trong khi 81,556 người dùng bị tấn công bởi ransomware. Nghiên cứu cho thấy Qilin đã khai thác lỗ hổng CVE-2026-0257 trong phần mềm tường lửa Palo Alto Networks.

Kaspersky Securelist· Quốc tế EN
Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026
Mối đe dọa

Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026

Trong quý 3 năm 2026, Trojan-Banker là loại mã độc di động phổ biến nhất, chiếm 31.63% trong số tất cả các ứng dụng độc hại được phát hiện. Kaspersky cũng phát hiện các ứng dụng độc hại giả mạo Google Play Protect và Trojan phân tích hình ảnh để tìm kiếm thông tin tài chính.

Kaspersky Securelist· Quốc tế EN
GhostFrame: Framework mới cho truy cập ESXi bị phát hiện
Mối đe dọa

GhostFrame: Framework mới cho truy cập ESXi bị phát hiện

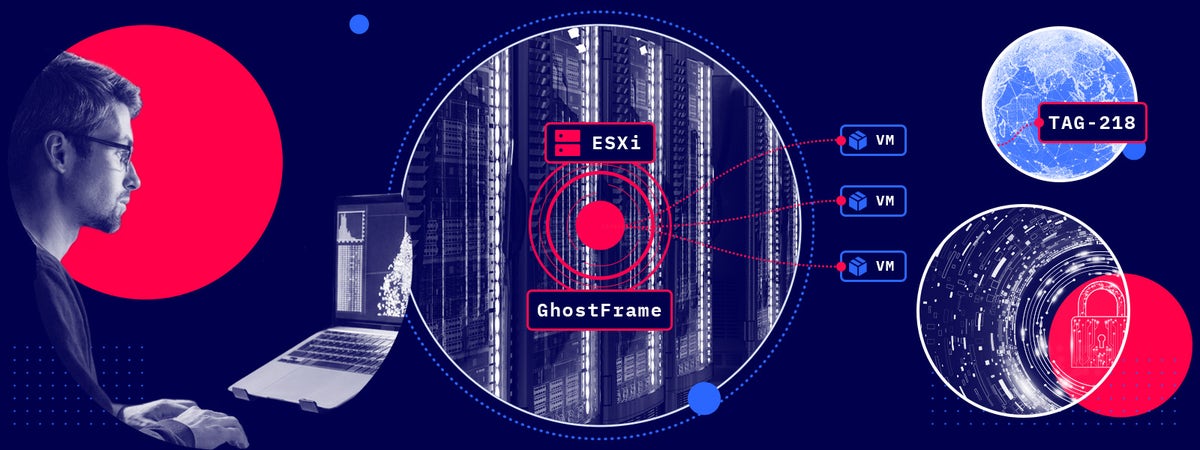
GhostFrame là một framework post-exploitation chưa được ghi nhận trước đây, cho phép kẻ tấn công kiểm soát môi trường VMware ESXi. TAG-218, một nhóm hoạt động liên quan đến Settra ransomware, đã sử dụng GhostFrame. Framework này cho phép kẻ tấn công truy cập vào nhiều máy ảo và hệ thống, mở rộng quyền truy cập mà không cần xâm phạm từng máy ảo riêng lẻ.

Recorded Future· Quốc tế EN
Pháp cáo buộc Iran thực hiện tấn công mạng phá hủy hệ thống lạnh tại các siêu thị
Mối đe dọa

Pháp cáo buộc Iran thực hiện tấn công mạng phá hủy hệ thống lạnh tại các siêu thị

Pháp cáo buộc Iran thực hiện các cuộc tấn công mạng phá hủy hệ thống lạnh tại hơn 700 siêu thị, gây cháy và làm hỏng hàng triệu euro thực phẩm. C4, trung tâm ứng phó khủng hoảng mạng của Pháp, xác định các cuộc tấn công này do đơn vị CyberAv3ngers của Iran thực hiện.

The Register Security· Quốc tế EN
Công ty bị phạt 300.000 USD vì rò rỉ dữ liệu y tế của 13.3 triệu người
Mối đe dọa

Công ty bị phạt 300.000 USD vì rò rỉ dữ liệu y tế của 13.3 triệu người

Công ty Perry Johnson & Associates và bốn liên kết đã đồng ý trả 300.000 USD và thực hiện cải cách an ninh sau khi rò rỉ dữ liệu y tế của 13.3 triệu người. New York AG Letitia James đã công bố thỏa thuận này vào ngày 6 tháng 11. Dữ liệu bị rò rỉ bao gồm thông tin cá nhân và y tế của hơn 13.3 triệu người, trong đó có khoảng 4.2 triệu người dân New York.

Malwarebytes Labs· Quốc tế EN
Chuyên mục Mối đe dọa — HueCA-CYBER